最終更新日:2026年10月22日
「うちは大企業じゃないから、サイバー攻撃の標的にはならない」
「セキュリティ対策は後回しでも問題ない」
・・・もしそう考えているのであれば、注意が必要です。
近年増加しているサプライチェーン攻撃では、本命である大企業へ侵入するための「踏み台」として、大企業と取引関係にある中小企業が狙われています。
ここ最近では、情報漏えい事故やランサムウェア被害が相次ぎ、多くの企業でセキュリティへの危機感が高まっています。
しかし、「対策が必要なのは分かっているけど、結局何から始めればよいか分からない・・・」と、対策の必要性を感じながらも、最初のスタートラインで足踏みしている企業は少なくありません。
そこで今回は、サプライチェーン攻撃の仕組みや中小企業が狙われる理由、実際の被害事例などに触れながら、中小企業が優先的に取り組むべき具体的なセキュリティ対策について分かりやすく解説します。
「セキュリティ対策、何から始めるべきか分からない・・・」と感じている方は必見です。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高い領域から定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
情シス業務の棚卸しに役立つ「特典テンプレート」付き!
目次
1.企業間の信頼関係を悪用する「サプライチェーン攻撃」とは
サプライチェーン攻撃とは、標的とする企業や組織へ直接侵入するのではなく、その企業と取引のある子会社や関連会社、委託先企業などを「踏み台」として、間接的に攻撃を仕掛ける手法のことです。
ここでいう「サプライチェーン」とは、製品やサービスが顧客に届くまでの一連の流れを指します。
具体的には、企画・開発・製造・物流・販売などに関わる企業や組織のつながりを意味します。
近年、多くの大企業ではセキュリティ対策が強化されており、攻撃者にとって正面から侵入することは簡単ではありません。
そのため、比較的セキュリティ対策が手薄になりやすい取引先や委託先、中小企業などを狙い、そこを踏み台として本来の標的である大企業へ侵入する手口が増えています。
自社のセキュリティ対策を強化していても、取引先や委託先のセキュリティレベルが十分でなければ、そこから芋づる式に被害に巻き込まれる可能性があります。
こうした点が、サプライチェーン攻撃の大きな脅威といえるでしょう。
サプライチェーン攻撃の流れ
サプライチェーン攻撃は、一般的に次のような流れで行われます。
- ①標的企業の決定
最終的なターゲットとする大企業A社を決定する
- ②取引先や委託先の調査
A社と取引があり、比較的セキュリティ対策が手薄な中小企業B社を探す
- ③踏み台となる中小企業への侵入
B社のシステムに侵入し、マルウェアの仕込みや認証情報の窃取などを行う
- ④本命となる大企業への侵入
B社からA社に納品するソフトウェアや、業務上のメールなどを悪用し、本来の標的であるA社に侵入する
このように、サプライチェーン攻撃は企業間の信頼関係や日常的な業務のやり取りを悪用して行われるため、発見が難しいという特徴があります。
攻撃から発覚までのタイムラグが大きくなり、その間に情報漏えいやマルウェア感染の被害が拡大しやすい点も、大きな脅威となっています。
なぜサプライチェーン攻撃は増加しているのか?
近年、サプライチェーン攻撃が急激に増加している背景には、以下5つの理由が考えられています。
①大企業への直接攻撃が難しくなった
大企業では高度なセキュリティ対策が導入されており、直接侵入することが難しくなっています。
そのため攻撃者は、比較的セキュリティ対策が手薄な取引先や委託先の中小企業を経由し、侵入を試みるようになっています。
②システム間でのデータ連携が拡大している
クラウドサービスの普及により、企業のシステム間連携(API連携やデータ共有など)が拡大しています。
その結果、1社が攻撃を受けると、その影響が取引先や関連企業にも波及し、連鎖的に被害が拡大しやすくなっています。
③外部サービスや委託先への依存が高まっている
システム運用や保守、クラウドサービスの利用などを外部事業者へ委託する企業が増えています。
そのため、委託先やサービス事業者が攻撃を受けると、その影響が利用企業全体に及ぶリスクが高まっています。
④企業間でセキュリティ対策の「格差」が存在する
大企業は強固なセキュリティを構築している一方で、人材や予算が限られる中小企業は対策が不十分になりがちです。
攻撃者はこうした対策レベルの差に着目し、セキュリティ対策の甘い企業を最初の侵入ポイントとして狙います。
⑤攻撃者にとって侵入の成功率が高い
取引先から送られてくるメールやファイル、正規のソフトウェアアップデートは「安全なもの」と認識され、検知をすり抜けやすい傾向にあります。
取引先を経由することで、本来の標的を直接攻撃するよりも侵入に成功しやすく、攻撃者にとって効率的な手法となっています。
これらの要因が絡み合い、サプライチェーン攻撃は一部の大企業だけの問題ではなく、企業規模を問わずあらゆる組織にとって無視できない重大なリスクとなっています。
2.「うちは大丈夫」が最も危険!中小企業が狙われる理由とは
「うちは中小企業だから狙われない」
「企業規模が小さいから大丈夫」
と考えている企業もあるかもしれません。
しかし、サプライチェーン攻撃では、最終的な標的となる大企業や官公庁へ侵入するための足掛かりとして、取引先や委託先である中小企業が狙われるケースが増えています。
なぜ中小企業は攻撃者に狙われやすいのか、主な理由を見ていきましょう。
セキュリティ対策が手薄で攻撃対象になりやすい
中小企業は大企業と比べて、セキュリティ対策に十分な予算や人材を確保することが難しいケースがあります。
専任のセキュリティ担当者を配置できない企業も多く、システムの脆弱性対策やログ監視などが後回しになることも少なくありません。
実際に、IPA(情報処理推進機構)が実施した「2024年度中小企業における情報セキュリティ対策に関する実態調査」では、約7割(69.7%)の中小企業で組織的なセキュリティ体制が整備されていませんでした。
また、情報セキュリティの専門部署(担当者)がある企業の割合は、わずか9.3%にとどまっています。
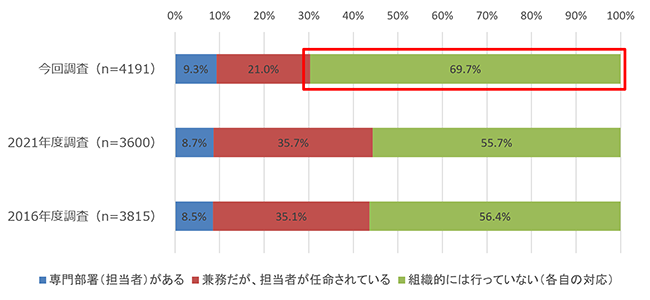
こうした状況から、攻撃者は中小企業を「侵入のハードルが比較的低い標的」とみなし、攻撃対象に選ぶ傾向があります。
大企業へ侵入するための「踏み台」として狙われやすい
サプライチェーン攻撃では、最終的な標的である大企業や官公庁を直接攻撃するのではなく、その取引先や委託先を経由して侵入を試みます。
特に、大企業や官公庁との取引がある中小企業は、サプライチェーンを支える取引先や委託先として密接に関わっているケースが多く、攻撃者にとっては本来の標的へ侵入するための「踏み台」として利用しやすい存在です。
また、自社の取引先が中小企業であっても、その先で大企業や重要な組織とつながっている場合もあります。
そのため、企業規模や業種に関わらず、取引先とのつながりを理由に、あらゆる組織がサプライチェーン攻撃の対象となる可能性があります。
ひとたび攻撃者の侵入を許せば、自社だけでなく取引先や顧客にも連鎖的に被害が及ぶことになります。
自社を守るだけでなく、取引先や顧客への被害拡大を防ぐためにも、サプライチェーン攻撃への対策は欠かせません。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高い領域から定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
情シス業務の棚卸しに役立つ「特典テンプレート」付き!
3.サプライチェーン攻撃によって実際に発生している被害事例
サプライチェーン攻撃による被害は、もはや他人事ではありません。
特に2026年9月以降、国内では情報漏えい事故が相次いでおり、中には委託先への不正アクセスを原因とした被害も数多く発生しています。
ここでは、2026年9月~10月に公表されたサプライチェーン攻撃の主な事例を10個ご紹介します。
FAQシステムへの不正アクセス
株式会社スカラコミュニケーションズが提供するFAQシステム「i-ask」が不正アクセスを受け、同社のサーバー上に保存されていた利用企業のお問い合わせ情報が漏えいした可能性が公表されました。
漏えいした可能性のある情報は最大71.3万件に及び、氏名やメールアドレス、お問い合わせ内容などが含まれる可能性があります。
サービス提供事業者1社への攻撃が、同サービスを利用していた複数の大手企業にも被害が拡大した典型的なサプライチェーン攻撃の事例です。
【影響を受けた主な組織】
- 大和証券(約11万名分の顧客情報)
- シチズン時計(約10万名分の顧客情報)
- 損保ジャパン(約6万件の顧客情報)
採用管理プラットフォームへの不正アクセス
株式会社ApplyNowが提供する採用管理プラットフォームにおいて、データ分析ツールの脆弱性を悪用した不正アクセスが発生し、利用企業や採用応募者の個人データが外部へ漏えいした可能性が公表されました。
漏えいした可能性があるのは、採用応募者の氏名・メールアドレス・電話番号を含む個人情報や、企業担当者のユーザー名・メールアドレス・権限情報などです。
採用業務で利用していた外部サービスへの不正アクセスにより、企業や自治体の応募者情報が漏えいした事例です。
【影響を受けた主な組織】
- 吉野家ホールディングス
(吉野家のアルバイト応募者4,998件+ はなまるうどんのアルバイト応募者368件+従業員情報418件) - 静岡県富士市
(職員採用試験の応募者情報815件) - 静岡県島田市
(職員採用試験の応募者情報113件) - 新潟県魚沼市
(職員採用試験の応募者情報86件+市担当者の登録情報30件)
宿泊予約システムへの不正アクセス
手間いらず株式会社が提供する宿泊施設向け予約管理システム「TEMAIRAZU」が不正アクセスを受けました。
宿泊者の氏名、電話番号、メールアドレス、宿泊施設名、宿泊日時、宿泊料金など、最大約445万人分の情報が第三者に閲覧・取得された可能性があります。
宿泊施設が利用する予約管理システムへの攻撃により、多数のホテルや旅館へ影響が及んだ事例です。
【影響を受けた主な宿泊施設】
- イージーステイ蒲田店
- グリッズ東京上野駅前ホテル&ホステル
- かごしまプラザホテル天文館
クラウド基盤へのランサムウェア攻撃
株式会社IDCフロンティアが提供するクラウドサービス「IDCFクラウド」がランサムウェア攻撃を受け、契約している計495の企業や自治体に影響が及びました。
その後の調査では、仮想サーバー内のデータ流出は確認されなかったものの、一部の顧客情報に対する不正照会が判明しており、クラウド事業者への攻撃が利用企業へ広範囲に影響を及ぼした事例となりました。
【影響を受けた主な組織】
- JR東日本、JR東海、JR九州
- 茨城県、茨城県警
- 東京都小平市
- 東武動物公園
- 日水物流(ニッスイグループ)
- イズミ(ゆめオンライン)
- マウスコンピューター
防災・緊急通報システムへの不正アクセス
株式会社アルカディアが提供する自治体向け防災情報配信サービス「SpeeCAN RAIDEN」への不正アクセスにより、最大約320万件の個人情報が漏えいした可能性が公表されました。
漏えいした可能性があるのは、緊急通報システム「NET119」に登録された利用者の氏名・住所・生年月日などの個人情報や、消防団向け一斉連絡システム「119RAIDEN」に登録されたメールアドレスや電話番号、FAX番号などです。
多くの自治体が共通の防災情報配信基盤を利用していたことから、影響は広範囲に及び、被害を受けた自治体は全国111の自治体にのぼりました。
【影響を受けた主な自治体】
- 香川県
- 宮崎県
- さいたま市
- 横須賀市
- 静岡市
- (新潟県)上越市
- (佐賀県)唐津市
委託先端末のマルウェア感染
株式会社第一興商が個人情報の取り扱いを委託していた日本コロムビアグループ株式会社において、同社の従業員端末1台がマルウェアに感染し、ビッグエコーの会員情報をはじめとする個人情報が漏えいしたおそれがあると公表されました。
漏えいした可能性があるのは、ビッグエコーやカラオケCLUB DAMなどの関連サービスを利用した顧客情報約863万件と、従業員情報約9.3万件を含む、計約872万件の氏名、性別、生年月日、メールアドレス、電話番号です。
対象件数は約872万件と非常に大規模で、委託先の端末1台から重大な情報漏えいリスクへ発展した事例です。
【影響を受けた企業】
- 第一興商(ビッグエコー)
教育ICT運用の委託先へのランサムウェア攻撃
学習用端末の管理運用業務を請け負っていた株式会社ポータスにおいて、同社の社内サーバーがランサムウェア攻撃を受けました。
当該サーバーには、釧路市の市立小中学校の児童生徒・教職員の学習用アカウント情報が含まれていました。
流出した可能性があるのは、児童生徒・教職員約3.1万件分の氏名、アカウント名、パスワードのほか、39校分のネットワーク機器や学校用メールアドレス等の管理者用パスワードなどです。
学校におけるICT環境の運用を委託していた事業者への攻撃により、児童生徒・教職員のアカウント情報や管理者情報に影響が及んだ事例です。
【影響を受けた自治体】
- 北海道釧路市
ECサイト管理システムへの不正アクセス
株式会社Eストアーが運営するECサイト管理システム「ショップサーブ」への不正アクセスにより、株式会社PFUが過去に運営していた通販サイト「PFUダイレクト本店」の顧客情報が漏えいした可能性があると公表されました。
漏えいした可能性があるのは、氏名、住所、電話番号、FAX番号、メールアドレス、勤務先などの個人情報で、最大16万9,355件に及ぶと見られます。
過去に利用していたECサービスへの不正アクセスにより、利用企業の顧客情報へ影響が及んだ事例です。
【影響を受けた企業】
- PFU
医療関係者向け情報提供サイトへの不正アクセス
旭化成セラピューティクス株式会社が提供する医療関係者向け情報提供ウェブサイト「Pharma DIGITAL」の会員データベースが不正アクセスを受け、データベース内の個人情報が閲覧・取得された可能性があると公表されました。
同社から運営・情報管理を委託されていた株式会社医薬情報ネットが、サイバー攻撃による不正アクセスを受けたことが原因です。
医療従事者約55.8万人分の個人情報と、約700名分の従業員情報が漏えいした可能性があり、医療分野におけるサプライチェーンリスクを示す事例となりました。
【影響を受けた企業】
- 旭化成セラピューティクス
ノーコードWeb制作プラットフォームへの不正アクセス
Studio株式会社が提供するノーコードWeb制作プラットフォーム「Studio」が不正アクセスを受け、利用企業のアカウント情報やフォームから送信された情報が流出した可能性があると公表されました。
漏えいした可能性があるのは、ユーザー名やメールアドレス、パスワードなどのアカウント情報のほか、デザインエディタ・CMSの内容、問い合わせフォームに入力された情報、APIキー・トークンなどの各種認証情報です。
Web制作プラットフォームへの攻撃により、利用企業が管理する個人情報や認証情報に大きな影響が及んだ事例です。
【影響を受けた主な組織】
- LUUP(フォーム経由で取得した個人情報21,368件)
- スマートキャンプ(フォーム経由で取得した個人情報9,132件)
- Link-Uグループ(フォーム経由で取得した個人情報7,663件)
- ラクスル(フォーム経由で取得した個人情報6,412件)
- TVer(フォーム経由で取得した個人情報1,801件)
- 東北電力フロンティア(フォーム経由で取得した個人情報182件)
事例から見えてくる共通点
今回ご紹介した10件の事例を見てみると、サプライチェーン攻撃の起点となった企業のほとんどが従業員数300名以下の中小企業でした。
| 企業名 | 従業員数 |
|---|---|
| 株式会社スカラコミュニケーションズ | 158名 |
| 株式会社ApplyNow | 27名 |
| 手間いらず株式会社 | 41名 |
| 株式会社IDCフロンティア | 210名 |
| 株式会社アルカディア | 53名 |
| 日本コロムビアグループ株式会社 | 333名(連結) |
| 株式会社ポータス | 82名 |
| 株式会社Eストアー | 108名 |
| 株式会社医薬情報ネット | 35名 |
| Studio株式会社 | 75名 |
しかし、これらの中小企業は、クラウドサービスや採用管理システム、予約管理システム、防災情報配信システム、Web制作プラットフォームなどを提供し、多くの企業や自治体の業務を支えていました。
そのため、1社への攻撃が多くの利用企業へと連鎖的に影響を及ぼし、大手企業や地方自治体などにおける大規模な情報漏えいへと発展しています。
サプライチェーン攻撃の特徴である、「大企業や官公庁・自治体と取引のある中小企業」が侵入経路として狙われるという実態を示しているといえるでしょう。
特に近年は、クラウドサービスやSaaSの普及により、1つのサービス事業者への攻撃が、数十社から数百社に及ぶ多くの利用企業の被害につながるケースが増えています。
「自社には重要な情報がないから大丈夫」
「中小企業だから狙われない」
と油断せず、自社を守ることが取引先や顧客を守ることにもつながるという意識を持ち、中小企業こそセキュリティ対策の強化に積極的に取り組むことが重要です。
4.なぜ進まない?中小企業のセキュリティ対策
2026年9月以降、個人情報の漏えい報道が相次ぎ、企業規模を問わずセキュリティへの危機感が高まっています。
しかし、多くの中小企業では危機感が高まっているにもかかわらず、具体的な対策に踏み出せていないのが実情です。
株式会社ミツモアが2026年10月に実施した調査結果をもとに、中小企業のセキュリティ対策がなかなか進まない背景を見ていきましょう。
情報漏えい報道で危機感は高まっている
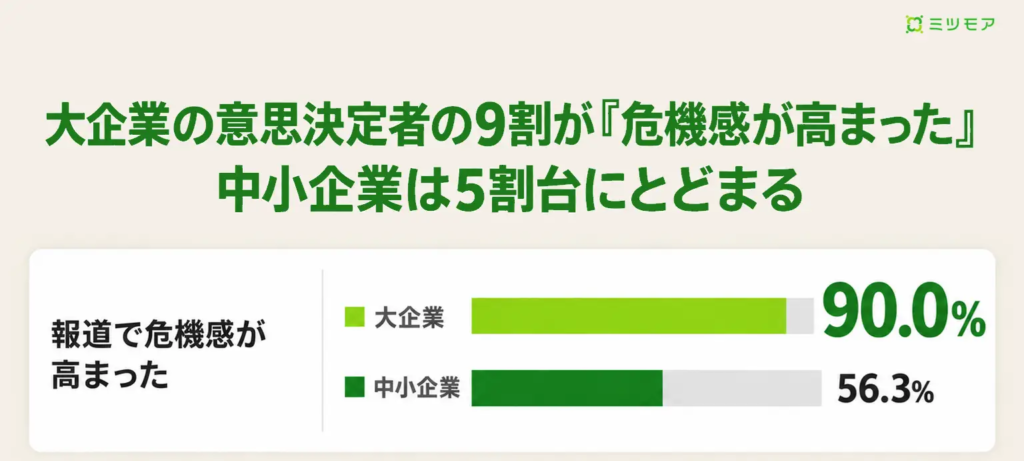
調査によると、相次ぐ情報漏えい報道を受け、セキュリティへの危機感が高まったと回答した企業の割合は、従業員数1000人以上の大企業で90.0%、従業員数300人未満の中小企業でも56.3%に達しました。
情報漏えいのニュースは決して大企業だけの問題ではなく、多くの中小企業もサイバー攻撃のリスクを身近な脅威として認識し始めています。
対策に踏み出せていない中小企業が多い
危機感が高まる一方で、実際の対策状況を見ると、大企業と中小企業の間には大きな差が見られます。
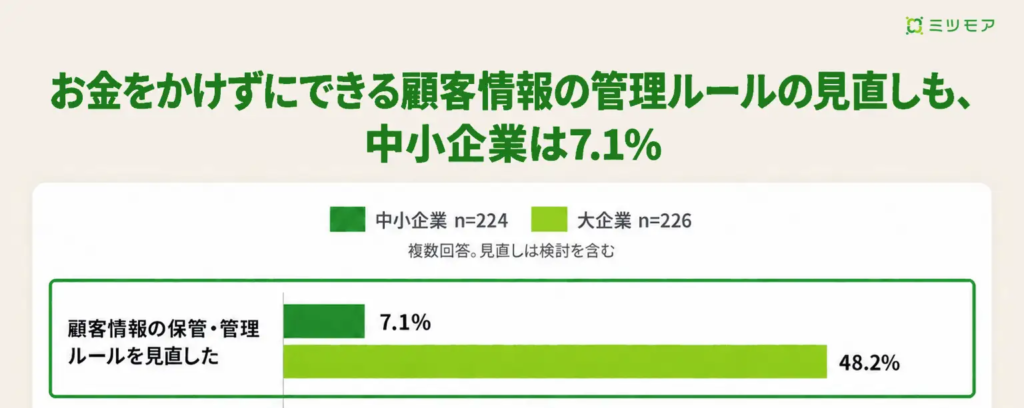
報道後に顧客情報の管理ルールを見直した企業は、大企業が48.2%だったのに対し、中小企業はわずか7.1%にとどまりました。
また、顧客情報の管理ルールや社内システムの見直し、取引先への確認など、何らかの対応を実施・検討した中小企業も22.3%にとどまっています。
「何から始めればよいか分からない」が最大の課題
中小企業が実際の対策に踏み出せない大きな理由の1つが、「何から手をつければよいかわからない」ことです。
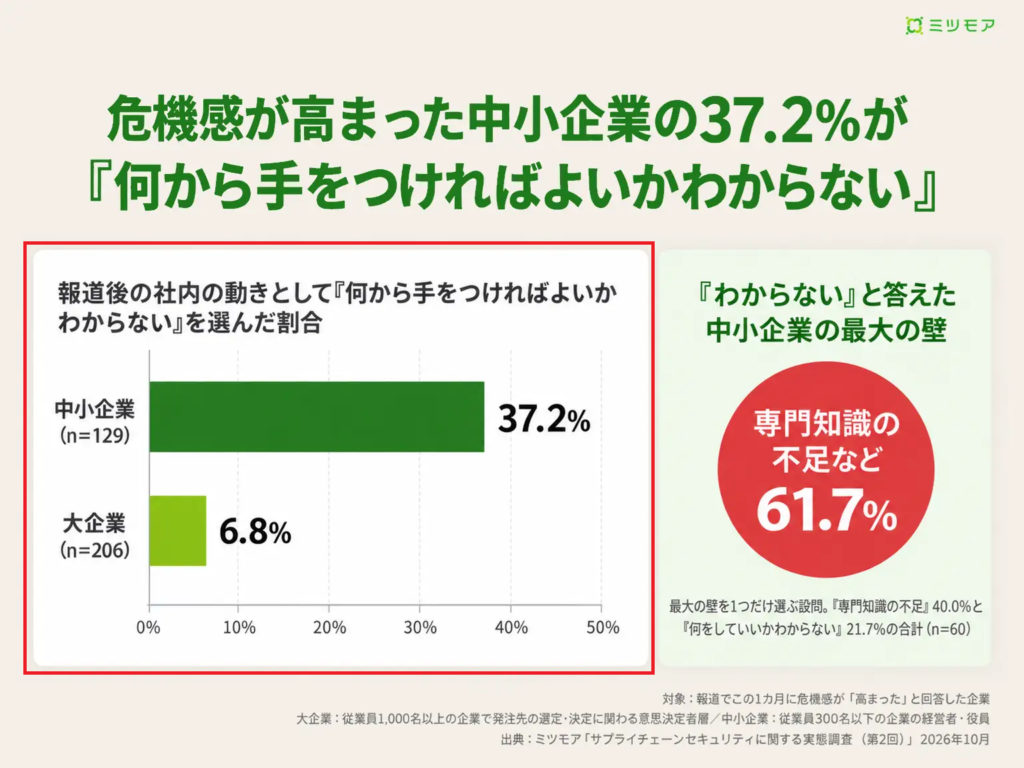
危機感が高まった中小企業の37.2%が、「対策が必要だと感じているが、何から始めればよいかわからない」と回答しており、多くの企業が最初の一歩で足踏みしている実態が明らかになりました。
専門知識・ノウハウ不足が対策の障壁に
「何から手をつければよいかわからない」という回答の背景にあるのが、専門知識やノウハウの不足です。
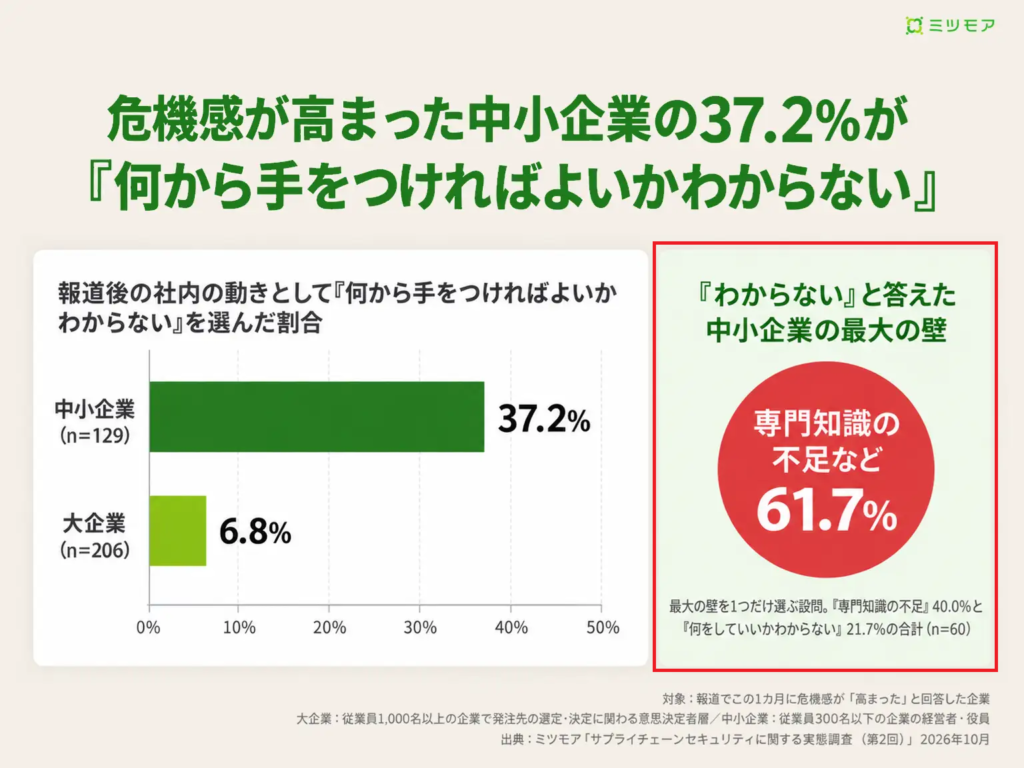
実際に、「何から手をつければよいかわからない」と回答した中小企業のうち、対策を進める上での最大の壁を聞いたところ、「専門知識の不足」が40.0%で最も多く、「何をしてよいかわからない」(21.7%)と合わせると61.7%にのぼりました。
危機感や対策の必要性は感じながらも、専門知識やノウハウ不足により、具体的な対策へ結び付けられないことが、中小企業のセキュリティ対策が進まない大きな要因となっています。
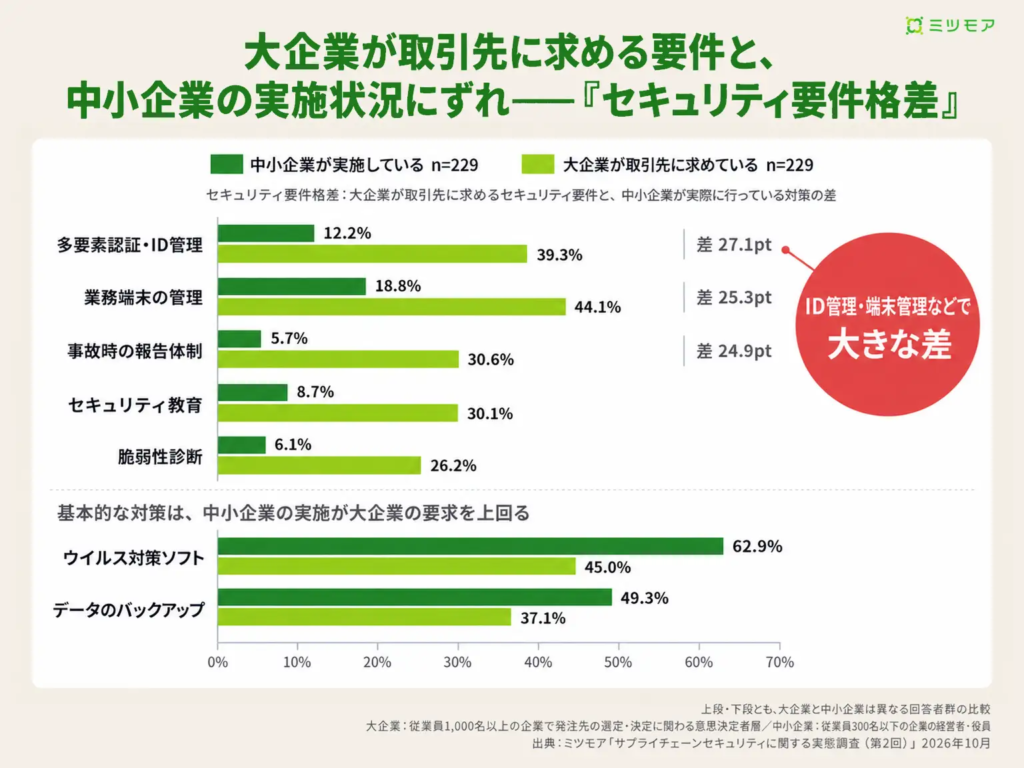
大企業と中小企業の間に存在する「セキュリティ要件格差」
中小企業のセキュリティ対策の遅れは、中小企業だけの問題ではなく、取引先である大企業のリスクにも直結します。
調査では、大企業が取引先に求めるセキュリティ対策と、中小企業が実際に行っている対策との間に大きな「ズレ」があることが明らかになりました。
特に、「多要素認証・ID管理」「業務端末の管理」「事故発生時の報告体制の整備」「従業員へのセキュリティ教育」では、大企業が求める水準に対して中小企業の実施率が大きく下回っています。
一方で、「ウイルス対策ソフト」や「データのバックアップ」については、中小企業の実施率が大企業の要求水準を上回っていました。
つまり、基本的な対策は進んでいるものの、大企業が取引先に求めるより高度なセキュリティ対策までは十分に対応できていない実態がうかがえます。
「何をすればよいか」が具体的に分かれば行動に移せる
一方で、取引先から要件を求められている中小企業の71.6%は、今後1年以内に新たな対策の実施を予定・検討しており、求められていない中小企業(17.9%)の約4倍に達していました。
この結果から、中小企業を実際の行動へと動かすのは危機感そのものではなく、「何をすればよいか」が具体的に示されることだと考えられます。
まずは自社の現状を把握し、「自社に必要なセキュリティ対策は何か」を明確にすることが、具体的な行動につなげるための第一歩といえるでしょう。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高い領域から定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
情シス業務の棚卸しに役立つ「特典テンプレート」付き!
5.中小企業がまず取り組むべきサプライチェーン攻撃の対策
先述のように、多くの中小企業ではセキュリティ対策の必要性を認識しているものの、「何から始めればよいかわからない」ことが大きな課題となっています。
まずは基本的な対策を着実に実施し、自社がサプライチェーン攻撃の踏み台にならない環境を整えることが重要です。
【中小企業がまず取り組むべき6つのセキュリティ対策】
- 多要素認証(MFA)の導入
- OS・ソフトウェアの脆弱性対策
- 業務端末の適切な管理
- アクセス権限の見直し
- 従業員へのセキュリティ教育
- インシデント対応体制の構築
①多要素認証(MFA)を導入する
IDとパスワードだけに依存した認証は、パスワードの漏えいや使い回しによって簡単に突破されるリスクがあります。
そのため、管理者アカウントやクラウドサービス、メールなど、重要なシステムやアカウントから優先的に多要素認証(MFA)を導入しましょう。
パスワードに加え、SMS認証や認証アプリ、生体認証(指紋認証・顔認証など)を組み合わせることで、不正ログインのリスクを大幅に低減できます。
また近年では、さらに安全性が高い認証方式として、パスワードを一切使用せず、生体認証やセキュリティキーなどで本人確認を行う「パスワードレス認証」の導入も進んでいます。
パスワード管理の負担軽減やフィッシング対策にも効果が期待できるため、こちらも併せて検討してみるとよいでしょう。
②OS・ソフトウェアを常に最新の状態に保つ
サイバー攻撃の多くは、既知の脆弱性を悪用して行われます。
そのため、OSやソフトウェア、ネットワーク機器、Webアプリケーションなどは常に最新の状態を維持し、アップデートや修正パッチが公開されたら、速やかに適用することが重要です。
また、使用していないソフトウェアや機器は削除・廃止し、攻撃対象となる領域を減らすことも有効な対策です。
実際に2026年10月には、世界の約7割のWebサイトで利用されているプログラミング言語「PHP」に重大な脆弱性が発見され、開発元から緊急アップデートが公開されました。
このように、日々新たな脆弱性が次々と発見されているため、自社で利用しているシステムやソフトウェアのアップデート情報を定期的に確認し、放置せず迅速な対応を行うことが重要です。
③PCやスマートフォンなどの業務端末を適切に管理する
サプライチェーン攻撃では、従業員が利用するPCやスマートフォン、タブレットなどの業務端末が、不正侵入の足掛かりとして悪用されるケースもあります。
そのため、社内で利用する端末だけでなく、リモートワークや外出先で利用する端末も含めて、適切に管理することが重要です。
MDM(モバイル端末管理)ツールを活用すれば、端末の設定管理やOS・アプリの更新管理、不要なアプリのインストール制限、紛失・盗難時の遠隔ロック・データ消去などを一元的に行えます。
端末管理を徹底することで、情報漏えいやマルウェア感染のリスクを抑え、組織全体のセキュリティ強化につながります。
端末の一元管理に役立つMDMツールの代表例としては、Microsoftが提供する「Microsoft Intune」があります。詳しくは以下の記事をご参照ください。
④「最小権限の原則」に基づいてアクセス権限を見直す
従業員全員がすべての情報やシステムにアクセスできる状態は、情報漏えいや不正アクセスのリスクを高めます。
そのため、業務に必要な範囲に限定して権限を付与する「最小権限の原則」を徹底しましょう。
必要以上の権限を与えないことで、万が一アカウントが乗っ取られた場合でも被害を最小限に抑えることができます。
また、異動や退職によって不要になったアカウントが放置されたままだと、第三者による不正アクセスや不正利用の温床になりかねません。
少なくとも半年に1回はアクセス権限の棚卸しを行い、不要なアカウントは速やかに削除・無効化するようにしましょう。
特に、システムの重要な設定情報を変更できる特権アカウント(管理者権限)は、万が一悪用された場合の影響範囲が大きいため、付与する人数を必要最小限に抑え、適切に管理することが重要です。
⑤従業員へのセキュリティ教育を実施する
サプライチェーン攻撃では、従業員を狙ったフィッシングメールや、不審な添付ファイルを利用した攻撃が多く用いられます。
そのため、技術的な対策と並行して、従業員一人ひとりのセキュリティ意識を高める取り組みも欠かせません。
不審なメールや添付ファイルを開かない、本文中のURLを安易にクリックしない、パスワードを使い回さないなど、基本的なルールを従業員へ継続的に周知徹底することが重要です。
継続的なセキュリティ教育によって従業員のITリテラシーを向上させることが、組織全体のセキュリティ強化につながります。
⑥インシデント発生時の対応体制を整備する
どれだけセキュリティ対策を講じても、サイバー攻撃を完全に防ぐことはできません。
そのため、万が一情報漏えいなどのインシデントが発生した場合に備え、事前に対応体制を整備しておくことが重要です。
「誰が・何を・どの順番で」行うのかを明確にし、報告フローや対応手順、役割分担をあらかじめ定めておくことで、初動対応の遅れを防ぎ、被害拡大を最小限に抑えられます。
インシデント発生後の対応スピードは、被害の大きさを左右します。
平時から対応手順を整備するとともに、定期的に見直しや訓練を実施し、有事の際も迅速に行動できる体制を維持しておきましょう。
取引先から求められるセキュリティ対策も確認しておく
対策を進める際は、取引先から求められるセキュリティ要件を把握し、それに対応できているか見直すことも重要です。
実際に、多要素認証(MFA)やアクセス権限の管理、従業員へのセキュリティ教育、インシデント発生時の報告体制などは、多くの大企業が取引先に求める対策として挙げています。
まずは自社の対策状況を洗い出し、取引先が求めるセキュリティ要件との間にギャップがないか確認してみましょう。
6.まとめ -まずは「何をすればよいか」を明確にすることから
サプライチェーン攻撃は、本命の大企業へ侵入するための踏み台として、多くの中小企業が狙われるサイバー攻撃です。
対策を後回しにしていると、自社が攻撃の踏み台として利用され、大切な顧客や取引先に被害を広げてしまうリスクがあります。
一方で、多くの中小企業ではセキュリティ対策の必要性を感じながらも、「何から手を付ければよいかわからない」ことが、対策を進める上での大きな課題となっています。
まずは、多要素認証(MFA)の導入や脆弱性対策、バックアップ体制の整備、アクセス権限管理、従業員へのセキュリティ教育といった、基本的な対策から着実に進めることが重要です。
自社の現状を把握し、取引先から求められるセキュリティ対策とのギャップを1つずつ埋めていくことが、サプライチェーン攻撃に強い企業づくりの第一歩となるでしょう。
なお、当社コンピュータマネジメントでは、セキュリティ対策をはじめ、情報システム部門の業務を幅広くサポートする情シス支援サービスIONを提供しております。
「自社に必要なセキュリティ対策が分からない・・・」
「セキュリティに関する専門知識やノウハウが不足している・・・」
「取引先から求められるセキュリティ要件にどう対応すべきか分からない・・・」
このような課題をお持ちの企業様は、ぜひお気軽に当社へご相談ください。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高い領域から定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
情シス業務の棚卸しに役立つ「特典テンプレート」付き!
お電話・FAXでのお問い合わせはこちら
03-5828-7501
03-5830-2910
【受付時間】平日 9:00~18:00
フォームでのお問い合わせはこちら
この記事を書いた人
Y.M(マーケティング部)
2020年に株式会社コンピュータマネジメントへ新卒入社。
コーポレートサイトの運営を担当する傍ら、会社初となるブログを創設した。
現在も情シス業務やセキュリティ対策に役立つ情報を中心に、ブログ更新を継続中。