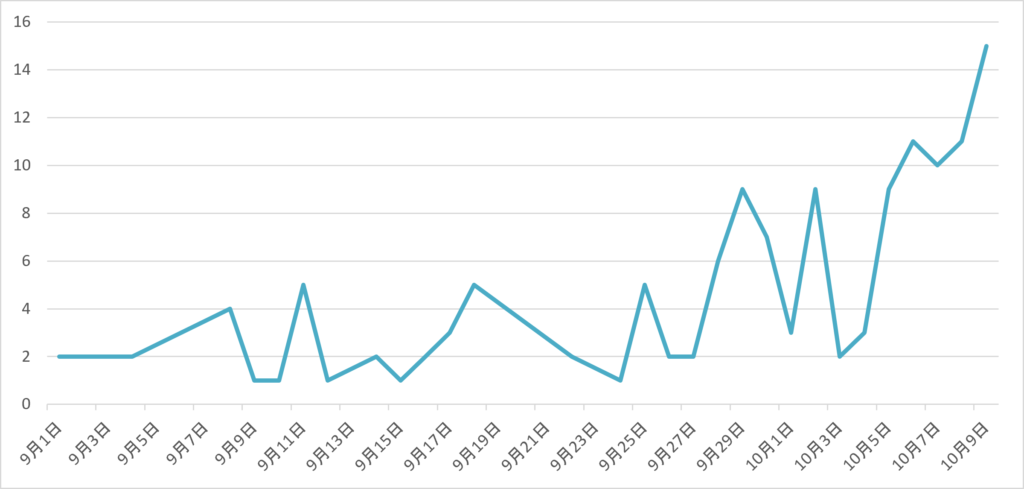
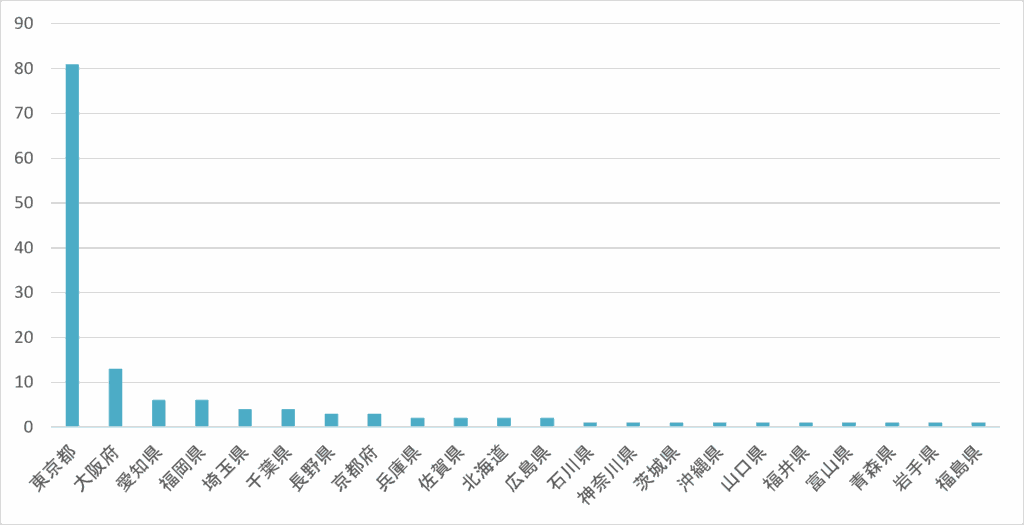
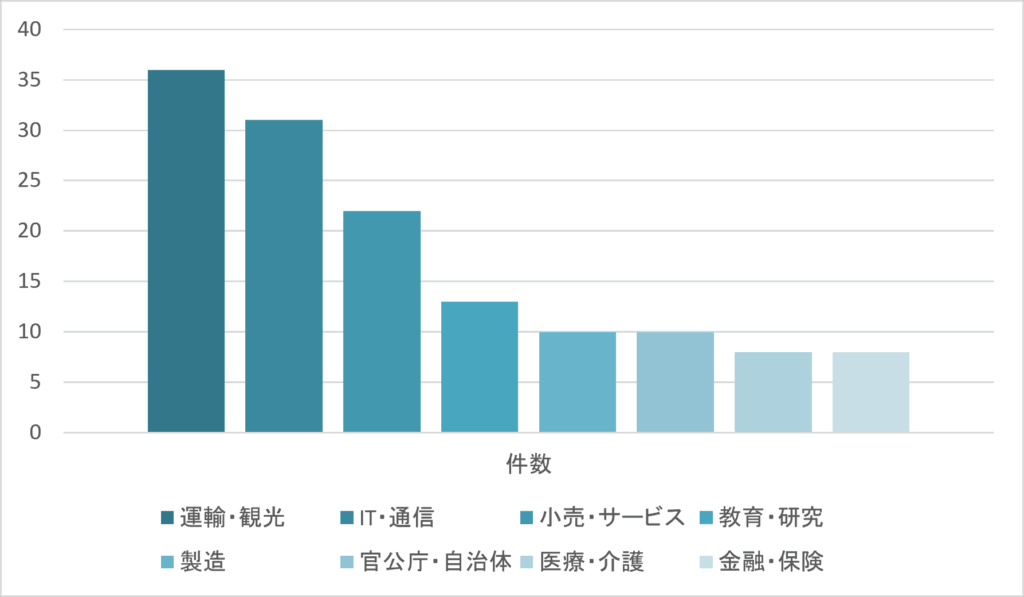
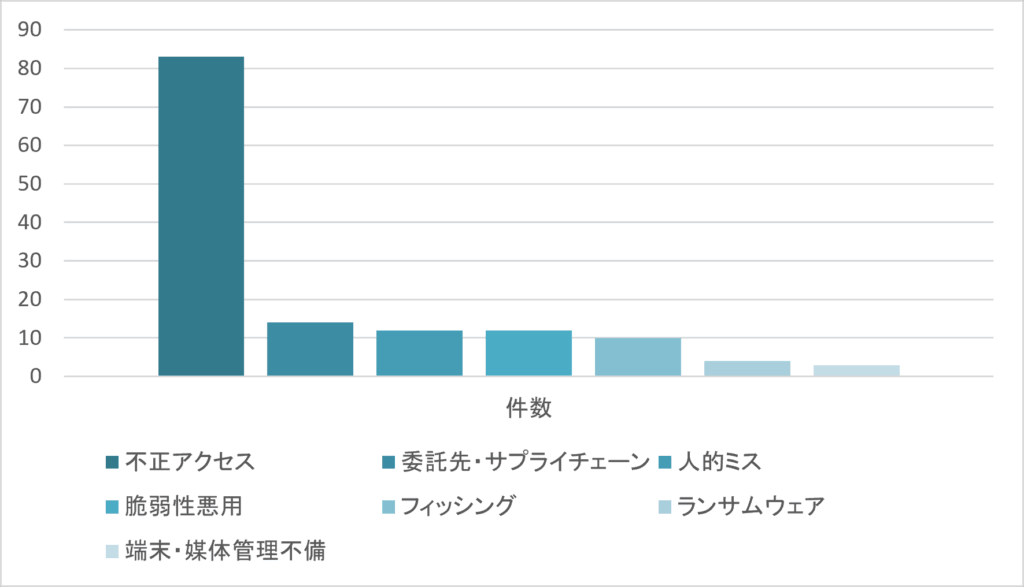
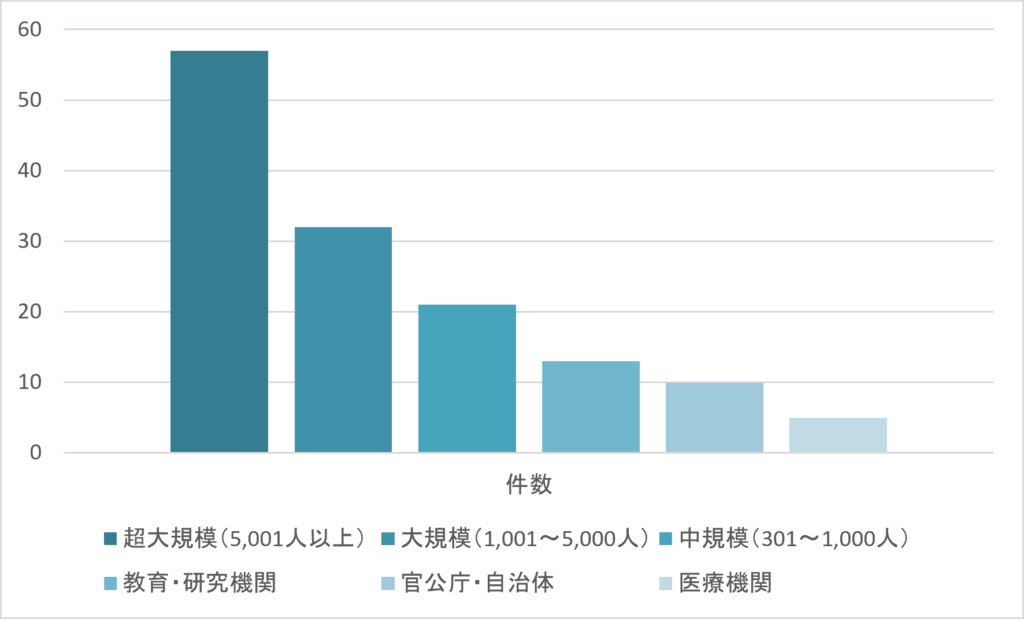
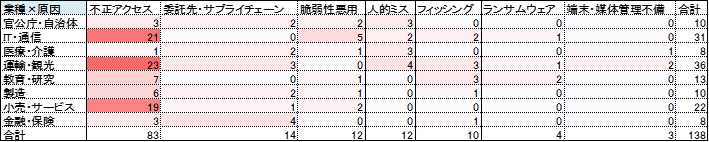
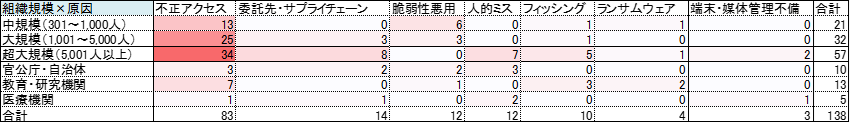
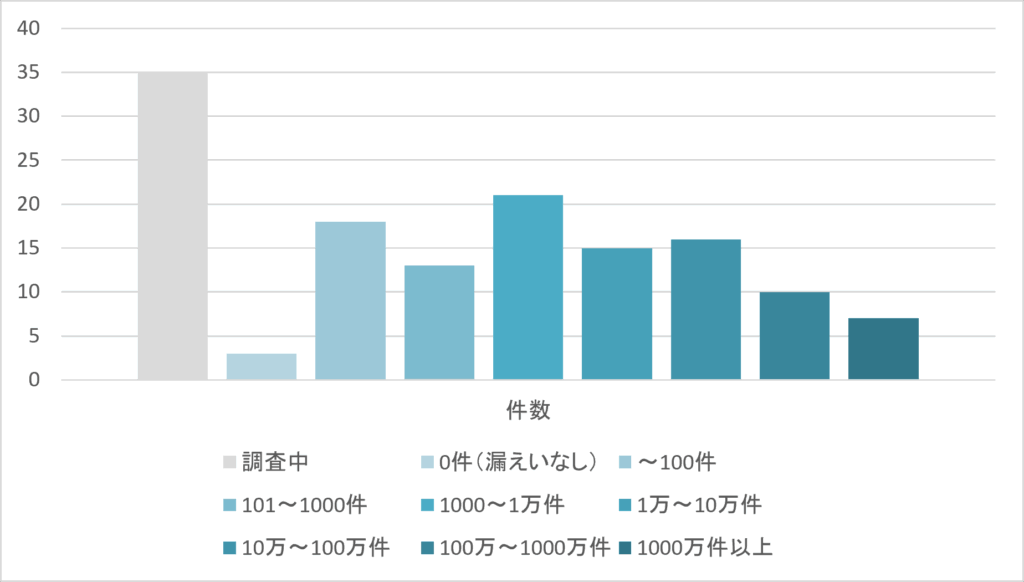
最近情報漏えいが多すぎる?138件の事例から見えた原因・傾向と企業が取るべき対策とは 10月 15, 202610月 15, 2026セキュリティ TOP » ブログ一覧 » セキュリティ » 最近情報漏えいが多すぎる?138件の事例から見えた原因・傾向と企業が取るべき対策とは 2026年9月に入ってから、企業や組織における情報漏えい事故が相次いで公表されています。 情報漏えいは、顧客情報や機密情報の流出だけでなく、企業の信用低下や事業活動への影響にもつながる重大な問題です。ひとたび事故が発生すれば、その影響は決して小さいものではなく、一度失った信用を取り戻すには、多くの時間と労力が必要です。 どの企業・組織にとっても決して他人事ではなく、こうしたリスクに備えるためにも、自社のセキュリティ対策を改めて見直すことが重要です。 そこで今回は、2026年9月1日~10月9日に第一報が公表された情報漏えい事例をもとに、事故の発生状況や原因の傾向を分析し、企業が取り組むべき対策について解説します。 「最近、情報漏えいのニュースが多くて不安を感じている・・・」「自社のセキュリティ対策に見落としがないか確認したい」 という方は、ぜひ最後までご覧ください。 ICT × Optimization × Navigator = ION(イオン) 情シスが「1人で抱え込まない」環境を実現します 情シスの「誰か手伝って・・・」を現実に。あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。「全部任せたい」も、「この部分だけ手伝ってほしい」もOK。専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。 お問い合わせ・ご相談はこちら > サービス紹介資料をダウンロード 目次 1.138件の事例から読み解く情報漏えいの実態 【第一報日別】9月末から急増、10月上旬に公表が集中 【都道府県別】東京都が突出、全国に広がる情報漏えいリスク 【業種別】上位3業種で全体の約3分の2を占める結果に 【原因別】不正アクセスが6割、委託先リスクや人的ミスも見逃せない 【組織規模別】大企業ほど件数が多い傾向、中規模組織でも油断はできない 【業種×原因】不正アクセス一強、その裏で業種別の特徴も 【組織規模×原因】規模によって異なるリスク、超大規模組織は原因が多様化 【被害規模別】100件未満から1,000万件超まで幅広く分布 【重複の有無】同じ組織で情報漏えいは繰り返されるのか 【全体総括】「自社には関係ない」とは言えない時代へ 2.情報漏えいを防ぐために企業が取り組むべきこと まずは不正アクセス対策を最優先に 委託先・サプライチェーン全体でリスクに備える 脆弱性を放置せず、継続的に管理する 「教育」と「仕組み」の両面で人的ミスを防ぐ インシデント発生を前提とした対策を講じる 3.まとめ -情報漏えいリスクとどう向き合うべきか 4.侵入を前提としたセキュリティ対策を実現するために 1.138件の事例から読み解く情報漏えいの実態 今回は、2026年9月1日から10月9日までの期間に、企業・組織から第一報が公式に発表された情報漏えい事例138件を対象に、発生原因や被害規模などを集計・分析しました。 公表された事例をもとに、情報漏えい事故の発生状況や傾向を整理し、企業が今後取り組むべきセキュリティ対策について考察していきます。 【第一報日別】9月末から急増、10月上旬に公表が集中 調査対象138件について、第一報が公表された日付ごとに件数を集計しました。 指標 集計結果 総件数 138件 1日の最多件数(10月9日) 15件 9月の合計 65件 10月1日~9日の合計 73件 第一報日別件数 主な特徴 9月前半は比較的少ない件数で推移9月1日~18日は、1日あたり1~5件程度の日が中心でした。 9月末から増加傾向に9月28日は6件、29日は9件、30日は7件となり、月末にかけて件数が増加しました。 10月上旬は高水準で推移10月5日~9日は毎日9件以上となり、10月9日には最多の15件を記録しました。 傾向 9月全体では65件だったのに対し、10月はわずか9日間で73件に達し、9月の1か月分を短期間で大幅に上回りました。また、1日の最多件数も、9月の9件から10月は15件に増加しています。 このように、9月末から徐々に件数が増え始め、特に10月上旬に第一報の公表が集中していることが分かります。ただし、これはあくまで第一報の公表日を基準にした集計であり、実際の事故発生日が同じ時期に集中しているとは限らない点に注意が必要です。 【都道府県別】東京都が突出、全国に広がる情報漏えいリスク 調査対象138件について、企業・組織の所在地を都道府県別に集計しました。 順位 都道府県 件数 全体に占める割合 1 東京都 81件 58.7% 2 大阪府 13件 9.4% 3 愛知県 6件 4.3% 3 福岡県 6件 4.3% 5 埼玉県 4件 2.9% 5 千葉県 4件 2.9% 都道府県別件数 主な特徴 東京都が突出して多い東京都が81件で、全体の半数以上(58.7%)を占めています。2位の大阪府(13件)を大きく上回り、東京都の件数が際立って多い結果となりました。 大阪府などの主要都市圏にも分布大阪府が13件、愛知県と福岡県がそれぞれ6件で続いています。埼玉県と千葉県も各4件となっており、主要都市圏で複数の事例が確認されました。 地方自治体の事例は全国に分散地方自治体の情報漏えい事例は、東京都や大阪府などの大都市圏だけでなく、地域を問わず各地で発生していることが分かります。 傾向 今回の調査では、東京都の件数が58.7%と突出して多く、大阪府をはじめとする主要都市圏でも多くの事例が確認されました。こうした背景には、企業の本社や事業拠点が大都市圏に集中していることなどが考えられます。 一方で、地方自治体の事例は全国各地で確認されており、情報漏えいは特定の地域に限った問題ではないこともうかがえます。 【業種別】上位3業種で全体の約3分の2を占める結果に 調査対象138件について、企業・組織の業種別に件数を集計しました。 順位 業種 件数 全体に占める割合 1 運輸・観光 36件 26.1% 2 IT・通信 31件 22.5% 3 小売・サービス 22件 15.9% 3 教育・研究 13件 9.4% 5 製造 10件 7.2% 5 官公庁・自治体 10件 7.2% 7 医療・介護 8件 5.8% 7 金融・保険 8件 5.8% 業種別件数 主な特徴 「運輸・観光」と「IT・通信」が上位を占める「運輸・観光」は36件で最多となり、全体の26.1%を占めています。「IT・通信」も31件(22.5%)で続いており、この2業種だけで全体の約半数(48.6%)に達しています。 上位3業種で全体の約3分の2を占める「小売・サービス」は22件(15.9%)で第3位となっています。「運輸・観光」「IT・通信」「小売・サービス」の上位3業種を合わせると、全体の約64.5%となり、約3分の2が上位3業種に集中しています。 そのほかの業種にも幅広く分布している「教育・研究」は13件、「製造」「官公庁・自治体」は各10件、「医療・介護」「金融・保険」は各8件となっています。業種によって件数に差はあるものの、情報漏えいは特定の業種に限らず、幅広い業種で発生していることが分かります。 傾向 「運輸・観光」と「IT・通信」の2業種で全体の約48.6%を占めており、今回の調査ではこの2業種の件数が多いことが特徴です。さらに、「小売・サービス」を含めた上位3業種では、全体のおよそ3分の2にあたる64.5%に達しています。 こうした背景には、会員サイトや予約システムなど、顧客の個人情報を多く取り扱うサービスの存在が関係している可能性があります。特に、大量の個人情報を取り扱う企業では、情報漏えいへの十分な備えが求められます。 【原因別】不正アクセスが6割、委託先リスクや人的ミスも見逃せない 調査対象138件について、漏えいの発生原因別に件数を集計しました。 順位 原因 件数 全体に占める割合 1 不正アクセス 83件 60.1% 2 委託先・サプライチェーン 14件 10.1% 3 人的ミス 12件 8.7% 3 脆弱性悪用 12件 8.7% 5 フィッシング 10件 7.2% 6 ランサムウェア 4件 2.9% 7 端末・媒体管理不備 3件 2.2% 原因別件数 主な特徴 不正アクセスが全体の約6割を占める「不正アクセス」は83件で、全体の60.1%を占めています。2位の「委託先・サプライチェーン」(14件)を大きく上回っており、ほかの原因と比べても突出して多い結果となりました。 委託先・サプライチェーン起因の割合も無視できない委託先・サプライチェーン起因の事例は14件で、全体の10.1%を占め、原因別では「不正アクセス」に次いで2位となりました。自社内の対策だけでなく、委託先や取引先を含めたセキュリティ管理も重要であることがうかがえます。 人的ミスや脆弱性悪用、フィッシングにも注意が必要「人的ミス」と「脆弱性悪用」は各12件、「フィッシング」は10件で、この3項目だけで34件、全体の約24.6%を占めています。件数の多い不正アクセスへの対策に加え、脆弱性や不審なメールへの備えなど、複数の観点からセキュリティを強化することが求められます。 傾向 今回の調査では、不正アクセスが全体の60.1%を占めており、ほかの原因と比べて件数が際立っています。一方、委託先・サプライチェーンに関連する事例も10.1%確認されており、自社内の対策だけでは十分とはいえません。 また、人的ミスや脆弱性悪用、フィッシング、ランサムウェアによる事例も一定数発生していることから、不正アクセスへの備えを優先しつつ、委託先管理や脆弱性対応など、多角的な視点からセキュリティを強化することが重要です。 【組織規模別】大企業ほど件数が多い傾向、中規模組織でも油断はできない 調査対象138件について、企業・組織の従業員規模別に件数を集計しました。 順位 組織規模区分 件数 全体に占める割合 1 超大規模(5,001人以上) 57件 41.3% 2 大規模(1,001~5,000人) 32件 23.2% 3 中規模(301~1,000人) 21件 15.2% 4 教育・研究機関 13件 9.4% 5 官公庁・自治体 10件 7.2% 6 医療機関 5件 3.6% 組織規模別件数 主な特徴 超大規模組織(5,001人以上)が最多で、全体の約4割を占める民間の超大規模組織(5,001人以上)での事例が57件確認され、全体の41.3%を占めています。2位の大規模組織(32件)を大きく上回り、今回の集計では最も多い結果となりました。 中規模組織(301~1,000人)でも油断はできない中規模組織は21件、大規模組織は32件、超大規模組織は57件と、組織の規模が大きくなるにつれて件数も増えています。3つの中で最も件数が少ない中規模組織でも21件(15.2%)の事例が確認されており、組織の規模を問わず適切なセキュリティ対策が求められます。 教育・研究機関や官公庁・自治体などでも一定数発生している「教育・研究機関」は13件、「官公庁・自治体」は10件、「医療機関」は5件の漏えい事例が発生しています。民間企業だけでなく、教育・研究、公共サービス、医療などの社会インフラ分野でも、情報漏えいが少なからず発生していることが分かります。 傾向 民間の超大規模組織(5,001人以上)の事例が57件と突出して多く、全体の約4割を占めています。大規模な組織は、顧客の個人情報をはじめとする価値の高いデータを多く保有しており、攻撃者に狙われるリスクもその分高いといえます。 一方、中規模(301~1,000人)の組織でも21件の事例が発生しており、企業規模が小さいからといって決して安全とは限りません。規模にかかわらず、適切なセキュリティ対策を講じることが重要です。 【業種×原因】不正アクセス一強、その裏で業種別の特徴も 調査対象138件について、業種ごとに情報漏えいの原因を集計しました。件数が多いセルほど赤色が濃くなるように色分けしています。 業種×原因クロス表 主な特徴 多くの業種で「不正アクセス」が最多不正アクセスは全体で83件と最も多く、8業種のうち7業種で最多の原因となっています。特に、「小売・サービス」では22件中19件(約86.4%)と不正アクセスの割合が最も高く、次いで「IT・通信」の31件中21件(約67.7%)、「運輸・観光」の36件中23件(約63.9%)が占めています。 IT系は脆弱性悪用、金融・保険は委託先関連の原因が目立つ「IT・通信」では、脆弱性悪用が5件と全業種で最多となっています。また、「金融・保険」では、委託先・サプライチェーンに関連する事例が4件あり、同業種の全事例(8件)の半数を占めています。このように、業種によって目立つ原因に明確な違いも見られます。 教育・研究分野は、フィッシングやランサムウェアにも注意が必要「教育・研究」では、フィッシングによる被害が3件、ランサムウェアによる被害が2件確認されています。不正アクセス以外に、メールを悪用した攻撃にも十分に備える必要があります。 傾向 今回の集計では、業種を問わず「不正アクセス」が主要な原因となっています。一方、「IT・通信」では脆弱性悪用、「金融・保険」では委託先・サプライチェーン、「教育・研究」ではフィッシングやランサムウェアなど、業種によって目立つ原因にそれぞれ違いも見られました。 最多の「不正アクセス」以外の原因にも目を向け、業種の特性に応じた対策を検討する必要があります。 【組織規模×原因】規模によって異なるリスク、超大規模組織は原因が多様化 調査対象138件について、企業・組織の規模ごとに情報漏えいの原因を集計しました。件数が多いセルほど赤色が濃くなるように色分けしています。 組織規模×原因クロス表 主な特徴 企業・組織規模を問わず「不正アクセス」が最多中規模・大規模・超大規模のいずれでも、不正アクセスが最も多い原因となっており、特に大規模組織(1,001~5,000人以上)では、32件中25件(78.1%)を占めています。また、官公庁・自治体や教育・研究機関でも不正アクセスが最多となっており、医療機関を除くすべての区分で主要な原因となっています。 超大規模組織(5,001人以上)では原因が多岐にわたる超大規模組織では、「不正アクセス」が34件と最多ですが、「委託先・サプライチェーン」が8件、「人的ミス」が7件、「フィッシング」が5件発生するなど、不正アクセス以外にも原因が比較的多岐にわたっています。従業員数の多い組織では業務範囲が広く、利用するシステムや委託先も増える傾向にあることから、情報漏えいの原因が多様化しやすいと考えられます。 中規模組織(301~1,000人)では「脆弱性悪用」の割合が高い中規模組織では、全21件中6件(28.6%)が「脆弱性悪用」によるもので、大規模組織や超大規模組織と比べても、今回の集計では最も割合が高くなっています。そのため中規模組織では、脆弱性の早期発見や迅速な修正対応、継続的な管理体制の整備などが、対策を検討するうえで重要なポイントとなります。 傾向 今回の集計では、企業・組織規模を問わず、不正アクセスが主要な原因となっていました。一方、超大規模組織(5,001人以上)では「委託先・サプライチェーン」や「人的ミス」、中規模組織(301~1,000人)では「脆弱性悪用」の割合が比較的高いなど、規模によって傾向に違いも見られました。 不正アクセス対策を基本としながら、委託先の管理や脆弱性の継続的な管理など、組織の特性に応じた対策が重要です。 【被害規模別】100件未満から1,000万件超まで幅広く分布 調査対象138件について、情報漏えいの被害規模別に件数を集計しました。 被害規模 件数 割合 調査中 35件 25.4% 0件(漏えいなし) 3件 2.2% ~100件 18件 13.0% 101~1,000件 13件 9.4% 1,000~1万件 21件 15.2% 1万~10万件 15件 10.9% 10万~100万件 16件 11.6% 100万~1,000万件 10件 7.2% 1,000万件以上 7件 5.1% 被害規模別件数 主な特徴 漏えい件数には大きなばらつきがある漏えい件数は、100件以下のケースから1,000万件以上の大規模なケースまで幅広く分布しており、被害規模には大きな差があります。 「0件(漏えいなし)」のケースは非常に少ない漏えい件数が0件だった事案はわずか3件で、全138件のうち約2.2%にとどまりました。情報漏えいが全く発生しないケースはごくわずかであり、漏えいは起こり得るものと想定し、日頃から対策を講じておくことが重要です。 100万件を超える大規模な漏えいも一定数発生している100万件以上の大規模な漏えいは17件あり、件数が判明している103件のうち約16.5%を占めています。少数の情報が漏えいしたケースだけでなく、大規模な情報漏えいも一定数発生していることが分かります。 傾向 今回の集計では、件数調査中の事例も多いものの、少数の情報漏えいから数百万・数千万件に及ぶ大規模な漏えいまで、さまざまな規模のケースが含まれていました。実際に、10万件以上の漏えいは33件、100万件以上は17件、1,000万件以上は7件確認されており、大規模な情報漏えいも決して珍しくありません。 一方で、漏えい件数が0件だったケースは限りなく少なかったことから、情報漏えいはいつでも起こり得るものとして捉え、被害を最小限に抑えるための対策を講じておくことが重要です。 【重複の有無】同じ組織で情報漏えいは繰り返されるのか 調査対象138件のうち、情報漏えいが複数回発生していたのは、くふうカンパニー、さいたま市民医療センター、日本経済新聞社の3組織でした。 組織名 都道府県 業種 組織規模 原因 くふうカンパニー 東京都 IT・通信 中規模(301~1,000人) いずれも不正アクセス さいたま市民医療センター 埼玉県 医療・介護 医療機関 人的ミス、記録媒体の紛失 日本経済新聞社 東京都 IT・通信 超大規模(5,001人以上) いずれも不正アクセス くふうカンパニーと日本経済新聞社では、いずれも不正アクセスによる情報漏えいが短期間に2回発生しました。一方、さいたま市民医療センターでは、「人的ミス」と「記録媒体の紛失」という異なる原因が確認されました。 全体として見ると、情報漏えいの多くは単発事故であり、同じ組織で繰り返し発生するケースはごく少数です。しかし、だからといって油断はできません。 一度対策を講じた後も、時間の経過とともに新たなリスクが表面化する可能性があります。再発防止には、セキュリティ対策や組織の管理体制を継続的に見直し、改善していくことが求められます。 【全体総括】「自社には関係ない」とは言えない時代へ 今回集計した138件の情報漏えい事例を分析すると、不正アクセスが全体の約6割を占め、最大の脅威となっていることが明らかになりました。また、「運輸・観光」「IT・通信」「小売・サービス」といった個人情報を多く取り扱う業種に事例が集中しており、大規模な組織ほど件数が多い傾向も見られました。 一方で、原因は不正アクセスだけではありません。委託先・サプライチェーンに起因する事例や人的ミス、脆弱性悪用、フィッシングなどによる漏えいも一定数発生しており、情報漏えいリスクが多様化していることがうかがえます。 さらに、被害規模についても数百件規模から1,000万件以上に及ぶケースまで幅広く、ひとたび事故が発生した際の影響は決して小さくありません。 今回の調査では、同一組織による再発事例はごく少数でした。しかし、再発した組織では、不正アクセスが繰り返し発生しているケースや、異なる原因による事故が発生しているケースも確認されました。 情報漏えいは、業種や企業規模、地域を問わず幅広く発生しており、すべての企業・組織にとって身近なリスクとなっています。時間の経過とともに変化するサイバー攻撃の脅威や業務環境に応じて、組織全体で継続的にセキュリティ対策を見直していく必要があります。 ICT × Optimization × Navigator = ION(イオン) 情シスが「1人で抱え込まない」環境を実現します 情シスの「誰か手伝って・・・」を現実に。あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。「全部任せたい」も、「この部分だけ手伝ってほしい」もOK。専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。 お問い合わせ・ご相談はこちら > サービス紹介資料をダウンロード 2.情報漏えいを防ぐために企業が取り組むべきこと 情報漏えいは決して他人事ではなく、どの企業・組織にも起こり得るリスクです。しかし、その原因は多岐にわたるため、限られたリソースの中で効果的に対策を進めるには、優先順位を付けて取り組むことが重要です。 ここでは、今回の分析結果を踏まえ、企業が優先的に取り組みたい5つの情報漏えい対策をご紹介します。 まずは不正アクセス対策を最優先に委託先・サプライチェーン全体でリスクに備える脆弱性を放置せず、継続的に管理する「教育」と「仕組み」の両面で人的ミスを防ぐインシデント発生を前提とした対策を講じる まずは不正アクセス対策を最優先に 今回の調査では、不正アクセスが全体の60.1%を占め、他の原因を大きく上回る結果となりました。多くの業種や組織規模においても、不正アクセスが最も多い原因となっています。 そのため、企業がまず最優先で取り組むべきなのは「不正アクセス対策の強化」です。特に、認証情報の窃取やなりすまし、不正ログインによる被害を防ぐためには、次のような対策が重要となります。 ID・パスワード管理の強化多要素認証(MFA)の導入アクセス権限の適正化ログ監視体制の整備 中でも「多要素認証(MFA)」は比較的導入しやすく、高い効果が期待できる対策の1つです。個人情報を多く保有する企業や、外部からインターネット経由でアクセス可能なシステムを運用している企業は、優先的に導入を検討するとよいでしょう。 不正アクセスは今回の調査で最も多く確認された原因であり、まずはそのリスクを低減することが、情報漏えい対策の第一歩といえます。 関連記事 多要素認証(MFA)とは?二段階認証やシングルサインオン(SSO)との違いを詳しく解説! 関連記事 パスワード管理はどうするべき?NG例やおすすめの安全な管理方法を解説! 委託先・サプライチェーン全体でリスクに備える 今回は、委託先・サプライチェーンに起因する情報漏えいが全体の10.1%を占め、不正アクセスに次いで2番目に多い原因となりました。自社が十分なセキュリティ対策を講じていても、委託先や利用しているサービス事業者で事故が発生した場合、その影響を受けて情報漏えいにつながる可能性があります。 そのため、自社の対策だけでなく、委託先を含めたサプライチェーン全体のセキュリティ管理が重要です。例えば、以下のような取り組みを実施するとよいでしょう。 委託先の選定基準を設ける半年に1回など、定期的にセキュリティ状況を確認する契約で責任範囲やセキュリティ要件を明確にする定期的な監査や報告の仕組みを整備する 委託先のセキュリティレベルは、自社のリスクにも大きく影響します。 情報漏えいリスクを低減するためには、自社だけでなく、委託先も含めたセキュリティレベルの維持・向上に取り組むことが重要です。 関連記事 セキュリティの甘い組織から狙われる!企業間のつながりを悪用されるサプライチェーン攻撃とは? 脆弱性を放置せず、継続的に管理する 原因別では、脆弱性悪用による情報漏えいが全体の8.7%を占めました。特に、301~1,000人の中規模組織では比較的高い割合を占めており、対策を後回しにできないリスクとなっています。 例えば、以下のような機器やシステムで更新漏れ・設定不備を放置していると、不正アクセスの足掛かりとなり、重大な情報漏えいにつながる可能性があります。 VPN機器Webサイトサーバー業務システム これらの機器やシステムは、一度脆弱性が発見されると攻撃者の標的となりやすいため、十分な注意が必要です。定期的なアップデートやセキュリティパッチの適用に加え、脆弱性診断を実施し、自社のシステムに潜むリスクを早期に発見・対処することが重要です。 なお、脆弱性対策は一度実施して終わりではありません。リスクの特定→評価→優先順位付け→対応→再評価のプロセスを継続的に実施する「脆弱性管理」を徹底することで、情報漏えいのリスクを大幅に低減できます。 関連記事 脆弱性管理とは?脆弱性診断との違いや具体的な運用プロセスを分かりやすく解説! 関連記事 脆弱性診断(セキュリティ診断)とは?必要性・種類・やり方を初心者向けに徹底解説 「教育」と「仕組み」の両面で人的ミスを防ぐ 脆弱性悪用と同じく、人的ミスによる情報漏えいも全体の8.7%を占めました。また、再発事例の中でも、人的ミスや記録媒体の紛失による事故が確認されています。 誤送信や設定ミス、ルール違反による情報の持ち出しなどは、日常業務の中で誰にでも起こり得るリスクです。そのため、定期的な教育や訓練などを通じて、従業員一人ひとりのセキュリティ意識を高めるとともに、組織として適切なルールを整備することが重要です。 例えば、以下のような取り組みが有効です。 従業員への定期的なセキュリティ教育メール誤送信防止の仕組みづくり標的型攻撃メールを想定した訓練の実施情報や端末の持ち出しルールの周知・徹底 また、近年ではDLP(Data Loss Prevention)のように、機密情報の外部送信や持ち出しを自動的に検知・制御し、情報漏えいを未然に防ぐ仕組みも活用されています。 人的ミスはどの企業でも起こり得るため、「ミスをしないこと」を前提にするのではなく、「ミスが起きても事故につながりにくい仕組み」を整えることが重要です。従業員教育やルール整備による「人的対策」と、DLPなどのシステムを活用した「技術的対策」を組み合わせることで、情報漏えいリスクをさらに低減できるでしょう。 関連記事 【情報漏えいを防ぐ】社員へセキュリティの注意喚起を行う際に気を付けたいポイントとは? 関連記事 DLP(Data Loss Prevention)とは?「内部」からの情報漏えいを防ぐセキュリティ対策 インシデント発生を前提とした対策を講じる 今回の調査では、10万件以上の情報漏えいが33件、100万件以上が17件、1,000万件以上が7件確認されました。 どれだけ対策を講じても、情報漏えいを100%防ぐことは困難です。そのため、「漏えいを防ぐ」だけでなく、「漏えいが発生した際の被害を最小限に抑える」という視点も欠かせません。 例えば、以下のような備えが有効です。 インシデント対応手順の整備定期的な初動対応訓練の実施バックアップの取得・復旧体制の確立緊急時の連絡・報告体制の整備ログの保全・監視体制の強化 初動対応の遅れは、被害の拡大だけでなく、顧客や取引先からの信頼低下にもつながりかねません。 平時から対応手順や体制を整備し、有事に迅速な行動が取れるよう備えておくことで、万が一の際にも被害を最小限に抑えやすくなります。 ICT × Optimization × Navigator = ION(イオン) 情シスが「1人で抱え込まない」環境を実現します 情シスの「誰か手伝って・・・」を現実に。あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。「全部任せたい」も、「この部分だけ手伝ってほしい」もOK。専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。 お問い合わせ・ご相談はこちら > サービス紹介資料をダウンロード 3.まとめ -情報漏えいリスクとどう向き合うべきか 今回の分析から、情報漏えいは特定の業種や規模に限らず、あらゆる企業・組織で発生し得るリスクであることが分かりました。もはや「うちは狙われないから大丈夫」「うちには関係ない」とは言えず、いつ起きてもおかしくないリスクとして捉える必要があります。 情報漏えいは単一の対策だけで防げるものではありません。今回最も多く確認された不正アクセス対策を基盤としながら、委託先・サプライチェーン対策、継続的な脆弱性管理、従業員教育、インシデント対応体制の整備など、多層的なセキュリティ対策が求められます。 日々刻々と変化する脅威やリスクに対応できるよう、組織全体で継続的にセキュリティレベルの維持・向上に取り組むことが重要です。 今回の分析結果を、自社のセキュリティ対策を見直すきっかけとして活用し、継続的な改善につなげていただければ幸いです。 4.侵入を前提としたセキュリティ対策を実現するために 現代のサイバー攻撃はますます巧妙化・高度化しており、すべての攻撃を完全に防ぐことには限界があります。外部からの侵入は100%防げないという前提のもと、企業には「侵入された場合にいかに早く気付けるか」「被害をいかに最小限に抑えられるか」という2点を重視した多層的なセキュリティ対策が求められています。 こうしたニーズにお応えするため、当社コンピュータマネジメントでは下記3つのサービスをご用意しています。 (入口・内部対策)Tenableによる脆弱性管理代行サービスシステムに潜む脆弱性を可視化し、継続的に管理することで、攻撃リスクを低減します。 (内部対策)Hunt.ioによる脅威ハンティング支援サービス組織内部へすでに侵入されている可能性を想定し、隠れた攻撃の痕跡を早期に発見することで、被害の拡大を防ぎます。 (出口対策)Microsoft Purview データ損失防止(DLP)活用支援サービス内部からの不正な情報持ち出しや誤送信を防止し、最後の防衛線として重要な情報資産を守ります。 情報漏えい対策やセキュリティ強化にお悩みの際は、ぜひ当社までお気軽にお問い合わせください。お客様の環境や課題に合わせて、最適なセキュリティ対策をご提案いたします。 「侵入されない」ための第一歩は、脆弱性を放置しないこと 近年のサイバー攻撃では、VPN機器やリモートデスクトップなどに残された脆弱性が主な侵入口となるケースが後を絶ちません。 一度侵入に成功すると、攻撃者は長期間ネットワーク内部に潜伏し、権限奪取や横展開、データ窃取などを進めます。侵入に気付かないまま放置していると、それだけ被害の範囲が組織全体に広がることになります。 攻撃者は日々新しい脆弱性を探し、侵入する機会を常にうかがっています。そのため、一度きりの対策で完結させるのではなく、脆弱性の把握とリスクに応じた優先対応を継続的に行う「脆弱性管理」の取り組みが欠かせません。 当社コンピュータマネジメントの「脆弱性管理代行サービス」では、世界的に評価の高い脆弱性管理プラットフォーム「Tenable」を活用し、脆弱性管理に必要な5つの工程(「情報収集」「現状調査」「優先順位付け」「対応」「監視」)のうち、「対応」を除く4工程を自動化。脆弱性の是正対応についても、当社が丁寧にサポートいたします。 実際に悪用されるリスクが高い脆弱性の対応に集中することで、侵入ルートを効率的に封じます。 当社関連サービス Tenableによる脆弱性管理代行サービス 「静かに進む侵入」を見抜き、被害を最小限に食い止める 近年のサイバー攻撃では、セキュリティソフトの検知を巧みに回避し、表面上は「異常なし」と示されていても、内部では気付かないうちに攻撃が進行しているケースが増えています。 こうした「警報が鳴らない攻撃」や「静かな侵入」を早期に見抜くために有効なのが、「脅威ハンティング」というアプローチです。当社の「脅威ハンティング支援サービス」では、クラウド型の脅威ハンティングプラットフォーム「Hunt.io」を活用し、 ログ分析による攻撃の痕跡の洗い出しHunt.ioを用いた深掘り調査結果を分かりやすくまとめた詳細なレポートの作成 まで、脅威ハンティングの実施をまとめて代行いたします。 「すでに侵入されている可能性がある」という前提のもと、ツールの自動検知に頼らず、人の手で隠れた攻撃の痕跡を能動的に探し出すことで、被害の広がりを早い段階で食い止めることが可能です。 当社関連サービス Hunt.ioによる脅威ハンティング支援サービス 最後の砦として、守るべき重要なデータを簡単に持ち出させない 入口(ファイアウォール、IDS/IPSなど)や内部(ウイルス対策ソフト、EDRなど)の防御を次々と突破された場合、出口を守る「最後の砦」として機能するのが「DLP(データ損失防止)」です。DLPは、重要なデータが流出しないよう、外部への持ち出しをリアルタイムで監視・ブロックするセキュリティ技術で、人ではなく「データそのもの」の動きに着目して企業の情報資産を守ります。 当社では、Microsoft社のセキュリティプラットフォーム「Microsoft Purview」を活用したDLP機能の実装・活用支援サービスを提供しております。 サービス内容の主なポイント 「どのデータを守るべきか」を整理する現状調査環境に合わせた最適なDLPポリシー(漏えい防止ルール)を設計約6ヶ月間にわたる「PoC(導入前検証)」で運用上の課題や懸念点を解消ノウハウ共有やMicrosoftとの問い合わせ対応など、導入後も継続的な運用サポートを提供 故意・過失を問わず、内部からの機密情報漏えいを防ぐ「出口対策」として、極めて重要な役割を果たします。 サービス内容の詳細や導入に関するご相談は、どうぞお気軽にお問い合わせください。 当社関連サービス Microsoft Purview データ損失防止(DLP)活用支援サービス お電話・FAXでのお問い合わせはこちら 03-5828-7501 03-5830-2910 【受付時間】平日 9:00~18:00 フォームでのお問い合わせはこちら お問い合わせ(無料相談) この記事を書いた人 Y.M(マーケティング室) 2020年に株式会社コンピュータマネジメントに新卒入社。CPサイトのリニューアルに携わりつつ、会社としては初のブログを創設した。現在は「情シス支援」をテーマに、月3本ペースでブログ更新を継続中。