最終更新日:2026年9月17日
企業のWebサイト改ざんや情報漏えいなど、サイバー攻撃による被害が後を絶ちません。
こうしたサイバー攻撃の多くは、システムやWebアプリケーション、ネットワークなどに潜む「脆弱性」(=セキュリティ上の弱点)を狙って行われます。
自社のサービスや顧客情報を守るためには、脆弱性を発見し、適切に対処することが重要です。その手段の1つが「脆弱性診断(セキュリティ診断)」です。
しかし、具体的に何をすれば良いのか、費用はどれくらいかかるのかなど、分からないことも多いのではないでしょうか。
そこで今回は、脆弱性診断(セキュリティ診断)の基本から、種類、費用、サービスを選ぶ際のポイントまで分かりやすく解説します。
「自社のシステムにどのような脆弱性があるのか確認したい」
「脆弱性診断を導入したいけれど、何から始めればよいか分からない」
という方は、ぜひ参考にしてください。
あなたの組織のセキュリティ対策状況をチェックしてみませんか?
セキュリティ対策実態ギャップ診断
セキュリティ対策実態ギャップ診断(全10問・約3分)
目次
1.脆弱性診断(セキュリティ診断)とは?
脆弱性診断とは、Webアプリケーションやネットワーク、OSなどに潜むセキュリティ上の弱点(脆弱性)を見つけ出し、そのリスクや影響度を評価する一連のプロセスのことです。
「セキュリティ診断」と呼ばれることもあります。
サイバー攻撃の手口がますます高度化・巧妙化している昨今、自社の情報資産を守り、安全なサービスを提供するために不可欠な対策となっています。
定期的に実施することで、自社のセキュリティリスクを継続的に把握し、被害を未然に防ぐことができます。
そもそも脆弱性とは?
脆弱性とは、OSやソフトウェア、Webアプリケーション、ネットワーク機器、クラウド環境などに存在する、セキュリティ上の欠陥・弱点のことです。
英語では「Vulnerability(バルネラビリティ)」と呼ばれ、「セキュリティホール」と表現されることもあります。
脆弱性を放置すると、悪意のある第三者(攻撃者)に悪用され、不正アクセスやデータの改ざん、情報漏えいなどの被害につながる可能性があります。
脆弱性診断では、主にプログラムの不具合や設定ミス、ソフトウェアの更新(パッチ適用)漏れなどを起因とする技術的な欠陥を調査します。
診断によって脆弱性をいち早く発見することで、攻撃を受ける前に必要な対策を講じることができます。
脆弱性診断の目的と必要性
脆弱性診断の主な目的は、各システムに潜むセキュリティ上の弱点を見つけ、攻撃者に悪用される前に対策することで、情報漏えいや不正アクセスなどの被害を未然に防ぐことです。
特に、企業のVPN機器の脆弱性を突いたランサムウェアの被害が年々増加しており、脆弱性を放置していると、自社が被害を受けるだけでなく、顧客や取引先にも多大な影響を及ぼす可能性があります。
経済産業省が策定する「サイバーセキュリティ経営ガイドライン」でも脆弱性診断の実施が強く推奨されており、企業の信頼性を保つうえでも重要な取り組みといえます。
| 脆弱性を放置するリスク | 具体的な被害例 |
|---|---|
| 不正アクセス | Webサイトの改ざん、サーバーへの不正侵入 |
| 情報漏えい | 個人情報、顧客情報、クレジットカード情報の流出 |
| マルウェア感染 | ランサムウェアによるデータの暗号化、業務停止 |
| サービス停止 | Webサイトやサービスの提供停止による機会損失 |
| 社会的信用の低下 | 企業ブランドイメージの低下、顧客離れ |
2.脆弱性診断の種類
脆弱性診断は、診断する対象や目的によって、いくつかの種類に分けられます。
自社のシステム構成や利用環境に合わせて、適切な診断を選択することが重要です。
それぞれ診断対象や確認するポイントが異なるため、必要に応じて複数の診断を組み合わせることもあります。
| 診断の種類 | 主な診断対象 |
|---|---|
| Webアプリケーション診断 | Webサイト、ECサイト、業務アプリケーションなど |
| プラットフォーム診断(ネットワーク診断) | サーバー、ネットワーク機器、OS、ミドルウェアなど |
| モバイルアプリ診断 | iOS/iPadOS・Androidアプリ、サーバーAPI、通信経路、端末内データなど |
| クラウド診断 | AWS、Microsoft Azure、Google Cloudなどのクラウド環境 |
| ソースコード診断 | Webアプリケーションや業務システムなどのソースコード |
| IoT診断 | IoTデバイス、ファームウェア、通信、ネットワーク、アプリケーションなど |
Webアプリケーション診断
Webアプリケーション診断は、WebサイトやECサイト、業務システムなど、Webブラウザを通じて利用するアプリケーションを対象とする診断です。
インターネット上に公開されたWebサイトは、外部から誰でもアクセスできるため、サイバー攻撃の標的になりやすい傾向があります。
診断では、SQLインジェクションやクロスサイトスクリプティング(XSS)など、Webアプリケーション特有の脆弱性を検査します。
特に、ログイン機能や決済機能、個人情報を扱う機能を備えたWebサイトは、情報漏えいやデータの改ざんが発生した場合の影響が大きくなるため、重要な診断対象となります。
プラットフォーム診断(ネットワーク診断)
プラットフォーム診断(ネットワーク診断)は、サーバーやネットワーク機器、OS、ミドルウェアなど、システムの基盤部分(プラットフォーム)を対象とする診断です。
システム基盤に脆弱性が残っていると、外部からの不正アクセスやマルウェア感染のリスクが高まり、被害が単一の端末にとどまらず、システム全体に影響を及ぼす可能性があります。
診断では、パッチの適用状況やアクセス権限の設定状況などを確認し、システムに潜むセキュリティリスクを洗い出します。
なお、診断方法には、インターネット経由で遠隔から調査する「リモート診断」と、担当者が現地の内部ネットワークに直接接続して診断を行う「オンサイト(ローカル)診断」の2種類があります。
| 項目 | リモート診断 | オンサイト(ローカル)診断 |
|---|---|---|
| 主な診断対象 | 公開サーバー、VPN機器など | 社内LAN、PC・サーバー端末、工場システムなど |
| 実施方法 | インターネット経由で外部から遠隔で診断 | 担当者が現地のネットワークに接続して診断 |
| メリット |
|
|
| デメリット |
|
|
モバイルアプリ診断
モバイルアプリ診断は、iOS/iPadOSやAndroidで動作するスマートフォン・タブレット向けアプリケーションを対象とする診断です。
アプリ本体だけでなく、アプリとサーバー間の通信や、端末内に保存されるデータなども診断対象となります。
特に、顧客情報などの重要データを扱うアプリでは、情報漏えいや不正アクセスにつながる脆弱性が残っていないか、十分に確認することが重要です。
クラウド診断
クラウド診断は、AWS、Microsoft Azure、Google Cloudなどのクラウドプラットフォームを対象とする診断です。
クラウドサービスは、オンプレミス環境と比べて設定の自由度が高い反面、設定ミスや権限設定の不備によるセキュリティリスクの高さも指摘されています。
そのため診断では、ストレージの公開設定やアクセス権限、暗号化設定などを調査し、外部から意図せずアクセスできる状態になっていないか、過剰な権限が付与されていないかなどを確認します。
ソースコード診断
ソースコード診断は、システムやアプリケーションを動作させているプログラムのソースコードを解析し、セキュリティ上の問題点やバグを検出する診断です。
ソースコードそのものを解析することで、外部から見える挙動だけでは発見しにくい問題を確認できます。
ソースコードや設計書、仕様書などの内部情報を用いて網羅的な分析を行うため、「ホワイトボックス診断」とも呼ばれます。
ソースコード診断を開発段階から取り入れることで、脆弱性を早期に発見し、リリース後の修正や開発工程の手戻りを抑えることにもつながります。
IoT診断
IoT診断は、インターネットや社内ネットワークに接続されたIoTシステムを対象に、デバイス・通信・ネットワーク・アプリケーションなどに潜む脆弱性を明らかにするための診断です。
IoT(Internet of Things)とは、従来インターネットに接続されていなかった「モノ」をネットワークでつなぎ、データをやり取りする仕組みです。
工場の製造設備や産業用ロボット、医療機器、遠隔監視システムなどが代表的な例です。
IoTシステムは、デバイスだけでなく、通信やクラウド、アプリケーションなど、複数の要素で構成されているため、1つの脆弱性がシステム全体のセキュリティに影響を及ぼす可能性があります。
診断を通じてシステム全体のセキュリティリスクを把握することで、IoT機器を安全に運用するための具体的な対策を検討できます。
あなたの組織のセキュリティ対策状況をチェックしてみませんか?
セキュリティ対策実態ギャップ診断
セキュリティ対策実態ギャップ診断(全10問・約3分)
3.脆弱性診断のやり方
脆弱性診断には、専用のソフトウェア(ツール)を使って自動的に検査する「ツール診断」と、専門家が手作業で行う「手動診断」の2種類があります。
対象となるシステムの重要度や診断の目的、予算などに応じて使い分けることが重要です。
ツール診断と手動診断の違い
ツール診断は、専用のツールを使ってシステムやアプリケーションを自動的にスキャンし、脆弱性を検出する方法です。
一方、手動診断は、セキュリティ専門家が実際にシステムの仕様や挙動を確認しながら、人の目と技術で脆弱性を調べる方法です。
それぞれの違いをまとめると、次のようになります。
| 項目 | ツール診断 | 手動診断 |
|---|---|---|
| 診断方法 | 専用ツールによる自動スキャン | セキュリティ専門家による手作業での検査 |
| 診断内容 | 既知の脆弱性を中心に検出 | ツールでは検出しにくい脆弱性にも対応 |
| 診断範囲 | 広く・浅く | 深く・狭く |
| 費用 | 比較的安価(無料~数十万円) | 高額(数十万~数百万円) |
| 期間 | 短期間(即日~数日) | 長期間(数週間~数ヶ月) |
| 誤検知 | 発生しやすい | 非常に少ない |
| 向いている用途 | 広範囲のシステムを対象とした定期的な診断 | 重要システムをピンポイントで詳細に診断 |
ツール診断のメリット・デメリット
ツール診断のメリットは、「手軽さ」と「コストの低さ」です。
専用のツールを使って自動的にスキャンするため、広範囲を短時間で診断でき、繰り返し実施しやすいことから、定期的なセキュリティチェックに適しています。
一方、デメリットとしては、システムの複雑なロジックや独自機能に起因する脆弱性を検出できない場合があります。
また、実際には問題がない箇所を脆弱性として検出する「誤検知」や、ツールが対応していない脆弱性を見逃す「診断漏れ」が発生する可能性もあります。
個人情報などを扱う重要なシステムでは、専門家による手動診断を組み合わせたハイブリッド形式での実施も有効です。
メリット
- 短期間で広範囲の診断が可能
- 手動診断と比べてコストを抑えやすい
- 定期的に診断を実施しやすい
デメリット
- 複雑なシステムや独自の仕様には対応しにくい
- 「誤検知」や「診断漏れ」の可能性あり
- ツールの性能や設定によって診断結果が左右される
手動診断のメリット・デメリット
手動診断の最大のメリットは、「診断精度の高さ」です。
セキュリティの専門家が、システムの仕様やロジックなどを十分理解したうえで診断するため、ツール診断では検出しにくい脆弱性や、独自機能に起因するリスクも発見しやすくなります。
対象システムの特性に応じた柔軟な診断が可能で、ツール診断で発生しやすい誤検知を抑えやすい点もメリットです。
デメリットとしては、専門家による手作業での診断となるため、ツール診断と比べてコストが高くなりやすく、診断期間も長くなる点が挙げられます。
また、診断結果の品質が実施者の経験やスキルに左右されやすく、一度に診断できる範囲が限られる点にも注意が必要です。
メリット
- ツール診断では検出しにくい脆弱性も発見できる
- 対象システムに応じて、柔軟できめ細かな診断ができる
- 専門家が実際に動作を確認するため、誤検知が少ない
デメリット
- 診断に時間とコストがかかりやすい
- 診断の精度が実施者の経験やスキルに左右される
- 一度に広範囲を診断することが難しい
4.類似のセキュリティ用語との違い
脆弱性診断と混同しやすいセキュリティ用語として、「脆弱性管理」「ペネトレーションテスト」「ASM(アタックサーフェスマネジメント)」があります。
それぞれの特徴を一言で言い表すと、次のようになります。
- 脆弱性診断
特定のシステムや機器に潜む脆弱性を詳しく調査する
- 脆弱性管理
脆弱性を継続的に発見・評価・修正し、攻撃リスクを低減する
- ペネトレーションテスト
攻撃者の視点で実際にシステムへ侵入できるか試す
- ASM(アタックサーフェスマネジメント)
外部(インターネット)からアクセスできるシステムや機器の脆弱性を洗い出す
「脆弱性管理」との違い
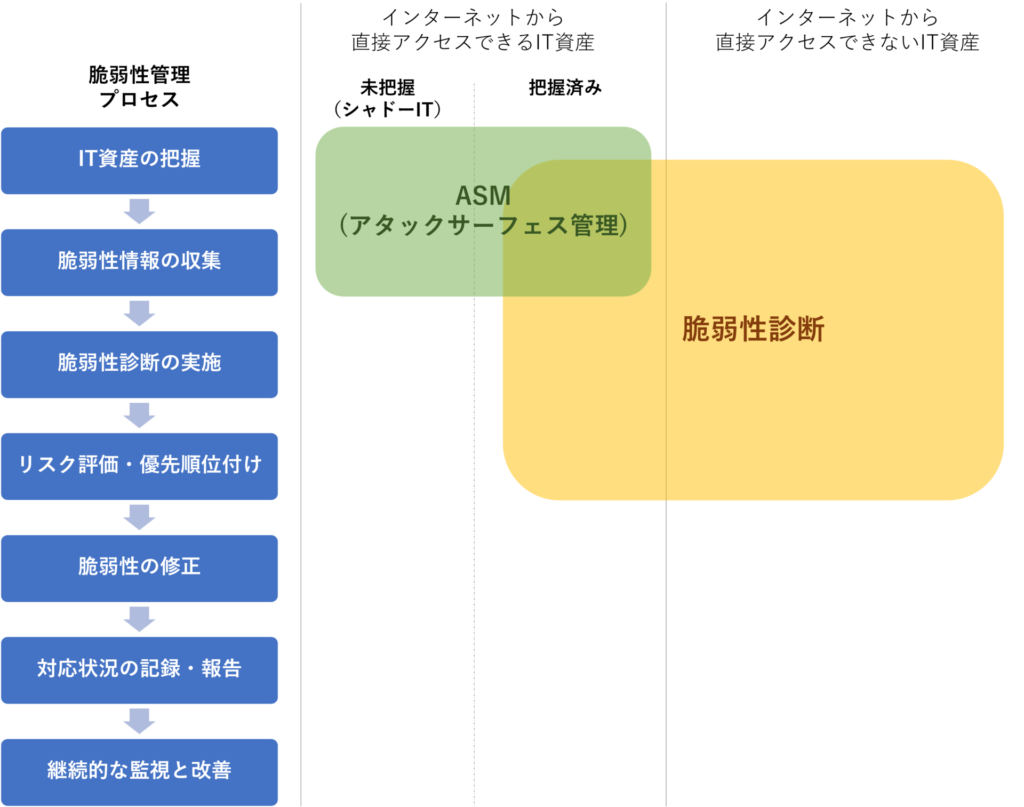
「脆弱性管理(Vulnerability Management)」は、組織全体のIT資産(PC・サーバー・ソフトウェア・ライセンスなど)を対象として、脆弱性の発見からリスク評価、修正、継続的な監視までを行う一連のプロセスのことです。
脆弱性診断との主な違いは、「単発vs継続」という点にあります。
脆弱性診断は、例えるなら年に1回の「健康診断」のようなものです。
ただし、診断を終えた後も、システムの改修や新たな脆弱性の発見によって、セキュリティ上のリスクは常に変化します。
そのため、1回限りの診断だけで終わらせず、次々と見つかるリスクに継続的に対処していく必要があります。こうした一連の取り組みが「脆弱性管理」です。
脆弱性診断は、脆弱性を発見するための活動として、脆弱性管理の一部に位置づけられます。
| 項目 | 脆弱性診断 | 脆弱性管理 |
|---|---|---|
| 概要 | 特定の時点における脆弱性を洗い出す単発の活動 | 脆弱性の発見→評価→修正→監視のプロセスを繰り返す継続的な取り組み |
| 対象 | 特定のシステム、アプリ、ネットワーク機器など | 組織全体のIT資産 |
| 実施頻度 | 必要なタイミングで実施 | 継続的に繰り返し実施 |
| 実施内容 |
|
|

「ペネトレーションテスト」との違い
「ペネトレーションテスト(侵入テスト)」は、実際の攻撃者と同じ視点から疑似的にシステムへの侵入を試みることで、脆弱性が実際に悪用される可能性やその影響度を調べる手法です。
脆弱性診断が「システムに存在する脆弱性を幅広く洗い出す」ことを目的とするのに対し、ペネトレーションテストは「実際に侵入できるか、被害がどこまで及ぶかを確かめる」ことを目的としています。
脆弱性診断を「健康診断」に例えるなら、ペネトレーションテストは、見つかった異常が実際にどのような問題につながるのかを詳しく調べる「精密検査」に近いイメージです。
| 項目 | 脆弱性診断 | ペネトレーションテスト |
|---|---|---|
| 目的 | 既知の脆弱性を網羅的に洗い出し、リスクを可視化・評価する | 攻撃者の視点で侵入を試み、脆弱性を悪用できるか、被害がどこまで及ぶかを検証する |
| 診断方法 | ツール診断or手動診断により、定められた診断項目に沿って調査 | 事前に策定した攻撃シナリオに基づき、専門家が手動で疑似攻撃を実施 |
| 実施タイミング |
|
|
| 所要期間 | 短め:数日~数週間程度 | 長め:数週間~数ヵ月程度 |
| コスト | 比較的低コスト (ツール中心) |
比較的高コスト (専門家による準備や検証作業が必要) |
「ASM(アタックサーフェスマネジメント)」との違い
ASM(Attack Surface Management/アタックサーフェスマネジメント)は、外部(インターネット)からアクセス可能な自社のIT資産を洗い出し、そこに潜む脆弱性などのリスクを継続的に管理する取り組みです。
脆弱性診断との大きな違いは、組織が把握していないIT資産も含め、インターネットから直接アクセス可能なIT資産を網羅的に洗い出す点にあります。
近年、クラウドサービスやリモートワークの普及により、社内で把握しきれていないIT資産、いわゆる「シャドーIT」が急増しています。
そのため、ASMによって「そもそも存在に気づいていないIT資産」を洗い出し、サイバー攻撃につながるリスクがないか把握することも、重要なセキュリティ対策の1つです。
| 項目 | 脆弱性診断 | ASM |
|---|---|---|
| 主な役割 | 特定のIT資産に潜む脆弱性を詳しく調査する | 外部に公開されているIT資産を把握し、脆弱性や潜在的なリスクを洗い出す |
| 対象 | 特定のシステム、アプリケーション、ネットワーク、機器など | インターネットから直接アクセス可能なIT資産 (組織が把握していないシャドーITも含む) |
| 実施頻度 | 継続的・常時監視 (リアルタイムに近い状態) |
定期的・スポット (年1~2回、リリース時など) |
5.脆弱性診断の費用相場
脆弱性診断の費用は、診断の対象や範囲、手法(ツールor手動)によって大きく変動します。
費用に差が出るポイント
診断費用を左右する主な要素には、以下のようなものがあります。
- 診断対象の規模
Webサイトのページ数や機能数、診断対象となるサーバーの台数など、対象範囲が広くなるほど費用は高くなります。
- 診断の深さ
ログイン機能がある場合や、管理者・一般ユーザーなど複数の権限レベルで診断を行う場合は、診断項目や工数が増えるため費用は高くなります。
- 診断手法
専門家による手動診断は、ツール診断よりも費用は高くなります。
- 付帯サービス(オプション)
診断結果をまとめた詳細な報告書や脆弱性への対応支援、修正後の再診断などが含まれる場合は、その分費用が上乗せされることがあります。
ツール診断の費用相場
ツール診断は、無料で利用できるものから、月額数万円のクラウド型サービス、数十万円程度の買い切り型のソフトウェアまで、さまざまな種類があります。
外部のセキュリティベンダーにツール診断を依頼する場合は、診断対象の規模や範囲によっても異なりますが、数十万円程度が目安となります。
比較的コストを抑えやすいため、定期的に脆弱性の有無をチェックしたい場合や、予算を抑えたい場合に適しています。
手動診断の費用相場
手動診断は、セキュリティ専門家がシステムの構成や動作を確認しながら、一つひとつ調査を行うため、ツール診断よりも費用が高くなります。
診断対象の規模やシステムの複雑さによって異なりますが、数十万円~数百万円程度が目安です。
新規サービスのリリース前や、個人情報などの重要な情報を取り扱うシステムなど、ツールだけでは見つけにくい脆弱性まで入念に調べたい場合に適しています。
あなたの組織のセキュリティ対策状況をチェックしてみませんか?
セキュリティ対策実態ギャップ診断
セキュリティ対策実態ギャップ診断(全10問・約3分)
6.脆弱性診断の一般的な流れ
脆弱性診断を外部の専門業者に依頼する場合、一般的に以下の4ステップで進められます。
- 事前準備・ヒアリング
- 診断の実施
- 結果の共有・報告
- 修正対応・再診断
手順1:事前準備・ヒアリング
まず、ベンダーとの打ち合わせで、診断対象となるシステムの構成や範囲、診断の目的などを整理します。
「何を(対象)」「何のために(目的)」「どこまで(範囲)」「どのように(方法)」 という4つの情報を整理しておくことで、診断漏れや不要な検査を防ぎやすくなります。
- 診断対象:サイトURL、IPアドレス、システム構成、使用技術 など
- 診断目的:公開サイトの安全性確認、情報漏えい対策 など
- 診断範囲:Webアプリのみ、ネットワークやクラウド基盤も含む など
- 診断方法:ツール診断のみか、手動診断を併用するか
手順2:診断の実施
事前に定めたスケジュールと範囲に基づき、脆弱性診断を実施します。
診断では、ツールによる自動スキャンや、専門家による手動診断などの方法で、システムに潜む脆弱性の有無を調査します。
必要に応じて、実際の攻撃を想定してシステムへの侵入を試みるペネトレーションテストを組み合わせる場合もあります。
なお、診断内容によってはシステムに高負荷がかかるため、事前にユーザーへの影響を確認し、業務時間外や夜間・休日などに実施することもあります。
手順3:結果の共有・報告
診断が完了すると、「どのような脆弱性が見つかったのか」「どの程度のリスクがあるのか」「どのように対策すればよいのか」などの情報をまとめた詳細なレポートが提供されます。
ツール診断では自動生成されたレポートを確認する形が一般的ですが、手動診断の場合、専門家による診断結果の説明や報告会が行われることもあります。
レポート内容に基づき、実際の悪用リスクや自社ビジネスへの影響度を考慮しながら、対応の優先順位を決定します。
なお、ベンダーによっては、具体的な修正方法や今後の対策についてアドバイスを受けられる場合もあります。
手順4:修正対応・再診断
報告書の内容をもとに、自社にて脆弱性の修正対応を行います。
修正が完了したら再度診断を実施し、脆弱性が適切に解消されているかを確認します。
再診断で問題がなければ、一連の工程は完了です。
7.脆弱性診断サービスを選ぶ際のポイント
数多くの脆弱性診断サービスの中から、自社に最適なものを選ぶためには、いくつかのポイントを押さえる必要があります。
- 診断範囲は自社システムと合っているか
- 診断担当者のスキルと実績は十分か
- 診断の手法は目的に合っているか
- 報告書の内容は分かりやすいか
- 診断後のサポート体制は整っているか
- 費用は診断内容に見合っているか
診断範囲は自社システムと合っているか
脆弱性診断サービスを選ぶ際は、まず「どの範囲まで診断できるか」を確認することが重要です。
Webアプリケーション、ネットワーク、クラウド環境、サーバー、スマートフォンアプリなど、対象によって診断内容は異なります。
自社のシステムに対応しているか、必要な範囲をカバーしているかを確認し、目的に合ったサービスを選びましょう。
- 診断対象
Webアプリケーション、ネットワーク、クラウド環境、サーバー、スマートフォンアプリなど、診断したいシステムや環境が含まれているか
- 診断項目
SQLインジェクションやクロスサイトスクリプティング(XSS)など、希望する診断項目が含まれているか
- 診断の深さ
システム全体を広く調べたいのか、特定の機能や重要な箇所を重点的に調べたいのか
診断担当者のスキルと実績は十分か
特に、専門家が実施する「手動診断」を依頼する場合は、診断担当者の技術力や経験が診断の質を大きく左右します。
そのため、診断を担当する専門家がどのような資格や知識を持っているかを確認しましょう。
例えば、「情報処理安全確保支援士」などのセキュリティ関連資格を保有しているかどうかは、専門性の高さを見極める目安の1つになります。
また、自社と同じ業界や規模のシステムにおける診断実績があるかどうかも、サービス選びのポイントです。
診断の手法は目的に合っているか
脆弱性診断には、大きく分けて「ツール診断」と「手動診断」があります。
- ツール診断
専用のツールでシステムを自動スキャンし、既知の脆弱性を効率的に調査
- 手動診断
ツールだけでは見つけにくい脆弱性や潜在的なリスクまで、専門家が詳しく調査
ツール診断はシステム全体を短時間で効率良く調べたい場合に適しており、手動診断は重要な機能などをピンポイントで詳しく調べたい場合に適しています。
サービスによっては、ツール診断と手動診断を組み合わせることも可能です。
「広範囲をスピーディーに調べたいのか」「特定の箇所を重点的に調べたいのか」を整理したうえで、自社の目的に合った診断手法を選びましょう。
報告書の内容は分かりやすいか
診断後の報告書は、発見された脆弱性の修正対応を進めるうえで重要な参考資料となります。
単に脆弱性の一覧が記載されているだけでなく、以下のような情報が分かりやすくまとめられているかをチェックしましょう。
- 脆弱性の内容・発生箇所
- 悪用された場合の影響
- リスクの大きさ・深刻度
- 推奨される対策
専門知識がなくても内容を理解でき、具体的な対策方法まで分かる報告書であれば、その後の修正対応を進めやすくなります。
可能であれば、契約前にサンプルの診断報告書を見せてもらい、内容や分かりやすさを確認しておくとよいでしょう。
診断後のサポート体制は整っているか
脆弱性は発見して終わりではなく、診断結果をもとに修正対応を行って初めてリスクが低減されます。
そのため、診断後にどこまでサポートしてもらえるかも、サービス選びの重要なポイントです。
- 診断結果について質問・相談できるか
- 具体的な修正方法や改善策を提案してもらえるか
- 修正後の再診断や追加の診断に対応しているか
特に、初めて脆弱性診断を実施する場合や、社内にセキュリティの専門知識を持つ人材が少ない場合は、診断後のサポート体制まで含めて詳細に確認しておくと安心です。
費用は診断内容に見合っているか
脆弱性診断の費用は、診断対象の規模や範囲、診断手法、手動診断の有無、サポート内容などによって大きく異なります。
数十万円程度で実施できるものもあれば、診断内容によっては数百万円かかる場合もあります。
とは言え、料金の安さだけで選んでしまうと、必要な診断が十分に行われず、重大な脆弱性を見逃す可能性もあるため注意が必要です。
複数社から見積もりを取り、診断内容や実施頻度、サポート内容などを含めて総合的に比較すると安心です。
あなたの組織のセキュリティ対策状況をチェックしてみませんか?
セキュリティ対策実態ギャップ診断
セキュリティ対策実態ギャップ診断(全10問・約3分)
8.脆弱性診断に関するよくある質問(FAQ)
脆弱性診断に関するよくある質問をまとめました。
脆弱性診断はどんなケースで必要になりますか?
脆弱性診断が必要になるタイミングとしては、主に次のような場合が挙げられます。
- 新規システムやWebサイトを構築したとき
- 機能追加やシステム改修、アップデートを行ったとき
- 新しい脆弱性が公表されたとき
- 取引先や監査機関から診断報告を求められたとき
実際、2025年9月に公表された「システム開発における脆弱性診断の実態調査」では、「脆弱性診断を実施したことがある」と回答した企業は67%でした。
また、そのうち約半数にあたる47%が、「セキュリティインシデントの予防効果を実感している」と回答しています。
なお、新たな脆弱性の発見やサイバー攻撃手法の進化により、セキュリティリスクは常に変化することから、システムに変更がない場合でも定期的に診断を行うことが推奨されます。
脆弱性診断はどれくらいの頻度で実施すべきですか?
脆弱性診断の実施頻度は、組織の規模や業種、システムの重要度、業界ガイドラインなどによって異なりますが、一般的には年1~2回の定期診断が推奨されます。
特に、Webアプリケーションは攻撃対象になりやすいため、月1回~四半期に1回の頻度で診断を実施すると良いでしょう。
法令や規則、ガイドラインが定められている場合はそれに従います。
なお、新機能の追加やアップデートなどのシステム変更時、セキュリティインシデントの発生時には、定期診断のスケジュールに関わらず、その都度診断を行うことが重要です。
診断中にサービスを停止する必要はありますか?
基本的にはサービスを停止せずに脆弱性診断を実施できます。
システムは稼働したまま診断が可能なため、通常業務への影響は最小限に抑えられます。
ただし、ペネトレーションテストのような高負荷な診断を含む場合は、システムの動作やユーザーの利用に影響が出る可能性があります。
そのため、業務時間外や夜間・休日などに診断を実施することもあります。
診断にかかる時間はどのくらいですか?
脆弱性診断にかかる時間は、診断の種類や対象範囲、診断方法によって異なります。
ツール診断であれば数時間~数日で完了することが一般的ですが、手動診断では1~3週間程度かかることがあります。
大規模なシステムや複数のシステムをまとめて診断する場合には、数週間~数ヶ月かかることもあります。
なお、診断終了後には、レポート作成や結果報告に1週間程度かかる場合があります。
脆弱性が発見されなかった場合でも安全ですか?
脆弱性が全く発見されなかった場合でも、必ずしも安全とは限りません。
「脆弱性なし」という診断結果は、診断を行った時点で、診断した範囲に問題が見つからなかったことを示すもので、将来にわたって安全であることを保証するものではありません。
新たな脆弱性や攻撃手法が登場することで、これまで問題がなかったシステムが脅威にさらされる可能性もあります。
そのため、一度きりの診断で満足せず、月に1回など、定期的に脆弱性診断を継続することが重要です。
定期的な診断によって新たな脆弱性を把握し、必要な対策を行うことで、常に変化し続ける脅威に備えることができます。
9.まとめ -脆弱性診断をセキュリティ強化のスタートラインに
いかがでしたでしょうか?
脆弱性診断は、自社のシステムに潜むセキュリティ上の弱点を洗い出し、現在のリスクを把握するために欠かせない取り組みです。
ただし、脆弱性診断は一度実施して終わりではありません。
診断後も、新たな脆弱性の発見やサイバー攻撃手法の進化により、これまでにはなかったリスクが生じる可能性があります。
そのため、一度の診断や対策で終わらせず、継続的に最新のリスクを把握し、適切に対処する「脆弱性管理」の取り組みが重要です。
「Tenable(テナブル)」は、ネットワークやクラウド、WebアプリケーションなどのIT資産を一元的に把握し、最新の脆弱性情報をもとにリスクを自動で分析・評価できる脆弱性管理プラットフォームです。
当社コンピュータマネジメントでは、Tenableの導入から運用までを支援する「Tenableによる脆弱性管理代行サービス」を提供しています。
「診断して終わり」ではなく、脆弱性の発見からリスクの評価、対策まで継続的に取り組みたい企業様は、ぜひお気軽にご相談ください。

お電話・FAXでのお問い合わせはこちら
03-5828-7501
03-5830-2910
【受付時間】平日 9:00~18:00
フォームでのお問い合わせはこちら
この記事を書いた人
Y.M(マーケティング室)
2020年に株式会社コンピュータマネジメントに新卒入社。
CPサイトのリニューアルに携わりつつ、会社としては初のブログを創設した。
現在は「情シス支援」をテーマに、月3本ペースでブログ更新を継続中。