最近、企業へのサイバー攻撃や個人情報漏えいに関するニュースを目にする機会が増えています。
情報漏えいやランサムウェア被害は企業規模を問わず発生しており、中小企業が標的となるケースも少なくありません。
ひとたび被害が発生すると、業務停止による売上損失だけでなく、顧客や取引先からの信用を失い、企業イメージの低下を招くおそれがあります。
また、「誰に報告すればよいのか分からない」「何から対応すべきか判断できない」といった状況に陥ると、被害がさらに拡大する可能性もあります。
重要なのは、サイバー攻撃や情報漏えいを未然に防ぐことだけではなく、万が一発生した場合でも被害を最小限に抑え、迅速に復旧できる「インシデント対応」の体制を整えておくことです。
今回は、インシデントの定義と対応の全体像を紹介するとともに、中小企業が最低限準備しておきたいこと、インシデント対応を成功させるポイントについても分かりやすく解説します。
「インシデント発生時の対応内容を具体的にイメージできていない・・・」いう方は、ぜひ参考にしてください。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
目次
1.インシデント対応とは?
インシデント対応とは、サイバー攻撃や情報漏えい、システム障害など、企業の事業活動に影響を及ぼす「インシデント」が発生した際に、その被害を最小限に抑え、迅速に復旧するための一連の対応を指します。
近年のサイバー攻撃は非常に高度化・巧妙化しており、攻撃を100%防ぐことは現実的に困難だと考えられています。
そのため現在は、攻撃を受けることを前提として、「いかに被害を小さくするか」「いかに早く復旧するか」という2点が重視されるようになっています。
インシデント対応は、事業継続性を確保するとともに、顧客や取引先からの信頼を守るうえでも欠かせない取り組みです。
インシデントの定義と具体例
IT分野における「インシデント」とは、システムやサービスの正常な運用を妨げる、または将来的に重大な問題へ発展する可能性のある事象全般を指します。
企業が直面する可能性のあるインシデントには、人為的なミスによるものからサイバー攻撃、システム障害までさまざまな種類があります。
代表的なインシデントの例としては、次のようなものが挙げられます。
| インシデントの種類 | 内容・具体例 | 主な影響 |
|---|---|---|
| メールの誤送信 | 宛先入力ミスやファイル添付ミスにより、機密情報を誤って社外へ送信する | 情報漏えい、信用低下 |
| デバイスの紛失・盗難 | ノートPCやスマートフォン、USBメモリなどを紛失する | 情報漏えい、不正利用 |
| クラウドサービスの設定ミス | アクセス権限の設定ミスにより、内部データが外部から閲覧可能になる | 情報漏えい、コンプライアンス違反 |
| マルウェア感染 | ランサムウェアなどのマルウェアに感染し、情報の窃取やファイルの暗号化が行われる | 情報漏えい、システム停止、データ暗号化 |
| 不正アクセス | 攻撃者が正規の権限なく、サーバーやシステムの内部に侵入する | 情報漏えい、データ改ざん |
| システム障害 | サーバーや業務システム、クラウドサービスが停止する | 業務停止、生産性低下 |
| DDoS攻撃 | 大量のアクセスによってサーバーに負荷をかけ、サービスを停止に追い込む | サービス停止、機会損失 |
| フィッシング詐欺 | 偽のメールやWebサイトを利用し、ID・パスワードなどの認証情報をだまし取る | アカウント乗っ取り、金銭的被害 |
| ビジネスメール詐欺(BEC) | 経営者や取引先になりすまして偽のメールを送り、不正送金を指示する | 金銭的被害 |
| 内部不正 | 従業員や委託先が機密情報を不正に持ち出す | 情報漏えい、信用低下 |
インシデント対応の目的と重要性
インシデント対応の最大の目的は、インシデント発生による被害を最小限に抑え、事業への影響をできるだけ小さくすることです。
現代の企業活動はITシステムに大きく依存しており、万が一情報漏えいなどのインシデントが発生すると、業務の停滞や売上の損失を招くだけでなく、顧客や取引先からの信頼低下にもつながります。
近年は、サイバー攻撃の高度化・巧妙化により、インシデントの発生を完全に防ぐことが難しくなっています。
事業への影響を最小限に抑え、企業の信頼を守るためにも、「発生した後にどう迅速に対応し、早期復旧につなげるか」が、セキュリティ対策を進めるうえで重要なポイントになっています。
2.インシデント対応の全体像とフロー
効果的なインシデント対応を行うためには、場当たり的に動くのではなく、あらかじめ定められた手順に沿って体系的に進めることが重要です。
インシデント対応の進め方にはさまざまな考え方がありますが、代表的なフレームワークの1つとして、NIST(米国国立標準技術研究所)が公開しているガイドラインがあります。
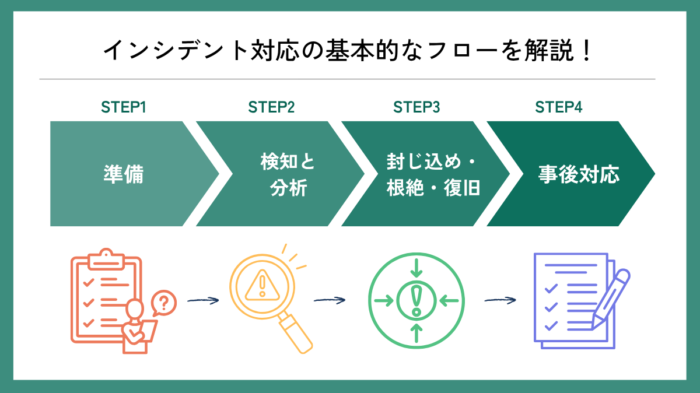
NISTのガイドラインでは、インシデント対応を「①準備」「②検知と分析」「③封じ込め・根絶・復旧」「④事後対応」の4つのフェーズに分けて整理しており、多くの企業や組織で対応フローを構築する際の参考とされています。
| フェーズ | 主な活動内容 | 目的 |
|---|---|---|
| Step1:準備 | 対応手順の整備・訓練の実施 | インシデント発生時に迅速かつ適切に対応できる体制を整える |
| Step2:検知と分析 | 異常の検知・影響範囲の調査・優先順位付け | インシデントの発生を早期に把握し、被害状況や対応の優先順位を判断する |
| Step3:封じ込め・根絶・復旧 | 被害の拡大防止・原因究明・システム復旧 | 被害を最小限に抑え、業務やシステムを正常な状態に戻す |
| Step4:事後対応 | 振り返り・再発防止策の検討 | 次回以降の対応力向上と再発防止につなげる |
フェーズ1:準備
インシデントが発生する前の平時に行う活動です。
具体的には、インシデント対応計画の策定や対応体制の整備、報告・連絡フローの作成、ログ取得環境の構築などが含まれます。
誰が指揮を執り、誰が技術的な調査を担当し、誰が社外対応を担うのかといった役割分担を明確にしておくことが求められます。
さらに、対応に必要なツールを導入し、定期的な訓練や演習を実施することで、いざという時に手順通り対応できる体制を整えます。
インシデント発生時の対応スピードや被害軽減の効果は、この準備段階でどこまで備えられているかによって大きく左右されます。
フェーズ2:検知と分析
インシデントの発生をできるだけ早期に検知し、その内容や影響範囲を評価します。
検知のきっかけとしては、セキュリティ製品のアラートやログ監視、従業員からの報告、取引先や外部機関からの連絡などがあります。
インシデントの兆候を発見した後は、
- 本当にインシデントなのか
- どのシステムに影響があるのか
- 被害範囲はどこまで及んでいるのか
- 緊急対応が必要か
といった観点で分析を行います。
すべての事象に同じリソースを割くことはできないため、被害の深刻度や事業への影響度を踏まえ、対応の優先順位を決定します(=トリアージ)。
さらに、この段階ではログやアクセス履歴などの証拠を保全することも欠かせません。
ログが失われると、影響範囲の特定や原因究明、再発防止策の検討が難しくなります。
フェーズ3:封じ込め・根絶・復旧
■封じ込め
まずは、被害の拡大を防ぐための「封じ込め」を行います。
例えば、次のような対応を実施します。
- 感染した端末をネットワークから切り離す
- 不正アクセスされたアカウントを無効化する
- 影響を受けたサーバーやシステムを停止する
封じ込めでは、被害拡大の防止と事業継続の両立を意識しながら、迅速に対応を進めることが重要です。
■根絶
被害の拡大を抑えた後は、「根絶」の段階へ進みます。
マルウェアの駆除や脆弱性の修正、不正アカウントの削除などを行い、インシデントの原因そのものを取り除きます。
根本原因を解消しないまま復旧を進めると、再び同じ手口による攻撃を受ける可能性があります。
インシデントの再発を防ぐためにも、侵入経路や被害状況を調査し、攻撃に悪用された要因を確実に取り除くことが重要です。
■復旧
原因の除去が完了したら、「復旧」に移ります。
バックアップからのデータ復元やシステムの再構築を行い、安全性を確認したうえで業務を再開します。
復旧後は、システムが正常に動作しているか、不審な挙動が発生していないかを継続的に監視する必要があります。
状況によっては、すべてのサービスを一度に再開するのではなく、優先度の高いシステムから段階的に復旧を進めることも有効です。
フェーズ4:事後対応
システムやサービスが復旧した後は、今回の対応内容を振り返り、再発防止につなげます。
具体的には、インシデント対応の経緯を記録した文書を作成し、次のような内容を整理します。
- 発生日時
- 発覚の経緯
- 被害範囲と影響
- 実施した対応内容
- 根本原因
- 再発防止策
対応体制や手順に課題が見つかった場合は、マニュアルや運用ルールの見直しを行います。
必要に応じてツールの導入・設定変更や、組織体制の改善を検討することも重要です。
インシデントへの対応結果や得られた教訓を今後の手順に活かすことで、組織全体の対応力を継続的に高めることができます。
NISTのガイドラインはRev.3へ改訂されている
NISTが公表しているガイドライン「NIST SP 800-61シリーズ」は、2004年の初版公開以来、インシデント対応における代表的なフレームワークとして広く活用されてきました。
特に、2012年に公開されたRevision 2では、「①準備」「②検知と分析」「③封じ込め・根絶・復旧」「④事後対応」の4フェーズによるインシデント対応フローが明確化され、多くの企業や組織がインシデント対応体制を整備する際の指針として参考にしました。
長年使われてきたRevision 2ですが、2025年4月にRevision 3へと改訂され、インシデント対応の考え方が大きく見直されています。
Revision 3では、インシデント対応を単独の対応プロセスとして捉えず、組織全体のサイバーセキュリティリスク管理の一部として位置付けています。
また、NIST Cybersecurity Framework(CSF)2.0との整合性を強化し、インシデント発生後の対応だけでなく、平時のガバナンスやリスク管理、クラウド環境への対応、自動化の活用などにも焦点を当てています。
- CSF(Cybersecurity Framework)
NISTが策定したサイバーセキュリティ管理のフレームワーク。
「Govern(統治)」「Identify(特定)」「Protect(防御)」「Detect(検知)」「Respond(対応)」「Recover(復旧)」の6つの機能で構成されている。
この背景には、近年のサイバー攻撃が単なる技術的な問題にとどまらず、事業継続や法規制対応、企業の信用維持など、経営課題そのものに直結するようになっていることがあります。
とは言え、Revision 2で示された4フェーズの考え方が全く使われなくなったわけではありません。
現在でも、インシデント対応の全体像を理解するための基本的なフレームワークとして広く定着しています。
| バージョン | 公開日 | 主な特徴 |
|---|---|---|
| 初版 | 2004年 | インシデント対応を組織的なプロセスとして初めて体系化 |
| Revision 1 | 2008年 | 実務での運用を重視し、インシデント分類や対応例、証拠保全、外部連携に関する内容を拡充 |
| Revision 2 | 2012年 | 「①準備」「②検知と分析」「③封じ込め・根絶・復旧」「④事後対応」の4フェーズモデルを明確化 |
| Revision 3 | 2025年 | インシデント対応を「サイバーセキュリティリスク管理の一部」として再定義し、CSF 2.0との連携を強化 |
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
3.インシデント対応の準備としてまず取り組みたいこと
インシデント対応というと、「大企業が専門チームを設置して行うもの」というイメージを持つかもしれません。
しかし、情報漏えいやランサムウェア被害は企業規模を問わず発生しており、中小企業にとっても他人事ではありません。
一方で、人員や予算に限りがある中小企業では、専任のセキュリティ担当者を配置したり、高度なセキュリティツールを導入したりすることが難しい場合もあります。
そのため、まずは無理のない範囲で準備を進め、万が一の際に迅速に対応できる体制を整えておくことが重要です。
最低限押さえておきたいポイントは、以下の4つです。
- 「誰が対応するのか」決める(役割と責任を明確にする)
- 「どう対応するのか」決める(対応手順を文書化する)
- 「どう復旧するのか」決める(バックアップ体制を整備する)
- 「誰に相談するのか」決める(相談先を確保する)
「誰が対応するのか」決める(役割と責任を明確にする)
インシデント発生時に最も避けたいのは、「誰が対応するのか分からない」という状態です。
担当者や責任者が曖昧なままでは、報告・判断に時間がかかり、被害の拡大につながるおそれがあります。
大企業では「CSIRT(Computer Security Incident Response Team)」と呼ばれる専門チームを設置するケースもありますが、中小企業では専任組織の設置が難しい場合も少なくありません。
そのため、まずは情報システム部門などを中心に、インシデント発生時の役割分担や連絡体制を明確にしておくことが重要です。
具体的には、以下のような内容を整理しておきましょう。
- インシデント発生時の報告先
- インシデント対応の責任者
- 経営層への報告方法
- 外部ベンダーの連絡先
まずは「困った時に誰へ連絡し、誰が判断するのか」を明確にすることが、迅速な初動対応につながります。
「どう対応するのか」決める(対応手順を文書化する)
インシデント発生時の対応を、担当者の記憶や経験だけに頼るのは非常に危険です。
緊急時は冷静な判断が難しくなるため、あらかじめ対応の流れを文書化し、誰でも一定の手順に沿って行動できる状態にしておくことが重要です。
情報漏えいやマルウェア感染が発生した場合を想定し、「誰が・いつ・何をするのか」をあらかじめ整理しておきましょう。
最初から詳細なマニュアルを作成する必要はありません。
まずは以下のような内容を簡単に整理しておくだけでも十分に効果があります。
- インシデント発生時の報告先
- システム停止の判断者・手順
- 端末隔離の判断者・手順
- 経営層への報告方法
- 顧客・取引先への連絡基準
- 外部ベンダーの連絡先
「どう復旧するのか」決める(バックアップ体制を整備する)
インシデント対策というと、「被害を防ぐこと」に意識が向きがちですが、実際には「被害を受けても迅速に復旧できること」も同じくらい重要です。
特に、システム障害やランサムウェア感染への備えとして、バックアップは欠かせません。
どれだけセキュリティ対策を講じても、サイバー攻撃を100%防ぐことは難しいためです。
万が一データやシステムが利用できなくなった場合でも、バックアップから速やかに復旧できる体制を整えておく必要があります。
バックアップの取得頻度や保存期間を検討する際の参考として、まずは復旧に関する目標値をあらかじめ定めておきましょう。
- RTO(目標復旧時間):どのくらいの時間で復旧させるか
- RPO(目標復旧時点):どの時点までのデータを復元できればよいか
また、バックアップは「取っている」だけで安心せず、「実際に戻せるか」まで確認しておくことが重要です。
正常に保存されているか、最新のデータが取得できているかを確認するとともに、定期的に復元テストを実施し、手順通りに問題なくデータを復旧できるか検証しておきましょう。
さらに、バックアップデータは1ヵ所だけに保存するのではなく、以下の「3-2-1ルール」を意識すると、より安全性を高められます。
- 3つのデータ:元データに加え、2つのコピー(計3つ)を保有する
- 2つの異なる媒体:HDDやクラウドなど、異なる2種類の媒体に保存する
- 1つの遠隔地:同時被災を防ぐため、1つは別拠点など離れた場所に保管する
「誰に相談するのか」決める(相談先を確保する)
インシデントの内容によっては、専門的な調査や復旧作業が必要になるため、自社だけで対応することが難しい場合があります。
特に中小企業では、セキュリティの専門人材を常時確保することが難しいため、いざという時にすぐ外部の専門家へ相談できる体制を整えておくことが重要です。
- ITベンダー
- システム保守会社
- セキュリティベンダー
- 顧問弁護士
- サイバー攻撃対応の専門事業者
インシデント発生後に慌てて相談先を探すのではなく、平時から信頼できる外部パートナーを選定しておくことで、初動対応をスムーズに進められます。
また、自社だけでは対応が難しいケースでも、必要な支援を迅速に受けられるため、被害の拡大防止や早期復旧につながります。
4.インシデント対応を成功させるポイント
インシデント対応は、体制や手順を整備しただけでは十分とは言えません。
実際にインシデントが発生した際に適切に機能するよう、日頃から運用・改善を続けていくことが重要です。
- 経営層の理解と協力を得る
- 被害発生時は初動対応を優先する
- 対応内容の記録を残しておく
- 定期的な訓練と見直しを行う
- 外部の専門家やサービスを活用する
経営層の理解と協力を得る
インシデント対応は、情報システム部門だけの問題ではなく、事業継続に関わる重要な経営課題です。
情報漏えいやシステム停止が発生した場合、顧客・取引先への対応、対外的な説明、復旧に向けた方針の策定など、経営レベルの意思決定が必要となる場面も少なくありません。
そのため、経営層にもインシデント対応の重要性を理解してもらい、必要な予算や人員の確保、体制づくりへの協力を得ることが重要です。
- 事業停止による売上機会の損失
- 調査・復旧にかかる莫大なコスト
- 企業イメージや社会的信用の低下
- 法的責任や損害賠償の発生
- 取引停止や契約解除
など、インシデントによって発生しうる経営上のリスクを共有することで、経営層の理解を得やすくなります。
万が一の際に迅速な意思決定が行えるよう、日頃から情報共有や連携を密にしておくことが求められます。
被害発生時は初動対応を優先する
インシデント発生直後は「早く原因を特定しなければ」と考えがちですが、まず優先すべきなのは被害の拡大防止です。
例えば、マルウェア感染が疑われる端末を即座にネットワークから切り離したり、不正利用された可能性のあるアカウントを停止したりすることで、被害の拡大を防げる場合があります。
原因究明も大切ですが、初動対応が遅れると影響範囲が拡大し、復旧までに要する時間やコストが増大するおそれがあります。
まずは状況把握と被害の封じ込めを優先し、その後に詳細な調査を進めることが重要です。
対応内容の記録を残しておく
インシデント発生時は、対応に追われるあまり記録がおろそかになりがちです。
しかし、後から原因を分析したり、対応の妥当性を検証するためには、対応内容の記録を残しておくことが欠かせません。
インシデントの発生日時や発見経緯、実施した対応内容、判断理由、関係者とのやり取りなどを、時系列でできるだけ詳細に記録しておきましょう。
記録は、原因調査や再発防止策の検討、対応手順の見直しに役立つだけでなく、顧客や取引先への説明が必要になった場合の重要な資料にもなります。
また、対応内容を記録しておくことで、今後類似のインシデントが発生した際にも過去の対応を参考にできるため、対応の迅速化や判断ミスの防止につながります。
定期的な訓練と見直しを行う
せっかく対応手順やマニュアルを整備しても、いざという時に活用できなければ意味がありません。
「実際に起こりそうなインシデント」を題材に、「誰に報告するのか」「どのように初動対応を行うのか」を確認する訓練を定期的に実施しましょう。
特に、紛失や誤送信など、人為的なミスをきっかけとしたインシデントはどの企業でも発生する可能性があるため、平時からシミュレーションを重ねておくことが重要です。
例:
- 飲み会の帰りに顧客情報が入ったノートPCを電車に置き忘れた
- 営業担当者が見積書を誤った宛先へメール送信してしまった
- 不審なメールの添付ファイルを開いてしまった
こうしたシナリオをもとに、「最初に誰へ報告するのか」「どのタイミングで経営層へ連絡するのか」といった一連の対応の流れを確認しておくことで、運用上の課題を発見しやすくなります。
また、訓練結果や実際のインシデント対応で得られた気付きを反映し、手順書や連絡体制を継続的に改善していくことも重要です。
年に1~2回訓練や見直しを実施するだけでも、インシデント発生時の対応力の向上が期待できます。
外部の専門家やサービスを活用する
サイバー攻撃は日々高度化・巧妙化しており、すべてのインシデントを自社だけで解決できるとは限りません。
例えば、ランサムウェア被害が疑われる場合には、原因調査や復旧対応に専門的な知識が求められることがあります。
自社だけですべて対応しようとせず、必要に応じて外部の専門家やサービスを活用することも重要です。
セキュリティベンダーやシステム保守会社など、困った時に相談できるパートナーを平時から確保し、連絡先を整理しておけば、インシデント発生時にも迅速な支援を受けられます。
自社だけでは対応しきれないインシデントに直面した場合でも、必要に応じて専門的なサポートを受けられるため、被害の拡大防止や早期復旧につながります。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
5.インシデント対応に関するよくある質問(FAQ)
最後に、インシデント対応について多くの方が疑問に感じやすいポイントをQ&A形式でご紹介します。
インシデント対応とは何ですか?
情報漏えいやマルウェア感染などのセキュリティ事故が発生した際に、被害の拡大を防ぎ、原因を調査し、通常業務へ復旧するまでの一連の対応を指します。
適切な対応を行うことで、事業停止による影響や信用低下を最小限に抑えることができます。
中小企業でもインシデント対応は必要ですか?
はい。大企業だけでなく中小企業にも、サイバー攻撃による情報漏えいなどのリスクは常に存在します。
万が一被害が発生した際に慌てないためにも、「誰が対応するのか」「どう対応するのか」「どこに相談するのか」といった最低限のルールを決めておくことが重要です。
インシデント対応の準備は何から始めればよいですか?
最初に取り組みたいのは、役割分担と連絡ルートの整備です。
誰が対応を主導するのか、経営層やシステム管理者、外部ベンダーなどに、いつどのタイミングで報告するのかを明確にし、インシデント発生時の対応手順を文書にまとめることから始めてみましょう。
万が一インシデントが発生した場合、最初に何をすべきですか?
被害の拡大を防ぐため、まずは事実確認と影響範囲の調査を行います。
状況を把握したうえで関係者へ速やかに共有し、事前に定めた手順に沿って対応を進めます。
インシデント対応の訓練はどのくらいの頻度で行うべきですか?
年に1~2回程度実施するのがおすすめです。
頻繁に行う必要はありませんが、定期的に訓練を実施することで、手順の不備や連絡体制の課題を早期に発見できます。
まずは「PCを紛失した」「メールを誤送信した」など、実際に起こりそうなケースを想定した訓練から始めるとよいでしょう。
外部の専門家へ相談するタイミングはいつですか?
自社だけで原因調査・復旧作業を行うことが難しい場合や、ランサムウェア感染、大規模な情報漏えいが疑われる場合は、早い段階で専門家へ相談することをおすすめします。
無理に自社だけで対応しようとせず、早めに専門家へ支援を求めることで、判断ミスや被害の拡大防止につながります。
6.まとめ -インシデント対応は「平時の備え」がカギ
いかがでしたでしょうか?
インシデント対応は、情報漏えいやランサムウェア感染などのセキュリティ事故が発生した際に、影響範囲を最小限に抑え、事業へのダメージを軽減するために欠かせない取り組みです。
最初から完璧な体制を整備する必要はなく、まずは「誰が対応するのか」「どう対応するのか」「どこに相談するのか」を明確にし、万が一の事態に備えることが重要です。
また、インシデント対応体制は一度構築して終わりではありません。
訓練や見直しを繰り返しながら体制を継続的に改善することで、いざという時の組織全体の対応力向上につながります。
一方で、限られた人員や予算の中では、インシデント対応体制を自社だけで整備することが難しいケースもあるでしょう。
そのような場合は、外部の専門家やサービスを活用しながら、自社に合った体制を構築していくことも有効な選択肢です。
当社コンピュータマネジメントの「情シス支援サービスION」では、セキュリティ対策の強化からインシデント対応体制の整備・運用支援まで、情報システム部門の業務を幅広くサポートしています。
自社のセキュリティ対策に不安がある方や、何から取り組むべきか悩んでいる方は、ぜひお気軽にご相談ください。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
お電話・FAXでのお問い合わせはこちら
03-5828-7501
03-5830-2910
【受付時間】平日 9:00~18:00
フォームでのお問い合わせはこちら
この記事を書いた人
Y.M(マーケティング部)
2020年に株式会社コンピュータマネジメントへ新卒入社。
コーポレートサイトの運営を担当する傍ら、会社初となるブログを創設した。
現在も情シス業務やセキュリティ対策に役立つ情報を中心に、ブログ更新を継続中。