最終更新日:2026年9月2日
企業にとって、機密情報や顧客・取引先・従業員の個人情報などの流出は、自社の信用失墜にもつながってしまうため、確実に防がなくてはなりません。
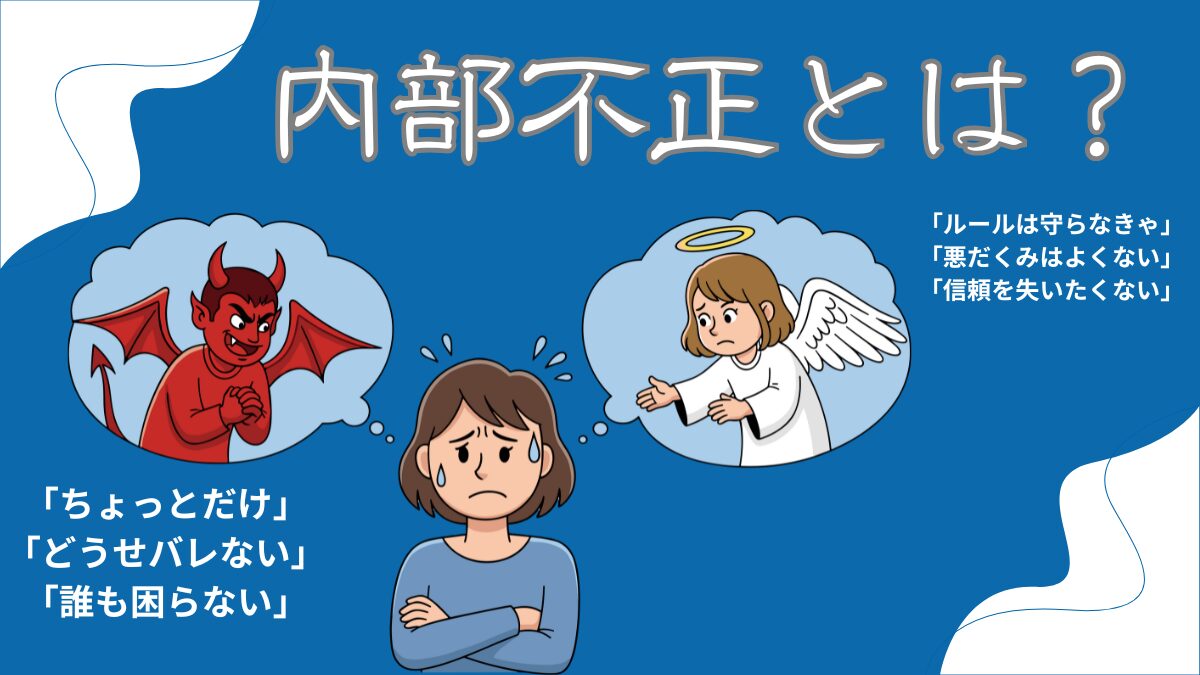
情報漏えいと言うと、外部からのサイバー攻撃によるものといったイメージが強いかもしれませんが、実は内部不正やヒューマンエラーによる「内部」からの情報流出もここ最近多発しています。
こうした「内部」からの情報漏えいを防ぐ有効な手段として注目を集めているのが、特定の重要データのみを監視・保護できる「DLP(Data Loss Prevention)」です。
今回は、企業の重要な情報を守るための仕組みである「DLP」について、必要とされる背景や従来の対策との違い、導入するメリット、自社に合った製品の選び方ポイントなどをご紹介します。
情報漏えい対策を強化したい方や、DLPの導入を検討している方は、ぜひ参考にしてください。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
目次
1.DLPとは?
DLP(Data Loss Prevention│データ漏えい防止)とは、企業の機密情報や重要データを監視し、外部への流出・紛失を防ぐためのセキュリティソリューションです。
「個人情報」「営業秘密」「経営情報」など、漏えい・消失を回避したい重要な情報のみを識別し、外部への送信やコピーを制限することにより、データを保護する仕組みです。
例えば、従業員が企業の機密情報を含むファイルを外部のメールアドレスに送信しようとした場合、DLPはこの行動を検知し、アラートを発して操作をブロックすることで、データの不正な流出を防ぎます。
こうした機能により、DLPは企業のセキュリティを強化し、機密性の高いデータを守るための重要な”防衛策”として大きな注目を集めています。
DLPが注目される背景
DLPの必要性が高まっている背景としては、内部要因による情報漏えいリスクが年々増加していることが挙げられます。
情報漏えいの原因は、大きく「外部要因」と「内部要因」の2つに分けられます。
| 種類 | 主な原因 |
|---|---|
| 外部要因 | 外部からの攻撃(不正アクセス、マルウェア攻撃など) |
| 内部要因 | 人的ミス・内部不正(メールの誤送信、情報の不正持ち出しなど) |
株式会社東京商工リサーチが2026年1月に発表した調査によると、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件で、過去2番目の多さとなりました。
原因の内訳を見ると、外部要因である「ウイルス感染・不正アクセス」が全体の6割を占めていました。
一方、内部要因の「誤表示・誤送信」「不正持ち出し・盗難」「紛失・誤廃棄」による情報漏えいも、全体の4割程度を占めるなど、依然として無視できない割合となっています。

このことから、企業は外部からのサイバー攻撃だけでなく、従業員のミスや不正による情報漏えいといった内部リスクにも対策を講じる必要があります。
とは言え、人的ミスや内部不正による情報漏えいは、従業員へのセキュリティ教育だけで完全に防ぐことは困難です。
そこで、人の注意や判断だけに頼るのではなく、システムを用いてデータそのものを監視・保護する仕組みとしてDLPが注目されています。
2.従来の情報漏えい対策との違い
DLPと従来の情報漏えい対策の間には、次のような違いが挙げられます。
- 「データそのもの」を監視する
- 「特定の情報」だけを保護する
- 不正な操作を自動的にブロックする
「データそのもの」を監視する
従来の情報漏えい対策で監視する対象は、主にそのデータの「利用者(ユーザー)」でした。
しかしこの方法だと、ユーザーIDとパスワードを用いた認証によってアクセス権を与えられた正規のユーザーが、データの持ち出しなどの不正な行動を起こした際に、企業側が気づきにくいという問題がありました。
一方、DLPはユーザーではなく「データそのもの」を監視対象としています。
たとえアクセスが許可されている正規のユーザーであっても、不正にデータを外部へ送信しようとしたり、USBメモリにデータをコピーして持ち出そうとすれば、DLPが即座に検知して操作をブロックするため、情報漏えいを未然に防ぐことができます。
「特定の情報」だけを保護する
従来の情報漏えい対策では、「企業内にあるすべてのデータ」を保護対象としていたため、データ量が多ければ多いほど、運用・管理にかかるコストや負担が大きくなる点がデメリットでした。
一方、DLPは万が一漏えいした場合のリスクが高い「特定の機密データ」のみを保護対象に指定できるため、すべての情報を監視・管理する手間が省け、コストやリソースの無駄なく効率的に対策を行うことができます。
不正な操作を自動的にブロックする
これまでの対策では、正規のユーザーIDとパスワードを持った本人が一旦ログインしてしまえば、その後の情報漏えいにつながりかねない操作まで止めることは困難でした。
▼情報漏えいにつながりかねない操作
- 私用のクラウドストレージにアップロードする
- USBメモリなどの外部デバイスにコピーする
- 私用のメールアドレス宛てに送信する
- 紙に印刷して持ち出す
しかしDLPでは、特定の機密データに対するこうした操作をすぐさま検知し、必要に応じて制御することが可能です。
不正な操作が行われた場合には、管理者にアラートを通知したり、操作そのものを自動的にブロックすることで、外部への情報流出リスクを大幅に抑えられます。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
3.IT資産管理ツールとの違い
DLPとよく似たセキュリティ対策の1つに、「IT資産管理」があります。
どちらも情報漏えい対策として有効ですが、目的や管理・監視する対象が異なります。
| 項目 | IT資産管理ツール | DLP |
|---|---|---|
| 目的 | ・IT資産の効率的な管理 ・情報漏えい対策 ・コンプライアンス強化 ┗不正利用の防止 ┗運用ルール違反のチェック |
・機密情報の流出・漏えい防止 (外部要因・内部要因を問わず) |
| 管理・監視対象 | ・IT資産 ┗ハードウェア、ソフトウェア、ライセンスなど、企業活動で利用するIT機器全般 ・ユーザーの行動 |
・特定の重要データ ┗企業で保有しているデータのうち、特に機密性の高いもの 例:顧客の個人情報、企業の営業秘密など |
| 特徴 | ・IT資産の利用状況 ・人の操作 の監視に重点を置く |
・重要データに対する不正操作の監視 ・リアルタイム防御 に重点を置く |
「端末・ユーザー」を管理するか、「データそのもの」を監視するか
IT資産管理とは、企業が保有するPC・モバイル端末・サーバーなどのハードウェアや、OS・アプリケーションなどのソフトウェア、すなわち「IT資産」を一元的に把握し、適切に管理することを指します。
IT資産管理ツールは、それを実現するためのツールです。
主に、社内のIT資産を適切に管理し、コンプライアンスやセキュリティを強化することを目的としています。
具体的には、次のような情報を管理します。
- 誰が、いつから、どの端末を利用しているか
- OSやソフトウェアのバージョンは最新のものになっているか
- ソフトウェアライセンスの更新漏れや不正利用はないか
- ソフトウェアの脆弱性が発見された場合、どの端末がアップデートの対象となるか
また、IT資産管理ツールの中には、ユーザーの操作ログを取得できるものもあります。
「誰が」「いつ」「どの端末で」「どのような操作を行ったのか」などの情報を確認することで、利用状況を把握したり、運用ルールに違反する操作がないかをチェックできます。
それに対しDLPは、企業が保有する重要なデータそのものを監視・保護することに特化しています。
個人情報や営業秘密などの重要なデータを対象として、「誰が」「いつ」「どのような操作を行ったのか」を監視し、不正な持ち出しや意図しない情報の流出につながる操作を検知します。
検知後は、管理者にアラートを通知するだけでなく、必要に応じて操作そのものを自動的にブロックし、流出を未然に防ぐことができます。
目的に応じて2つのツールを使い分ける
情報漏えい対策としては、PC等の端末やユーザーの行動を監視する「IT資産管理」と、重要なデータ自体を保護する「DLP」の両方を組み合わせると非常に効果的です。
とは言え、両方の対策を行うには金銭面・運用面においてそれなりのコストがかかるため、企業によっては現実的ではないでしょう。
優先順位としては「機密情報の保護」が最も重要であることから、DLPによる対策を主軸とし、IT資産管理ツールで補完的に運用状況を管理するのがおすすめです。
いずれにせよ、IT資産管理ツールとDLPはそれぞれ目的と監視対象が異なるため、「どちらか一方を導入すれば良い」というよりも、両者の重要性を理解したうえで、自社に適したやり方でセキュリティ対策を行うことが大切です。
4.DLPによるデータ判別の仕組み
DLPでは、データに含まれる「キーワード」や「正規表現」、「フィンガープリント」を使って、対象のデータが重要な機密情報であるかどうかを判別します。
キーワードや正規表現で判別
氏名・住所・顧客名・商品名など、特定のキーワードやフレーズをあらかじめ登録しておき、キーワードマッチングで条件に合致したデータを「重要データ」と判別する方法です。
例えば、「Confidential」という単語がファイル内のテキストに含まれているかどうか照合を行い、もし含まれていた場合はそのファイルを機密情報が入った「重要データ」と判定します。
なお、キーワードのほかにも、日付・電話番号・メールアドレス・URL・クレジットカード番号など、あらかじめ指定した「正規表現」に一致する文字列があるかどうかでデータの重要性を判別する方法もあります。
ただし、マッチング用のキーワードは1つ1つ登録しなければならないため、指定したいキーワードや正規表現が多い場合、登録に時間や手間がかかってしまう点がデメリットといえます。
フィンガープリントで判別
フィンガープリントとは元々「指紋」という意味で、文書が改ざんされていないかどうか、デジタル情報の同一性を確認するために使用される値のことを指します。
個々のデータが持つ特有の「指紋・証明書」のようなものです。
DLPにフィンガープリントを登録しておけば、特定キーワードや正規表現のように「完全一致」とまでいかなくても、キーワード構造や文書構造などの特徴が一致していれば、データの類似性からそのファイルが機密情報であるかどうかを判別できます。
仮にデータ内容に変更が加えられたとしても、変わらず正確な判別が可能です。
また、データの「類似性」をチェックしているため、登録されたデータから派生した別のファイルや関連データについても、機密情報として識別できます。
膨大なキーワードを手作業で1つずつ登録する必要がないため、登録漏れ防止や管理者の負担軽減にもつながり、手間をかけずに判別の精度を高められる点がメリットです。
5.DLPの6つの基本機能
DLPが持つ6つの代表的な機能についてご紹介します。
- デバイス制御機能
- 印刷・コピー・キャプチャ制限機能
- Webセキュリティ機能
- コンテンツ監視機能
- メールセキュリティ機能
- アクセス制限機能
デバイス制御機能
従業員が利用しているPC、タブレット、スマートフォンなどのデバイスを一元管理し、不正アクセスやマルウェア感染などのさまざまな脅威から各デバイスを保護する機能です。
インストールされているアプリやソフトウェアを監視し、万が一不正アクセスやマルウェア感染などの異常を検知した場合には、アラートの通知や操作のブロックが可能です。
また、デバイス内のデータは暗号化されるため、仮に盗難や紛失に遭った場合でも、情報が漏えいするリスクを最小限に抑えられます。
なお、USBメモリなどの外部デバイスについても、DLPなら全面禁止にしなくてもデバイス自体を保護しながら利用可能なため、業務に支障がない形でセキュリティを両立できます。
印刷・コピー・キャプチャ制限機能
機密情報が含まれるデータのコピーや紙媒体への印刷、画面キャプチャなどの行動を制限する機能です。
組織内部の人間が機密情報を簡単に外部へ持ち出せないよう、コピー・印刷・キャプチャ行動そのものに制限をかけて、情報漏えいのリスクを抑えることができます。
意図的な不正行為はもちろん、プリントアウトした資料を置き忘れるなど、従業員の不注意・ヒューマンエラーによる情報漏えいを防止できる点も特徴です。
Webセキュリティ機能
URLのフィルタリング機能を利用して、マルウェア感染などセキュリティ上のリスクがあるサイトや業務には関係のないサイトなど、不適切なWebサイトへのアクセスを制限する機能です。
フィッシングサイトや不正なファイルのダウンロードサイトなど、機密情報を盗まれる可能性が高い危険なサイトへのアクセスを制限し、情報漏えいリスクを低減します。
さらに、部署や役割に応じて従業員ごとにアクセス権限を細かく設定できるため、業務に支障が出る心配もありません。
例えば広報担当者など、業務上SNSやインターネット上の掲示板を確認する必要がある人にはアクセスを許可する一方で、その他の従業員にはアクセスを制限する、といった個別設定が行えます。
コンテンツ監視機能
サーバー上で管理している機密情報や重要データをリアルタイムで監視する機能です。
USBメモリへのコピーや外部サイトへの不正アップロードなど、情報漏えいにつながりかねない不審なアクションを検知した場合は、瞬時にアラートを出して操作をブロックします。
24時間365日体制でデータは常時監視されているため、たとえ業務時間外であったとしても不正行為を即座に検知・ブロックし、外部へのデータ流出を未然に防ぐことができます。
メールセキュリティ機能
機密情報を含んだメールの送信をブロックする機能です。
事前に登録したキーワードやフィンガープリントをもとに、メールの本文や添付ファイルに機密情報が含まれているかどうかを自動で検知し、該当したメールの送信を強制的にキャンセルします。
通常業務でのメール利用を妨げることなく、情報漏えいのリスクが高いメールのみを選別して制限をかけられるため、業務効率を維持しながらセキュリティを強化できます。
製品によっては、マルウェア感染のリスクがあるURL・ファイルが添付されたメールを自動で遮断できる機能が付いているものもあり、メールを用いた外部からのサイバー攻撃対策にも有効です。
アクセス制限機能
従業員の役職や部署に応じて、アクセス権限を細かく設定できる機能です。
例えば、店舗ごとの売上データを、その店舗の管理者と本社の特定部署だけが閲覧・編集できるようにするなど、重要情報にアクセスできるユーザーの範囲を最小限に限定することで、情報漏えいのリスクを低減できます。
適切な権限を持つ人が必要な情報だけにアクセスできるよう体制を整えることで、情報の安全性を高めるとともに、業務効率の向上にもつながります。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
6.DLPの導入メリット
DLPを導入するメリットとしては、次の4つが挙げられます。
- 機密情報の外部流出を未然に防げる
- リアルタイムで異常を検知できる
- 運用・管理の負担を抑えられる
- ヒューマンエラーによる情報漏えいを防げる
機密情報の外部流出を未然に防げる
DLPを導入する最大のメリットは、何といっても企業にとって重要な機密情報を強力に保護し、外部への情報漏えいを未然に防げる点にあるでしょう。
ひとたび情報漏えい事故を起こしてしまえば、社会的信用の損失や取引停止など、その影響は計り知れません。
適切な情報漏えい対策を講じることは、重要データの流出・紛失を防ぐためだけではなく、その企業の評判やブランド価値を守ることにもつながります。
また、DLPによりセキュリティを強化することで、関係法令や業界特有の規制・ガイドライン等を遵守することにもつながり、コンプライアンス違反の防止に役立ちます。
リアルタイムで異常を検知できる
不正行為や誤操作など、何らかの異常があった際にすぐさまリアルタイムで検知・対応を行える点もDLPのメリットです。
従来の情報漏えい対策では、実際に不正行為が行われた後に、過去の操作ログの記録を遡って原因を調査するなど、「事後対応」が中心でした。
そのため、対応が遅れて被害が拡大したり、情報漏えいそのものを未然に防ぐことが難しいという問題がありました。
一方、DLPは機密情報を常にリアルタイムで監視し、不正行為を検知すれば即座に管理者へと通知が届くため、被害が拡大する前に迅速な対応を取ることができます。
また、行われた不正操作も自動で無効化されるため、情報漏えいの未然防止にも高い効果を発揮します。
運用・管理の負担を抑えられる
企業が日々の業務で取り扱うデータは膨大な量にのぼり、そのすべてを人の手で監視してチェックすることは、費用や作業負担を考えても不可能に近いでしょう。
その点、DLPを利用すれば、特定のキーワードや正規表現、フィンガープリントを登録しておくだけで、機密情報を自動的に判別し、外部への流出を防ぐことができます。
手作業による確認の負担やミスを抑えながら、効率的にデータを保護できる点がメリットです。
通常業務の生産性を下げることなく、それでいて運用・管理面の負担も抑えながら、強固なセキュリティ環境を実現できます。
ヒューマンエラーによる情報漏えいを防げる
DLPでは、悪意を持って行われる内部不正のほかに、操作ミスなどのヒューマンエラーを原因とした情報漏えいも防ぐことができます。
実際、故意による漏えいよりも、誤操作や不注意といった「うっかりミス」を原因とする情報漏えい事故の方が多く発生しています。
人間が作業する以上、どれだけ従業員への教育や運用ルールの遵守を徹底したとしても、ヒューマンエラーを完全になくすことはできません。
そこで鍵となるのが、人の注意や判断だけに頼らず、システムによって情報漏えいを防ぐ仕組みです。
DLPでは「重要なデータそのもの」を監視するため、ユーザーが意図しているかどうかにかかわらず、機密情報の流出につながる操作を即座に検知し、必要に応じてブロックできます。
ヒューマンエラーが起こることを前提に、情報漏えいを防ぐための仕組みがDLPといえます。
7.DLP製品の比較ポイント
DLP製品を選定する際に、確認しておきたい7つのポイントをご紹介します。
- 製品の種類
- 対応しているOS
- メモリ容量
- 自社に必要な機能
- 導入・運用コスト
- サポート体制
- 同業他社での導入実績
①製品の種類
DLP製品は、主に以下3つのタイプに分けられます。
- 全体監視型
- エンドポイント型
- ファイアウォール型
それぞれの特徴から、自社の課題や目的に適した製品を検討しましょう。
全体監視型
「全体監視型」は、監視用のサーバーを設置したうえで、社内ネットワークを通るすべてのデータを監視するタイプの製品です。
PC・サーバー・クラウドサービスなどを含め、社内で取り扱っている情報をすべて網羅的に監視したい場合におすすめです。
エンドポイント型
「エンドポイント型」は、ネットワークに接続されたPCなどの端末(エンドポイント)に、「エージェント」と呼ばれる監視用のソフトウェアをインストールし、端末側でデータの流れを監視するタイプの製品です。
「全体監視型」は大がかりだと感じる場合や、社内ネットワークの中よりも社外に持ち出す各種デバイスの方を重点的に監視したい場合に向いています。
ファイアウォール型
「ファイアウォール型」は、インターネットと社内ネットワークの境界線に設置され、外部-内部間の通信を監視する「ファイアウォール」にDLP機能が搭載されているタイプの製品です。
エンドポイント型と異なり、端末ごとに監視ソフトウェアをインストールする必要がないため、手軽に導入しやすいのが特徴です。
ただし、ファイアウォールを通過しない情報は監視できないため、導入を検討する際は注意しましょう。
②対応しているOS
DLP製品を選ぶ際、対応しているOSは必ず確認するようにしましょう。
自社で利用しているOSとの相性が合わないと、PCの動作が止まったり、動きが遅くなったりと不安定な状態になってしまい、普段の業務にも支障が出る可能性があります。
幅広いOSや動作環境にも対応できるDLP製品を選ぶことは、導入の失敗を防ぐためにも非常に重要です。
③メモリ容量
DLPを安定して動作させるために必要なメモリ容量についても確認しておきましょう。
運用に多くのメモリ容量を消費する場合、動作スピードが遅くなるなどの影響が出る恐れがあります。
そのため、必要とされるメモリ容量が少ないDLP製品を選ぶのがおすすめです。
なお、DLP製品を長く継続利用するためには、不要なファイルやデータを削除するといった定期的なメンテナンスも求められます。
④自社に必要な機能
DLP製品に含まれる機能についても、重要な選定ポイントの1つです。
製品によって搭載されている機能はさまざまなので、自社の業務内容や取り扱う機密情報の種類に合わせて、必要な機能が揃った製品を選びましょう。
ただし、機能が豊富であればあるほど良いというわけではなく、使いこなせない機能が多すぎると、かえって運用負荷が高まってしまう可能性もあります。
自分たちにとって本当に必要な機能かどうかを十分検討したうえで、導入目的に合ったDLP製品を選ぶとよいでしょう。
⑤導入・運用コスト
DLPの導入・運用にあたっては、ライセンス費用や初期設定費用、メンテナンス費用など、さまざまなコストがかかります。
高性能な製品ほど費用も高くなるため、導入目的にそぐわない機能や利用頻度の少ない機能を有している製品を選んでも、余分な運用コストを増やすだけになりかねません。
一方、価格が安すぎる場合にも、機能が不足している、十分な効果を得られない、必要なサポートを受けられないなど、デメリットの方が大きい可能性があります。
かけた費用に見合う効果を得られるのか、価格が極端に安すぎる、または高すぎることはないか、複数の製品を比較して検討を進めるようにしましょう。
なお、DLPの中には無料トライアルを利用できる製品も多いため、導入前に実際の操作感や業務との相性を確認し、自社に適した製品かどうかを見極めておくのがおすすめです。
⑥サポート体制
DLP製品を選ぶ際は、ツール導入後のサポート体制が充実しているかどうかにも着目しましょう。
特に、DLPを導入したばかりの時期には、「操作方法が分からない」「動作が急に止まってしまう」といったさまざまなトラブルや不具合が発生する可能性があり、早急に対処しなければ業務に支障をきたす恐れがあります。
問題が発生した際は具体的にどのようなサポートを受けられるのか、電話でも相談できるのか、サポート体制の内容をしっかりと確認しておきましょう。
⑦同業他社での導入実績
導入を検討しているDLP製品について、自社と同じような業種・企業規模での導入実績がどれだけあるかも確認しておきましょう。
自社と同業種・同規模の会社での導入実績が豊富なDLP製品を選ぶことで、具体的な活用イメージを持ちやすくなります。
具体的な導入実績は、HP上だけでなく製品資料やホワイトペーパーなどに記載されていることも多いため、入念にチェックするようにしましょう。
8.まとめ -Microsoft PurviewのDLP機能を活用して情報漏えい対策を強化しよう
いかがでしたでしょうか?
DLPは、「人」ではなく「データ」そのものの動きをリアルタイムで監視するため、従来のセキュリティ対策では対応が難しかった、内部不正やヒューマンエラーによる情報漏えいの防止に有効です。
「内部」からの情報漏えい対策に力を入れるなら、ぜひこの機会にDLPの導入を検討してみてはいかがでしょうか。
なお、当社コンピュータマネジメントでは、Microsoftが提供するセキュリティプラットフォーム「Purview(パービュー)」のDLP機能を活用し、データ保護ルールの設計・実装を支援するサービスを展開しております。
本サービスの特徴は、本格導入前に約6ヵ月間のPoC(導入前検証)を実施できる点です。
設定したDLPポリシー(機密情報の保護ルール)が現状の業務フローに適合するかどうか、実際の運用環境に近い条件でモニタリングし、その結果をもとに柔軟な調整が行えます。
情報漏えい対策を強化したい方や、DLPをはじめとしたセキュリティ対策について相談したい方は、ぜひお気軽にコンピュータマネジメントへご相談ください。
お電話・FAXでのお問い合わせはこちら
03-5828-7501
03-5830-2910
【受付時間】平日 9:00~18:00
フォームでのお問い合わせはこちら
この記事を書いた人
Y.M(マーケティング室)
2020年に株式会社コンピュータマネジメントに新卒入社。
CPサイトのリニューアルに携わりつつ、会社としては初のブログを創設した。
現在は「情シス支援」をテーマに、月3本ペースでブログ更新を継続中。