サイバー攻撃やシステム障害、自然災害、誤操作など、企業の大切なデータが失われるリスクは身近に潜んでいます。
「バックアップを取っているから大丈夫」と思っていても、そのデータがいざという時に復元できなければ、十分な対策とはいえません。
特に近年は、ランサムウェア攻撃によってバックアップデータまで暗号化・削除されるケースが相次いでおり、データの保存先や保管方法にも十分に配慮し、確実に復元できる仕組みを整えることが重要になっています。
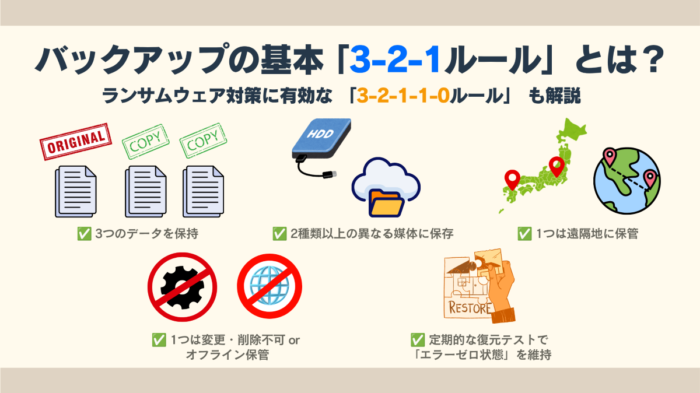
そこで押さえておきたいのが、バックアップの基本となる「3-2-1ルール」と、現代の新たな脅威に対応するために進化した「3-2-1-1-0ルール」です。
本記事では、バックアップの種類や保存先といった基礎知識から、各ルールの仕組みや具体的な実践方法、安定したバックアップ体制を構築するポイントまで分かりやすく解説します。
自社のバックアップ対策が本当に十分なのか、この機会にぜひ見直してみましょう。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
目次
1.バックアップとは?
バックアップとは、PC・スマートフォンなどに保存した写真や動画、文書ファイル、アプリなどのデータを、別の場所にコピーして保存しておくことです。
PCやサーバーの故障、操作ミス、サイバー攻撃などで元のデータが利用できなくなった場合でも、バックアップがあれば復元が可能です。
万が一のトラブルに備え、大切なデータを守るために必要不可欠な対策であり、データの紛失や破損に対する「保険」として重要な役割を果たします。
復元(リストア)とは?バックアップとの違い
復元(リストア)とは、事前にバックアップしておいたデータを利用して、データや設定を元の状態に戻す作業のことです。
例えば、PCやスマートフォンの故障や誤操作などによってデータが失われた場合でも、バックアップデータを使って以前の正常な状態に戻すことができます。
バックアップが「別の場所にデータをコピーする」行為であるのに対し、復元(リストア)は「あらかじめコピーしておいたデータを利用し、データや設定を元の状態に戻す」行為であるといえます。
バックアップと復元はセットで機能し、どちらもデータ保護には欠かせません。
| 項目 | 内容 |
|---|---|
| バックアップ | 別の場所にデータをコピーする |
| 復元 | あらかじめコピーしておいたデータを利用し、データや設定を元の状態に戻す |
なぜバックアップが必要なのか
企業のPCやサーバーには、業務に必要なファイルや機密情報など、さまざまなデータが保存されています。
しかし、機器の故障や従業員の操作ミス、サイバー攻撃などによって、重要なデータが突然失われたり、破損したりする可能性があります。
普段の業務で想定される主なリスクとしては、次のようなものが挙げられます。
| リスクの種類 | 具体的な状況 |
|---|---|
| 物理的な故障 |
|
| 人為的なミス |
|
| 紛失・盗難 |
|
| ソフトウェアの問題 |
|
| ウイルス感染 |
|
このようなトラブルは、企業規模や業種を問わず発生する可能性があります。
もしバックアップを取得していなければ、重要な業務データが失われ、通常業務の継続が困難になったり、顧客や取引先への対応に支障が生じるなど、企業活動に大きな影響を及ぼすおそれがあります。
そのため、重要なデータは定期的にバックアップし、万が一の際にも速やかに復元できる体制を整えておくことが重要です。
2.バックアップの種類
バックアップには、主に「フルバックアップ」「差分バックアップ」「増分バックアップ」の3つの方式があります。
それぞれの特徴について詳しく見ていきましょう。
| バックアップ方式 | バックアップ時間 | 保存容量 | 復元のしやすさ |
|---|---|---|---|
| フルバックアップ | 長い | 大きい | 簡単 |
| 差分バックアップ | 回数を重ねるにつれて 徐々に長くなる |
回数を重ねるにつれて 徐々に大きくなる |
普通 |
| 増分バックアップ | 短い | 小さい | 難しい |
フルバックアップ -すべてのデータを丸ごと保存
フルバックアップは、対象となるデータをすべて丸ごとコピーして保存する方法です。
仕組みがシンプルで分かりやすく、復元する際も1つのバックアップデータからすべてのデータを戻せるため、手順が簡単というメリットがあります。
一方で、毎回すべてのデータをコピーするため、バックアップに時間がかかり、保存先の容量も大きくなるというデメリットがあります。
差分バックアップ -最初のフルバックアップからの変更分を保存
差分バックアップは、最初にフルバックアップを行い、2回目以降はそのフルバックアップから追加・変更されたデータだけを保存していく方法です。
復元する際は、「最初のフルバックアップ」と「直近の差分バックアップ」の2つが必要になります。
フルバックアップよりは効率的に保存できますが、回数を重ねるにつれて差分データも蓄積されるため、バックアップにかかる時間や必要な保存容量も増えていきます。
増分バックアップ -前回のバックアップからの変更分を保存
増分バックアップは、前回のバックアップ(フルまたは増分)以降に追加・変更されたデータだけを保存していく方法です。
毎回のバックアップ時間が3つの中で最も短く、保存容量も最小限に抑えられるのが大きなメリットです。
ただし、復元する際には「最初のフルバックアップ」と「それ以降のすべての増分バックアップ」が必要になります。
そのため、手順が複雑になったり、復元に時間がかかりやすいというデメリットがあります。
3.バックアップデータの保存先
バックアップは、元のデータが入っているデバイスとは別の場所に保存することが基本です。
主な保存先にはそれぞれメリット・デメリットがあるため、バックアップするデータの容量や用途、予算などに合わせて選びましょう。
| 保存先 | メリット | デメリット |
|---|---|---|
| クラウドストレージ |
|
|
| 外付けHDD/SSD |
|
|
| 磁気テープ |
|
|
| USBメモリ |
|
|
| NAS |
|
|
クラウドストレージ -インターネット上にデータを保存
クラウドストレージは、インターネット上にデータを保管できるサービスです。
代表例として、個人・法人向けの「OneDrive」「Googleドライブ」「Dropbox」のほか、企業が保有するデータのバックアップ先としてよく利用される「Amazon S3(AWS)」や「Azure Blob Storage(Microsoft Azure)」などがあります。
インターネット環境があれば場所を問わずどこからでもアクセスでき、デバイスの紛失や災害時にもデータが安全というメリットがあります。
また、自動バックアップに対応したサービスが多く、手間がかからない点も魅力です。
ただし、企業向けのサービスは有料プランが中心で、利用するユーザー数や保存容量に応じて月額・年額の利用料金が発生します。
プランによって利用できる機能や容量が異なるため、用途に合わせた選定が必要です。
外付けHDD/SSD -大容量データを低コストで保存
外付けHDD/SSDは、USBケーブルなどでPCに接続して使用する記憶媒体です。
HDDは安価で大容量のデータを保存でき、SSDはHDDよりも高価ですが、データの読み書きが高速という特徴があります。
そのため、テラバイト(TB)単位の大容量データをまとめてバックアップしたい場合に適しています。
また、一度購入すれば基本的に月額料金などのランニングコストがかからない点もメリットです。
ただし、物理的な故障や破損、紛失・盗難のリスクがある点には注意が必要です。
磁気テープ -大容量データを長期保管
磁気テープは、磁気を利用してデータを記録する記憶媒体です。
企業のシステムやサーバーのバックアップなど、大量のデータを長期間保管する際によく利用されます。
一度に大量のデータを記録できるほか、容量あたりの保存コストが低く、長期保管に適している点がメリットです。
また、テープを取り出して別の場所に保管できるため、災害やランサムウェアなどのサイバー攻撃によるデータ消失への対策にも活用できます。
一方、データの読み書きには専用の装置が必要で、HDD/SSDと比べてデータの読み込みや復元に時間がかかる傾向があります。
USBメモリ -手軽で持ち運びに便利
USBメモリは、小型で持ち運びやすい記憶媒体です。
安価で手軽に購入でき、特定のファイルや少量のデータを一時的に保存する際に便利です。
しかし、外付けHDD/SSDなどと比べると、保存容量が限られる製品も多く、紛失や破損のリスクもあります。
そのため、大量のデータやシステム全体のバックアップを保存する用途には適していません。
NAS(ナス) -複数デバイスからデータを共有・管理
NAS(Network Attached Storage)は、ネットワークに接続して利用するストレージ機器で、「ネットワークHDD」とも呼ばれます。
家庭内や社内のLANに接続することで、複数のPCやスマートフォン、その他デバイスから同時にデータへアクセスできます。
自動バックアップの設定にも対応しているため、複数デバイスのデータをまとめて管理したい場合に便利です。
ただし、他の方法と比べて導入コストが高くなる傾向にあるほか、初期設定やネットワーク環境の整備が必要になる点には注意しましょう。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
4.バックアップの基本「3-2-1ルール」とは?
「3-2-1ルール」とは、データ消失リスクを抑えるために多くの企業で取り入れられている、バックアップに関する基本的な考え方です。
このルールでは、1つの障害や災害ですべてのデータが失われないよう、複数のバックアップを確保し、データの保存先や保管場所を分散させることを推奨しています。
それぞれの数字が何を意味するのか、具体的に見ていきましょう。
| ルール | 内容 | 目的 |
|---|---|---|
| 3 | 合計3つのデータ(オリジナル1+コピー2)を保持する | 冗長性の確保 |
| 2 | 2種類以上の異なるメディア(媒体)に保存する | 単一メディア障害への対策 |
| 1 | 1つはオフサイト(遠隔地)に保管する | 災害や盗難からの保護 |
「3」:合計3つのデータを保持する
3-2-1ルールの「3」は、元データの1つに加えて、少なくとも2つのバックアップコピーを作成し、合計3つのデータを保持することを意味します。
複数のバックアップを用意しておくことで、万が一バックアップの1つに不具合が発生した場合でも、別のバックアップからデータを復元できます。
常に複数のコピーを確保しておくことで、データ消失のリスクを大幅に低減できます。
「2」:2種類の異なるメディア(媒体)に保存する
3-2-1ルールの「2」は、3つのデータを2種類以上の異なるストレージ媒体に保存することを意味します。
例えば、外付けHDDだけにデータを保存している場合、HDDに共通する不具合や故障の影響を受け、複数のバックアップが同時に失われるおそれがあります。
そのため、クラウドストレージやNAS、磁気テープなど、異なる種類のメディアに保存先を分散させることが重要です。
これにより、特定のメディアに障害が発生した場合でも、別のメディアに保存したバックアップデータを利用できる可能性が高まります。
「1」:1つはオフサイト(遠隔地)に保管する
3-2-1ルールの「1」は、バックアップコピーのうち少なくとも1つを、本社オフィスから物理的に離れた拠点(オフサイト)に保管することを意味します。
これは、火災・地震・洪水などの自然災害や盗難によって、同じ場所にあるデータがまとめて失われるリスクに備えるためです。
例えば、本社オフィス内にあるサーバーとNASにバックアップを保管していても、オフィス自体が災害に見舞われれば、すべてのデータが一度に失われる可能性があります。
そのため、支社やデータセンター、クラウドストレージなどを活用し、物理的にもバックアップを分散させることが重要です。
3-2-1ルールが重要な理由
ハードウェアの故障、人為的なミス、サイバー攻撃、自然災害など、データ消失を引き起こす原因はさまざまです。
バックアップを1つの場所やメディアに集中させていると、万が一障害や災害が発生した場合に、すべてのデータが失われるおそれがあります。
3-2-1ルールに従って複数のバックアップを作成し、保存先や保管場所を分散させることで、どれか1つのデータ・メディア・場所で問題が発生しても、他の手段でデータを復旧できる可能性が格段に高まります。
シンプルながらも、データ消失を防ぐための重要なポイントを網羅した3-2-1ルールは、企業のバックアップ対策に欠かせない基本原則といえます。
5.3-2-1ルールだけでは不十分?現代の脅威
3-2-1ルールは、データを安全に保護するための基本原則として広く知られています。
しかし、3-2-1ルールが提唱された2005年からIT環境は大きく変化しており、サイバー攻撃の手口も年々高度化・巧妙化しています。
そのため、従来の3-2-1ルールに沿ってバックアップ体制を整備していても、重要なデータを守りきれないケースが出てきています。
| 脅威の種類 | 3-2-1ルールだけでは対応しきれない課題 |
|---|---|
| ランサムウェア攻撃 | ネットワーク経由で、元データだけでなくバックアップデータも同時に暗号化・削除される可能性がある |
| 内部不正・操作ミス | 管理者権限を持つ正規のユーザーによって、バックアップデータまで削除される可能性がある |
| クラウド上のデータ消失 | クラウドサービス事業者の責任範囲外で発生したデータ消失は補償されない |
バックアップも標的にするランサムウェア攻撃
ランサムウェア攻撃とは、PCやサーバーに保存されたデータを暗号化し、利用できない状態にしたうえで、元に戻すことと引き換えに身代金を要求するサイバー攻撃手法です。
近年は攻撃の手口も巧妙化しており、標的企業のネットワークに侵入した後、すぐにデータを暗号化するのではなく、時間をかけて社内のシステムやデータの保存場所を調べるケースが増えています。
その過程でバックアップデータの保存先も特定し、先に暗号化・削除してから、元データを攻撃する手口も確認されています。
そのため、ネットワークに常時接続されているNASや、オンラインでアクセス可能なクラウド上のバックアップも安全とは限りません。
攻撃者に管理者権限を奪われると、元データだけでなく、これらのバックアップデータまで被害を受けるおそれがあります。
実際に、2025年10月にランサムウェア攻撃を受けたアスクル株式会社では、元データだけでなくバックアップデータも暗号化・削除され、通販サービスの受注・出荷業務が全面的に停止するなど、大規模なシステム障害が発生しました。
このように、3-2-1ルールに沿って複数の場所にバックアップを保管していても、ネットワーク経由で誰でもアクセスできる状態を放置していると、バックアップデータまで破壊され、復元が困難になる可能性があります。
内部不正や誤操作でデータを失うリスク
データ消失の原因は、外部からのサイバー攻撃だけではありません。
例えば、悪意のある従業員がバックアップデータを意図的に削除したり、管理者が操作を誤って必要なデータを消去したりしてしまうケースも考えられます。
バックアップデータの変更・削除を制限する仕組みがない場合、内部不正やアカウントの乗っ取りなどによって、元データとバックアップデータの両方が失われる可能性があります。
3-2-1ルールはデータの保存方法に関する原則であり、バックアップデータへのアクセス権限や操作ミスへの対策まではカバーしていません。
そのため、正規の権限を持つユーザーによる不正な削除や誤操作を防ぐ仕組みを導入するなど、別途対策を講じることが重要です。
クラウドサービスの「責任共有モデル」に潜む落とし穴
「AWSやMicrosoft Azureなどの大手クラウドサービスを利用しているから、特に何もしなくてもデータは安全」と考えるのは早計です。
クラウドサービスには「責任共有モデル」という考え方があり、クラウド事業者と利用者の間で、セキュリティ対策の責任範囲が明確に分かれています。
例えば、クラウド事業者はデータセンターの物理的なセキュリティや、基盤となるインフラの保護を担います。
一方、利用者はOSやアプリケーションの設定、アクセス権限、データの保護やバックアップ対策などを自ら管理する必要があります。
つまり、利用者側の設定ミスやアカウントの乗っ取り、誤操作などによってデータが消失した場合、クラウド事業者は責任を負わないため、利用者が自力でデータを復旧しなければなりません。
クラウド上にデータを保存している場合でも、サービスの対応範囲を理解したうえで、利用者自身の責任で適切なバックアップ戦略を立てる必要があります。
6.従来のルールを進化させた「3-2-1-1-0ルール」とは?
先述した現代の脅威に備えるため、従来の3-2-1ルールをさらに発展させた「3-2-1-1-0ルール」が昨今注目されています。
従来のルールに「1」と「0」が追加され、バックアップデータをより安全に保管するとともに、いざという時にデータを確実に復旧できるようにすることを重視しています。
「1」:イミュータブルまたはエアギャップで保管する
追加された「1」は、バックアップコピーのうち1つを「イミュータブル(変更・削除できない状態)」または「エアギャップ(ネットワークから隔離されたオフライン状態)」で保管することを意味します。
こうした仕組みを取り入れることで、ランサムウェアによる暗号化や、管理者権限の乗っ取り、内部不正などによって、バックアップデータまで改ざん・削除されるリスクを抑えられます。
イミュータブル:一定期間、データの変更・削除を禁止する
保存したデータについて、あらかじめ指定した期間、誰であっても変更・削除できないようにする仕組みです。
管理者権限を持つアカウントが不正に利用された場合でも、設定した期間中はデータの改ざんや削除を防げます。
AWSのクラウドストレージサービス「Amazon S3」の「S3 Object Lock」などが代表例です。
エアギャップ:ネットワークから切り離して保管する
バックアップデータをネットワークから完全に切り離し、外部からアクセスできないオフライン状態で保管する方法です。
例えば、バックアップを取得したテープメディアを機器から取り外し、ネットワークにつながっていない場所に保管する方法があります。
また、バックアップを取得する時だけネットワークに接続し、取得が完了したら自動的に接続を切る「論理的エアギャップ」という方法もあります。
「0」:エラーゼロを目指し、定期的に復元テストを行う
最後の「0」は「エラーゼロ」を意味します。
バックアップは取得して終わりではなく、万が一の際にデータを確実に復元できることが重要です。
しかし、バックアップデータは、保管中にメディアの劣化などによって気付かないうちに破損(=サイレントクラッシュ)している可能性があります。
そのため、実際にバックアップからデータを元の状態に戻してみる「復元テスト」を実施し、データが正常に保存されているか、問題なく復元できるかを定期的に確認することが欠かせません。
日々データが更新される重要なシステムでは月1回程度、それ以外の一般的なシステムでは3ヵ月に1回程度を目安に実施することが望ましいでしょう。
復元テストを通じて、復旧にかかる時間や手順上の問題点なども把握できるため、事業継続計画(BCP)の実効性を高めることにもつながります。
【具体例】3-2-1-1-0ルールの実践方法
実際に3-2-1-1-0ルールを取り入れるには、どのような構成にすればよいのでしょうか。
ここでは、社内に物理サーバーを設置しているオンプレミス環境の場合と、Microsoft 365などのクラウドサービスを利用している場合の2つの例を紹介します。
オンプレミス環境での具体例
社内に物理サーバーを設置している企業の場合、次のような構成が考えられます。
データを3つ保持する
- 元データ:社内のファイルサーバー
- バックアップ1:社内のNAS
- バックアップ2:磁気テープ
2種類以上のメディアに保存する
- バックアップ1にはNAS、バックアップ2には磁気テープを使用
1つをオフサイトに保管する
- 外部のデータ保管サービスを利用し、バックアップ2の磁気テープを遠隔拠点へ定期的に配送
1つをイミュータブルまたはエアギャップで保管する
- バックアップ1のNASに備わっているイミュータブル機能を有効化し、一定期間データの変更・削除を禁止
- または、バックアップ2の磁気テープを機器から取り外し、オフライン状態で遠隔地に保管
復元テストでエラーゼロを目指す
- 定期的にNASや磁気テープから復元テストを行い、ファイルの破損や復元時のエラーがないことを確認
この構成により、障害や災害、サイバー攻撃など、状況に応じて適切なバックアップからデータを復元できます。
- ファイルサーバーが故障した場合:NASから復元
- オフィスが被災した場合:遠隔地に保管した磁気テープから復元
- ランサムウェアによってデータが暗号化された場合:イミュータブル化したNAS、または遠隔地に保管した磁気テープから復元
クラウド環境での具体例
Microsoft 365などのクラウドサービスを利用している企業の場合、次のような構成が考えられます。
データを3つ保持する
- 元データ:Microsoft 365(SharePoint/OneDrive)
- バックアップ1:クラウドストレージ(Amazon S3)
- バックアップ2:外付けHDD
2種類以上のメディアに保存する
- バックアップ1にはMicrosoft 365とは異なるクラウドストレージ(Amazon S3)、バックアップ2には外付けHDDを使用
1つをオフサイトに保管する
- Amazon S3を活用し、本社とは異なるリージョン(地域)のAWSデータセンターにバックアップデータを保管
1つをイミュータブルまたはエアギャップで保管する
- Amazon S3の「S3 Object Lock」を利用し、バックアップデータを一定期間変更・削除できない状態で保管
- または、外付けHDDをバックアップ取得後に取り外し、ネットワークから隔離した状態で保管
復元テストでエラーゼロを目指す
- 定期的にAmazon S3や外付けHDDから復元テストを行い、ファイルの破損や復元時のエラーがないことを確認
この構成により、Microsoft 365側で障害やデータ消失が発生した場合でも、Amazon S3や外付けHDDからデータを復元できます。
また、S3 Object Lockによってバックアップデータの改ざん・削除を防ぎ、ランサムウェアなどの脅威にも備えられます。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
7.安定したバックアップ体制を構築するポイント
3-2-1-1-0ルールを自社に適用し、安定したバックアップ体制を構築するためには、データの重要度や復旧目標を明確にしたうえで、定期的に運用を見直すことが重要です。
| ポイント | 具体的なアクション |
|---|---|
| データの重要度に応じた分類 | 社内のデータを棚卸しし、機密性や業務への影響度に応じて分類する |
| RTO(目標復旧時間)/RPO(目標復旧時点)の設定 | 事業部門と協議しながら、
|
| 定期的な運用の見直し | 定期的にバックアップ計画や運用状況を確認し、必要に応じて改善する |
データの重要度を整理する
社内にあるすべてのデータを同じレベルで保護しようとすると、バックアップにかかるコストや管理の負担が大きくなります。
まずは、社内にどのようなデータがあるのかを棚卸しし、機密性や業務への影響度に応じて分類しましょう。
例えば、機密情報や顧客データ、基幹システムのデータなど、失われた場合に事業への影響が大きいものは、優先的に保護する必要があります。
データの重要度に応じてバックアップの頻度や保存方法を決めることで、限られた予算やリソースを効率的に活用できます。
RTO(目標復旧時間)/RPO(目標復旧時点)を設定する
万が一システムが停止した場合に備えて、「いつまでに復旧する必要があるか」「どの時点までのデータを復元できればよいか」をあらかじめ定めておくことも重要です。
- RTO(目標復旧時間): システム停止から復旧までに許容される時間
- RPO(目標復旧時点): どのくらい過去のデータまでなら失われても許容できるかを示す指標
RTOやRPOを短く設定するほど、バックアップの頻度を増やしたり、より高性能なシステムを導入する必要があり、その分コストも増加します。
事業部門と協議しながら、データの重要度や業務への影響度を踏まえて、無理のない目標値を設定しましょう。
バックアップ運用を定期的に見直す
一度バックアップ体制を整備しても、その後の環境変化によって、当初の計画が実態に合わなくなることがあります。
例えば、新しいシステムの導入やデータの増加、業務内容の変更などがあった場合は、バックアップの対象や保存方法、頻度が適切かを見直す必要があります。
また、バックアップが正常に取得できているか、復元テストが計画通りに実施されているか、といった運用状況を定期的に確認することも欠かせません。
年に1回、できれば半年に1回程度を目安に見直しを行い、最新の業務内容やシステム環境に合ったバックアップ体制を維持することが重要です。
8.バックアップに関するよくある質問(FAQ)
最後に、バックアップの基本的な考え方や運用方法、復元時の注意点など、よくある疑問をQ&A形式でまとめました。
バックアップにはどのような種類がありますか?
主なバックアップ方式には、フルバックアップ、増分バックアップ、差分バックアップの3種類があります。
- フルバックアップ:対象となるデータをすべて保存する方式
- 差分バックアップ:前回のフルバックアップ以降に変更・追加されたデータを保存する方式
- 増分バックアップ:直前のバックアップ(フルまたは増分)以降に変更・追加されたデータだけを保存する方式
それぞれバックアップにかかる時間や保存容量、復元のしやすさが異なるため、データ量や業務内容に応じて使い分けることが重要です。
バックアップデータはどこに保存すればよいですか?
バックアップデータの保存先には、NASや外付けHDD、磁気テープなどの物理メディアのほか、クラウドストレージがあります。
3-2-1ルールに沿って運用するには、同じ種類のメディアだけに保存するのではなく、NASと磁気テープ、NASとクラウドストレージなど、異なる種類の保存先を組み合わせることが重要です。
また、災害やサイバー攻撃などに備え、少なくとも1つのバックアップを遠隔地に保管するようにしましょう。
3-2-1ルールと3-2-1-1-0ルールの違いは何ですか?
「3-2-1ルール」は、データをオリジナル1+コピー2の計3つ保有し、2種類以上の異なるメディアに保存したうえで、1つを遠隔地に保管するバックアップの基本原則です。
一方、「3-2-1-1-0ルール」は、3-2-1ルールに「1」と「0」の要素を付け足した新たな基本原則です。
バックアップを改ざん・削除できない状態、またはネットワークから切り離した状態で1つ保管するとともに、定期的に復元テストを実施し、エラーをゼロにすることを目指します。
ランサムウェア攻撃などによるバックアップデータの被害にも備えられるよう、従来の3-2-1ルールを強化した考え方です。
バックアップの復元テストはどのくらいの頻度で実施すべきですか?
復元テストは、データの重要度や業務への影響度に応じて、適切な頻度を設定する必要があります。
例えば、日々データが更新される重要なシステムでは月1回程度、それ以外の一般的なシステムでは3ヵ月に1回~年1回程度が目安となります。
バックアップが実際に利用できる状態にあるか、定期的に確認することが重要です。
クラウドサービスを利用していれば、バックアップは不要ですか?
いいえ。クラウドサービスを利用している場合でも、別途バックアップを取得する必要があります。
クラウドサービスでは、提供事業者側と利用者側が、それぞれの役割に応じて管理やセキュリティ対策を行う「責任共有モデル」が基本となっています。
サーバーやネットワークなどのインフラ基盤は提供事業者側が管理しますが、保存したデータの管理や保護は、利用者側が責任を負う範囲に含まれます。
そのため、誤操作によるデータの削除や、不正アクセス、ランサムウェアなどによるデータ消失に備え、利用者側でもバックアップを確保し、必要な時に復元できる体制を整えておくことが重要です。
バックアップを取得していれば、ランサムウェア対策は十分ですか?
3-2-1ルールに沿ってバックアップを取得・保管するだけでは、ランサムウェア対策としては十分とはいえません。
万が一ランサムウェアに感染した場合、元データだけでなく、ネットワーク経由で接続されているバックアップデータまで暗号化・削除される可能性があるためです。
そのため、バックアップデータを改ざん・削除できない状態で保管する「イミュータブル」や、ネットワークから切り離して保管する「エアギャップ」といった仕組みを活用し、バックアップ自体が被害を受けないよう工夫することが重要です。
さらに、内部不正や操作ミスによるデータ消失を防ぐため、バックアップデータの変更・削除に関する権限を制限したり、ログを定期的に確認する体制も整えておくと安心です。
9.まとめ -多様化する脅威に備え、バックアップ体制を見直そう
いかがでしたでしょうか?
バックアップは、万が一のトラブルから企業の大切なデータを守り、事業への影響を最小限に抑えるために欠かせない取り組みです。
システム障害や自然災害、操作ミスなど、データ消失につながるリスクは多岐にわたります。
近年ではサイバー攻撃の手口もますます巧妙化・多様化しており、これまで以上に幅広いリスクへの備えが求められています。
そのため、まずは基本となる3-2-1ルールを実践し、バックアップを適切に取得・保管することが重要です。
さらに、自社の環境や業務内容に応じて3-2-1-1-0ルールの考え方も取り入れつつ、必要な時にデータを確実に復元できるバックアップ体制を整えていきましょう。
なお、バックアップ体制の構築や運用の見直しにお悩みの場合は、専門家の支援を活用することも1つの方法です。
当社コンピュータマネジメントの「情シス支援サービスION」では、日々のIT運用・保守からセキュリティ対策まで、情報システム部門の業務を伴走型で幅広く支援しています。
バックアップを含む社内IT環境の整備やセキュリティ対策についてお困りのことがございましたら、ぜひお気軽に当社までご相談ください。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
お電話・FAXでのお問い合わせはこちら
03-5828-7501
03-5830-2910
【受付時間】平日 9:00~18:00
フォームでのお問い合わせはこちら
この記事を書いた人
Y.M(マーケティング部)
2020年に株式会社コンピュータマネジメントへ新卒入社。
コーポレートサイトの運営を担当する傍ら、会社初となるブログを創設した。
現在も情シス業務やセキュリティ対策に役立つ情報を中心に、ブログ更新を継続中。