最終更新日:2026年8月28日

近年、ランサムウェアや標的型攻撃などの「高度化するサイバー攻撃」により、従来のウイルス対策ソフトだけでは攻撃を未然に防ぎきれないケースが増えています。
こうした状況を踏まえ、完全な防御は不可能であるという前提に立ち、侵入後の「検知」や「対応」を迅速に行い、被害を最小限に抑えることを目的としたEDR(Endpoint Detection and Response)の導入が強く注目されています。
中でも、Microsoftが提供する「Microsoft Defender for Endpoint」は、AI・機械学習を活用した攻撃の分析や、脅威の検出・調査・対応の自動化など、高度な機能を活用して組織全体のセキュリティを強化できます。
従業員数300人以下の中小企業向けには、機能とコストのバランスに優れた「Microsoft Defender for Business」も提供されています。
そこで今回は、Microsoft Defender for Endpointの導入メリットや主な機能、中小企業向けに提供されるMicrosoft Defender for Businessとの違いについて詳しく解説します。
Microsoft Defender for Endpointの導入を検討している情報システム担当者の方は、ぜひ参考にしてください。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
目次
1.エンドポイントセキュリティの重要性
「エンドポイント」とは、ネットワークに接続された端末や機器のことで、具体的にはPCやスマートフォン、タブレット端末、サーバー、プリンターなどが当てはまります。
こうした「エンドポイント」や、それらの端末に保存された情報をサイバー攻撃から守るための対策が「エンドポイントセキュリティ」です。
クラウドサービスの普及や働き方改革によるリモートワークの拡大、エンドポイントとなる端末の多様化、サイバー攻撃の高度化・巧妙化により、近年は「エンドポイントセキュリティ」の重要性がますます高まっています。
EDRとは?
エンドポイントセキュリティの一環としてよく挙げられるのが「EDR(Endpoint Detection and Response)」です。
EDRは、ネットワークに接続されたPCやサーバー、スマートフォンなどのエンドポイントを常時監視し、異常や不審な挙動があれば即座に検知・対処するセキュリティ対策のことです。
攻撃を未然に阻止するというよりは、エンドポイントがサイバー攻撃を受けることを前提として、管理者への通知やデバイスの隔離といった迅速な対応によって、被害を最小限に抑えることを目的としています。
EDRとゼロトラストセキュリティ
EDR が注目される背景として、既存のセキュリティ対策だけではサイバー攻撃を完全に防ぐことが難しくなっているという現状があります。
従来のセキュリティ対策は、「社内ネットワークは安全である」という前提のもと、重要な情報資産を社内に配置し、社外との”境界”にファイアウォールやIDS/IPSなどを設けて防御する手法が一般的でした。
しかし、昨今のクラウド利用拡大やリモートワークの普及に伴い、企業の情報資産が社外にも保管されるようになり、場所を選ばずアクセス可能となったことで、従来の”境界”を基準としたセキュリティ対策が通用しなくなってきています。
そこで、「すべてのアクセスを信用しない」ことを前提とする「ゼロトラストセキュリティ」の考え方が広まり、EDRはゼロトラストの実現を支える重要なソリューションの1つとして、現代のセキュリティ対策に不可欠なものとなっています。
2.Microsoft Defenderとは?
「Microsoft Defender」は、Microsoftが提供する一連のセキュリティ製品およびサービスの総称です。
具体的には、Windows OSに標準搭載されている基本的なセキュリティ機能「Microsoft Defenderウイルス対策」や、エンドポイント保護機能を備えた「Microsoft Defender for Endpoint」などがその一例です。
個人ユーザーから企業まで幅広く利用できるセキュリティ製品であり、PCやスマートフォンなどの端末から、メール、サーバー、クラウドサービス(SaaS)まで、さまざまな環境を保護します。
Microsoft Defenderの4分類
Microsoft Defender製品群は、対象とするユーザー層や利用目的によって、次の4つのカテゴリーに分類できます。
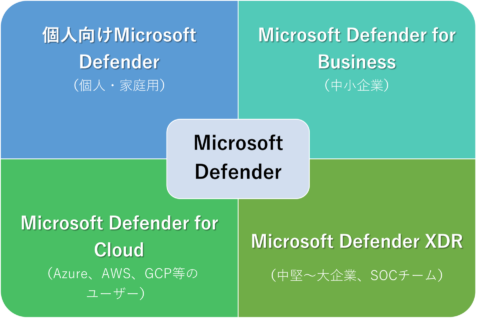
個人向けMicrosoft Defender
【対象】
個人・家庭用
【用途】
PCやスマートフォンの基本的なセキュリティ保護、家族のデバイス管理、フィッシング対策など
【製品例】
- Microsoft Defenderウイルス対策(Windows標準搭載)
- Microsoft Defender for Individuals(Microsoft 365 Personal/Familyプランに含まれる)
Microsoft Defender for Business
【対象】
中小企業(従業員数300人以下)
【特徴】
- 中小企業向けに設計された手頃な価格で使いやすいエンドポイントセキュリティ製品
- Microsoft 365 Business Premiumプランに含まれる
Microsoft Defender for Cloud
【対象】
クラウド環境を利用する企業(Azure、AWS、GCPなど)
【特徴】
- クラウド環境全体のセキュリティ管理
- クラウド上のワークロード(VM、コンテナ、App Serviceなど)の保護
- マルチクラウド・ハイブリッド環境対応
Microsoft Defender XDR
【対象】
中堅~大企業、セキュリティ運用チーム(SOC)
【用途】
エンドポイント、メール、ユーザーアカウント、クラウドアプリケーションなど、複数の領域にわたる脅威の検出・調査・対応
【製品例】
- Microsoft Defender for Endpoint
- Microsoft Defender for Office 365
- Microsoft Defender for Identity
- Microsoft Defender for Cloud Apps
- Microsoft Defender for IoT
Microsoft Defender XDRとは?
「Microsoft Defender XDR」は、Microsoft Defenderシリーズのうち、中堅~大企業向けの製品です。
複数のセキュリティ領域にまたがる脅威を横断的に検出・対応し、統合的なセキュリティ対策を実現します。
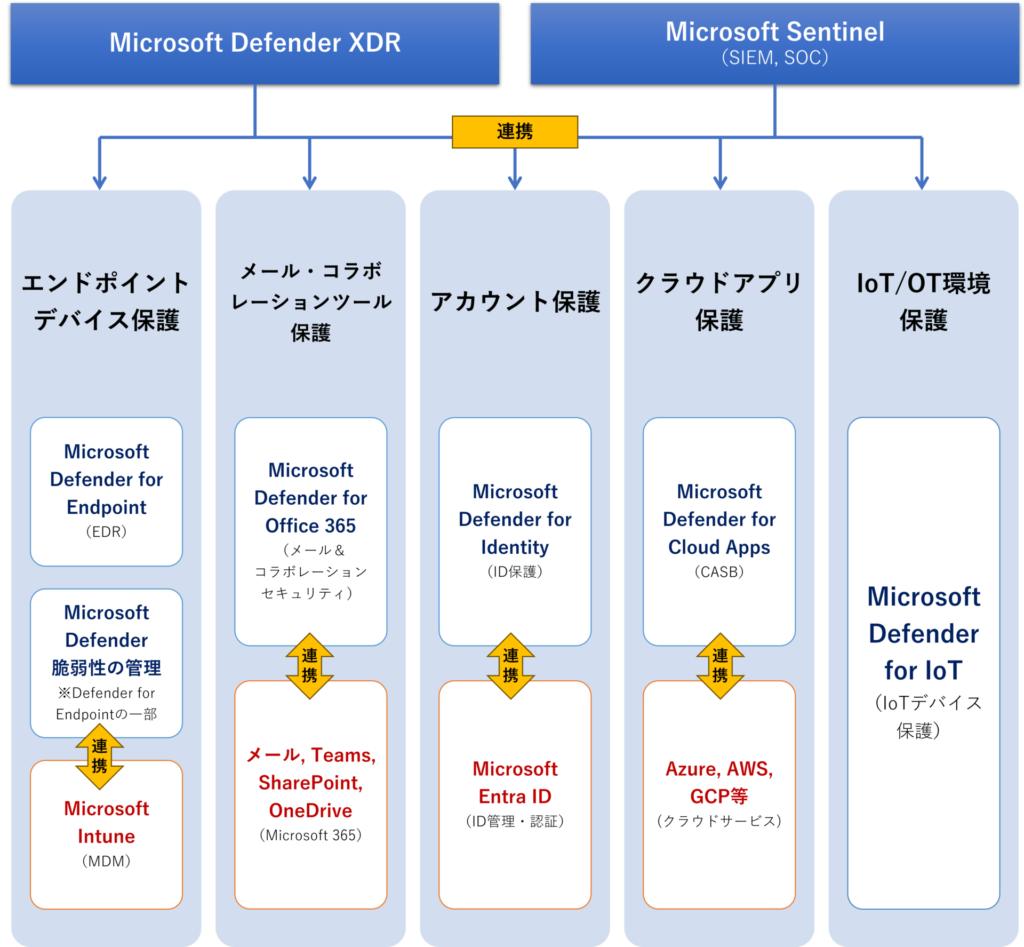
主な製品ラインナップと役割
| 製品名 | 主な役割 |
|---|---|
| Microsoft Defender for Endpoint | デバイスやエンドポイントを保護 |
| Microsoft Defender for Office 365 | メールやコラボレーションツール(Teamsなど)を保護 |
| Microsoft Defender for Identity | ユーザーアカウントの異常な動作を監視し、不正アクセスを検知 |
| Microsoft Defender for Cloud Apps | クラウドアプリケーションの利用状況を可視化し、不審な操作を検出・制御 |
| Microsoft Defender for IoT | IoT(Internet of Things)/OT(Operational Technology)環境を保護 |
| Microsoft Defender 脆弱性の管理 | 端末の脆弱性を検出・評価し、優先度に応じた対策を支援 |
| Microsoft Sentinel(※関連製品) | セキュリティログを分析し、脅威をリアルタイムで検出・対応 |
Microsoft Defender for Endpointとは?
「Microsoft Defender for Endpoint(MDE)」は、PCやサーバーなどのエンドポイントを、マルウェアやサイバー攻撃から保護するエンドポイントセキュリティソリューションです。
Microsoft Defender XDRを構成するセキュリティ製品の1つであり、エンドポイント上の不審な動作を継続的に監視し、脅威の検知・分析や迅速な対応を行います。
特徴としては、脅威の侵入を防ぐ「EPP」と、侵入後の脅威を検知・対応する「EDR」の両方の機能を備えていることです。
EPP(Endpoint Protection Platform)は、エンドポイントへの脅威の侵入を未然に防ぐ「予防」の役割を担います。
一方EDRは、万が一脅威の侵入を許してしまった場合に、エンドポイント上の不審な挙動を検知・分析し、侵入後の対応を行います。
Microsoft Defender for Endpointでは、「侵入を防ぐ」だけでなく、「侵入された後の検知・対応」まで、一貫したエンドポイントセキュリティ対策を実施できます。
| 対策の種類 | 主な役割 |
|---|---|
| EPP(予防) | ウイルスやマルウェアの侵入を防ぐ |
| EDR(検知・対応) | 侵入後の不審な挙動をいち早く検知し、被害の拡大を抑える |
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
3.Defender for Endpointの導入メリット
Microsoft Defender for Endpointの導入メリットとしては、次の4つが挙げられます。
- セキュリティ状況を一元管理できる
- 専用ソフトを追加インストールせずに利用できる
- AIを活用した高度な脅威分析ができる
- Microsoftの豊富なセキュリティ知見を活用できる
セキュリティ状況を一元管理できる
Microsoft Defender for Endpointは、Microsoftが提供する他のさまざまなセキュリティ製品とシームレスに連携し、1つのダッシュボードから包括的にセキュリティ状況を管理できます。
組織全体のセキュリティ状態をグラフやレポートで視覚的に把握できるため、現状把握や対応判断もスムーズです。
複数のセキュリティツールを使い分ける必要がなくなり、管理者の負担を大幅に軽減できます。
専用ソフトを追加インストールせずに利用できる
Microsoft Defender for Endpointは、Windowsに標準搭載されているセンサー機能を活用して監視・検知を行うため、個々のPCに専用ソフトウェア(=エージェント)を別途インストールする必要がありません。
エージェントレスで導入が可能なため、初期構築や端末ごとの設定もシンプルであり、手軽に導入・運用を開始できます。
AIを活用した高度な脅威分析ができる
Microsoft Defender for Endpointは、クラウドベースのサービスとして提供されており、専用サーバーの導入やメンテナンスは不要です。
また、エンドポイントから取得した挙動データをMicrosoftが蓄積する膨大な脅威データと照合し、AIによる高度な分析で過去の脅威との類似点を特定できます。
こうしたクラウドの強力な分析機能を活用することで、未知の攻撃に対しても迅速な検知・対応が可能となり、常に最新の脅威に備えたセキュリティ体制を維持できます。
Microsoftの豊富なセキュリティ知見を活用できる
Windows OSは世界中で利用されており、日々膨大なセキュリティ情報がMicrosoftに蓄積されています。
収集されたデータは、Microsoftの専門チームによって24時間365日体制で分析され、常に最新の脅威に対応できるよう運用が行われています。
Microsoftは、米国国防総省に次いで世界で2番目に多くサイバー攻撃を受けているとも言われており、セキュリティに対する知見や対応力は、第三者機関からも世界最高水準と評価されています。
Microsoftが保有する高度なセキュリティ知見は、Microsoft Defender for Endpointにもリアルタイムで反映され、最新のサイバー脅威に迅速・的確に対応できます。
自社で専門チームを抱えなくても、世界最高レベルのセキュリティ体制を活用できる点は大きな強みといえます。
4.Defender for Endpointの機能一覧
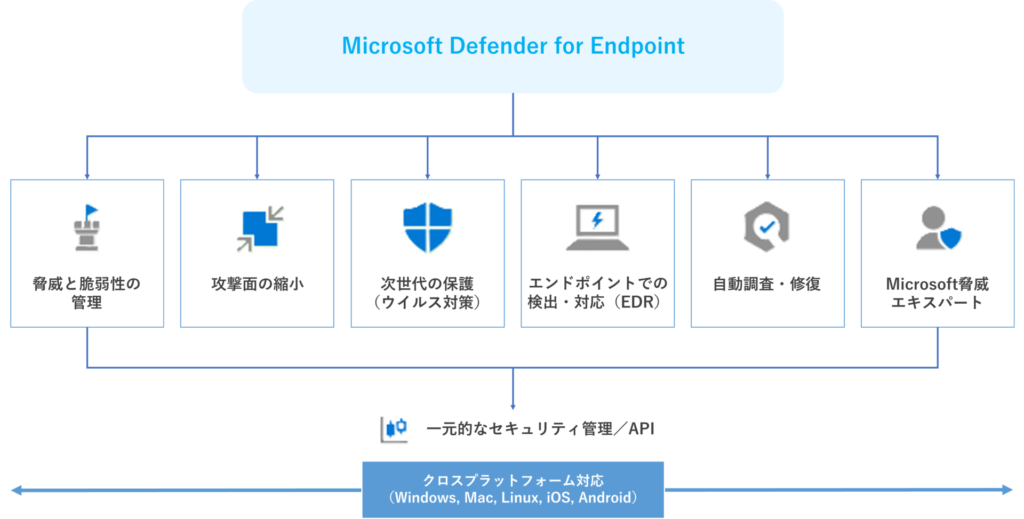
Microsoft Defender for Endpointの主な機能としては、次の6つが挙げられます。
- 脅威と脆弱性の管理
- 攻撃面の縮小
- 次世代の保護
- エンドポイントでの検出と対応(EDR)
- 自動調査・修復
- Microsoft脅威エキスパート
ただし、契約しているMicrosoft Defender for Endpointのプランにより、利用できる機能はそれぞれ異なります。(詳しくは後述)
脅威と脆弱性の管理
「脅威と脆弱性の管理(Threat & Vulnerability Management)」は、エンドポイントに存在する脆弱性や設定ミスを自動で検出・評価し、攻撃リスクに基づいて優先順位を付け、修復までをサポートする機能です。
「どの端末に」「どのような脆弱性があり」「それがどれほど危険で」「どんな修正が必要なのか」といった情報をまとめて可視化できるため、管理者はリスクベースで効率良く脆弱性対応を行うことができます。
危険度の高い脆弱性から計画的に修復を進められるため、対策の抜け漏れを防ぎ、組織全体のセキュリティレベル向上につながります。
攻撃面の縮小
「攻撃面の縮小(Attack Surface Reduction)」は、マルウェアや攻撃者が侵入するための「入り口」を減らすことで、攻撃のリスクを低減する機能です。
セキュリティ対策の「第一防衛線」として機能し、マルウェアの侵入や悪用のリスクを最小限に抑えるための重要な役割を果たします。
例えば、次のような動作をあらかじめ制限することで、攻撃のきっかけとなる不審な動きを未然にブロックします。
- 実行ファイルやスクリプトによるファイルのダウンロード・実行
- 難読化された、あるいは怪しいスクリプトの実行
- 日常業務では発生しないアプリの異常な動作
さらに、攻撃に悪用される可能性のあるIPアドレスや不審なドメイン、URLへのアクセスをブロックする仕組みも備えており、外部からの侵入経路自体を減らすことができます。
次世代の保護
「次世代の保護(Next Generation Protection)」は、ウイルスやマルウェアなどの脅威からデバイスを守るために、AIとクラウド技術を活用した最新の防御機能です。
従来の「パターンマッチング方式」のような既知の脅威に有効な検出手法に頼るだけでなく、未知のマルウェアや新たな攻撃手法にも対応できるよう設計されており、リアルタイムで端末の動きを監視・分析します。
クラウドベースで常に最新の脅威情報を活用できるため、日々進化するサイバー攻撃にもスピーディに対応できる点が大きな特徴です。
エンドポイントでの検出と対応(EDR)
エンドポイントでの検出と対応、いわゆる「EDR(Endpoint Detection and Response)」は、PCやサーバーなどのエンドポイントにおける不審な挙動を検知し、その後の迅速な対応を支援する機能です。
近年の情報セキュリティでは、「攻撃を100%防ぐ」ことよりも、「万が一侵入された際に、いかに早く気づき、被害を最小限に抑えるか」が重要視されています。
Microsoft Defender for EndpointのEDR機能は、こうした考え方に基づき設計されており、「早期発見・早期対応」を実現するための重要なセキュリティ機能となっています。
自動調査・修復
「自動調査・修復(Auto Investigation & Remediation)」は、脅威が検出された際に、自動で原因の調査と対処を行う機能です。
脅威の検出によりアラートが発生すると、Microsoft Defender for Endpointが独自の検査アルゴリズムを用いて即座に調査を開始し、インシデントの原因や影響範囲を迅速に特定します。
その結果に基づき、デバイスの隔離やプロセスの停止、ファイルの削除といった対応を自動で実行します。
これにより、インシデント対応のスピードと精度が大きく向上し、セキュリティチームの作業負担を軽減しつつ、被害の拡大を最小限に抑えることができます。
Microsoft脅威エキスパート
「Microsoft 脅威エキスパート(Microsoft Threat Experts)」は、Microsoftのセキュリティ専門チームによる脅威対応支援サービスです。
Microsoftの専門家が利用者の環境に合わせて重大な脅威を見逃さず、迅速な対応をサポートします。
通常のアラートだけでは分かりにくい攻撃の背景や優先順位も、Microsoft専門家の解説付きで通知が行われるため、調査・対応の質とスピードが格段に向上します。
さらに、必要に応じてMicrosoft専門家への質問も可能(※別途契約が必要な場合あり)で、リアルタイムで直接アドバイスが受けられます。
世界トップレベルのセキュリティ知見に基づく監視と分析支援を受けながら、インシデントの見逃しや対応の遅れといったリスクを軽減し、より強固なセキュリティ体制を構築できます。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
5.Defender for Endpointの価格・ライセンスプラン
Microsoft Defender for Endpointには以下2つのライセンスプランがあり、それぞれ提供される機能が異なります。
- Microsoft Defender for Endpoint Plan 1
- Microsoft Defender for Endpoint Plan 2
また、Microsoft Defender for Endpointと似たようなエンドポイントセキュリティ製品として、従業員数300名以下の中小企業を対象とした「Microsoft Defender for Business」もあります。
それぞれのプランの特徴や違いについて見ていきましょう。
Microsoft Defender for Endpoint Plan 1
次世代の保護や攻撃面の縮小など、「脅威の侵入を未然に防ぐ」機能に特化したプランです。
EDR機能は含まれないため、侵入後の検知・調査・対応まで行いたい場合は、後述するPlan 2へのアップグレードが必要です。
Microsoft 365 E3ライセンスには、Plan 1と同等の機能が含まれています。
【対象】
エンタープライズ向け(中小企業~大企業まで対応)
【単体プラン価格】
¥471 ユーザー/月(年間契約)
【含まれるプラン】
Microsoft 365 E3
- Teamsあり
¥5,847 ユーザー/月(年間契約)
- Teamsなし
¥4,565 ユーザー/月(年間契約)
主な機能
- 次世代の保護
- 攻撃面の縮小
- 手動での対応アクション
- デバイス制御
- Web保護
など
Microsoft Defender for Endpoint Plan 2
Plan 1のすべての機能に加え、EDRや脆弱性管理、自動調査・修復など、侵入後の対応までを含む高度な機能を備えた最上位プランです。
Microsoft 365 E5ライセンスには、Plan 2と同等の機能が含まれています。
【対象】
エンタープライズ向け(中小企業~大企業まで対応)
【単体プラン価格】
¥818 ユーザー/月(年間契約)
【含まれるプラン】
Microsoft 365 E5
- Teamsあり
¥8,995 ユーザー/月(年間契約)
- Teamsなし
¥7,713 ユーザー/月(年間契約)
主な機能
Plan 1の機能すべて
+
- EDR(検知・対応)
- 脅威と脆弱性の管理
- 自動調査・修復
- 脅威の分析
- Microsoft脅威エキスパート
など
Microsoft Defender for Business
Microsoft Defender for Endpoint Plan 2の主要機能を、中小企業でも手軽に利用できるように簡素化・最適化したライセンスです。
最大300ユーザーまで対応しており、Microsoft 365 Business Premiumライセンスには、本プランと同等の機能が含まれています。
【対象】
中小企業(最大300ユーザーまで)
【単体プラン価格】
¥471 ユーザー/月(年間契約)
【含まれるプラン】
Microsoft 365 Business Premium
- Teamsあり
¥3,298 ユーザー/月(年間契約)
- Teamsなし
¥2,817 ユーザー/月(年間契約)
主な機能
- 次世代の保護
- 攻撃面の縮小
- EDR(検知・対応)
- 脅威と脆弱性の管理
- 自動調査・修復
など
「Plan1」「Plan2」「Business」の機能比較表
- Defender for Endpoint Plan 1
- Defender for Endpoint Plan 2
- Defender for Business
上記3つのプランで利用できる主な機能の違いを、以下の表にまとめました。
| 機能 | 説明 | Plan 1 (E3付属) |
Plan 2 (E5付属) |
Business (Business Premium付属) |
|---|---|---|---|---|
| 次世代の保護 | AI・機械学習を活用し、マルウェアを検知・ブロック | ○ | ○ | ○ |
| 攻撃面の縮小 | 攻撃に悪用されやすい機能や動作を制限し、攻撃のリスクを低減 | ○ | ○ | ○ |
| デバイス制御 | USBメモリなどの外部デバイスの利用を制御 | ○ | ○ | ○ |
| Web保護 | 悪意のあるWebサイトや危険なアクセスからデバイスを保護 | ○ | ○ | ○ |
| 手動での対応アクション | 脅威を検知した際に、ファイルの隔離などの対応を手動で実行 | ○ | ○ | ○ |
| セキュリティベースライン評価 | 推奨されるセキュリティ設定と現在の設定を比較・評価 | ○ | ○ | ○ |
| 集中管理 | Microsoft Defenderポータルで設定を一元管理 | ○ | ○ | ○ |
| クロスプラットフォーム対応 | Windowsだけでなく、Mac、iOS/iPadOS、Androidにも対応 | ○ | ○ | ○ |
| セキュリティレポート | 検出された脅威やセキュリティ設定状況をまとめた月次レポートを提供 | ○ | ○ | ○ |
| API連携 | APIを利用して外部システムや独自ツールと連携 | ○ | ○ | ○ |
| エンドポイントでの検出と対応(EDR) | エンドポイント上の不審な挙動を検知し、調査・対応 | × | ○ | ○ |
| 脅威と脆弱性の管理 | デバイスの脆弱性を把握し、対策の優先順位を判断 | × | ○ | ○ |
| 自動調査・修復 | 検知した脅威を自動で調査・分析し、必要な対応を実行 | × | ○ | ○ |
| 自動攻撃の中断 | 攻撃を自動的に中断し、被害の拡大を防止 | × | ○ | ○ |
| 脅威の分析 | 攻撃者や脅威に関する情報を分析し、セキュリティ対策に活用 | × | ○ | ○ |
| Microsoft脅威エキスパート | Microsoftの専門家による脅威分析・アドバイスを提供 | × | ○ | × |
| ユーザー数 | 利用できるユーザー数の上限 | なし | なし | 300ユーザー |
他のMicrosoftセキュリティ製品との連携
Microsoft Defender for Endpointは、他のMicrosoftセキュリティ製品と組み合わせることで、より包括的なセキュリティ対策を実現できます。
Plan 1 / Plan 2 / Business各プランで連携できる主な製品をまとめました。
| 製品 | 主な連携内容 | Plan 1 | Plan 2 | Business |
|---|---|---|---|---|
| Microsoft Intune | デバイスやセキュリティポリシーを一元管理 | ○ | ○ | ○ |
| Microsoft Defender for Cloud | クラウド環境のセキュリティ対策と連携 | ○ | ○ | ○ |
| Microsoft Defender for Cloud Apps | クラウドアプリの利用状況と連携 | × | ○ | ○ |
| Microsoft Defender for Identity | ID・認証に関する脅威情報と連携 | × | ○ | ○ |
| Microsoft Defender for Office 365 | メールやTeamsなどの脅威情報と連携 | × | ○ | ○ |
| Microsoft Sentinel | セキュリティログやアラートを集約・分析 | × | ○ | ○ |
どのプランを選ぶべき?
- Defender for Endpoint Plan 1
- Defender for Endpoint Plan 2
- Defender for Business
のうち、どのプランを選ぶべきかについては、必要なセキュリティ機能や企業規模、予算などによって異なります。
プラン選びの目安としては以下の通りです。
Microsoft Defender for Endpoint Plan 1
- 「次世代の保護」や「攻撃面の縮小」など、エンドポイントへの侵入を防ぐ「予防」に特化
- Microsoft 365 E3を利用しており、まずは基本的なエンドポイントセキュリティを強化したい企業におすすめ
Microsoft Defender for Endpoint Plan 2
- 「EDR」や「自動調査・修復」など、侵入後の脅威を検知・分析し、迅速に対応するための高度なセキュリティ機能を搭載
- 「予防」に加え、「脅威の検知・調査・対応」まで強化したい企業におすすめ
- 他のMicrosoftセキュリティ製品と組み合わせて、組織全体のセキュリティ対策を強化したい企業にもおすすめ
Microsoft Defender for Business
- 中小企業向けに設計されており、「次世代の保護」や「攻撃面の縮小」、「EDR」、「自動調査・修復」など、予防から検知・対応まで幅広いセキュリティ機能を搭載
- 300ユーザー以下の中小企業で、導入・運用の負担を抑えながらエンドポイントセキュリティを強化したい企業におすすめ
6.Defender for Endpointに関するよくある質問(FAQ)
最後に、Microsoft Defender for Endpointについて多くの方が疑問に感じやすいポイントをQ&A形式でご紹介します。
導入前の疑問解消にお役立てください。
従来のウイルス対策ソフトとの違いは?
従来のウイルス対策ソフトは、マルウェアなどの脅威がデバイスに侵入する前に検知・ブロックし、感染を未然に防ぐ「侵入前の予防」を主な目的としています。
一方、Microsoft Defender for EndpointのようなEDR製品は、攻撃を完全に防ぐことは難しいという前提に立ち、「侵入された後の検知・対応」を主に担います。
侵入後の脅威をいち早く発見し、迅速に対応することで、被害をできるだけ最小限に抑えることを目的としています。
他社製のウイルス対策ソフトと併用できるか?
他社製ウイルス対策ソフトとの併用自体は可能です。
ただし、製品同士の競合によって動作が不安定になったり、併用時に発生した問題に関して十分なサポートを受けられなかったりする可能性があります。
安定性を考慮し、基本的には1つのウイルス対策ソフトに絞って運用するのがおすすめです。
Windows OS以外でも利用できるか?
Microsoft Defender for Endpointは、Windowsだけでなく、macOS、Linux、iOS、Androidなど、さまざまなOSに対応しています。
複数のOSが混在する環境でも、デバイスごとに個別の対策を行うことなく、統一したセキュリティ対策を適用できます。
デバイスの動作が重くなることはあるか?
Microsoft Defender for Endpointは、端末の動作にできるだけ負担をかけないよう設計されています。
ただし、詳しいスキャン処理や大規模な更新を行う際には、一時的に端末の動作が遅くなる場合があります。
ゼロデイ攻撃への対策はできるか?
Microsoft Defender for Endpointは、AIや機械学習を活用した高度な行動分析(振る舞い検知)により、ゼロデイ攻撃のような未知の脅威もリアルタイムで検知・防御できます。
ただし、ゼロデイ攻撃を100%防げる保証はないため、アクセス制御やデータ暗号化、ログ監視、従業員へ教育など、複数の対策を組み合わせてさまざまな角度からセキュリティを強化することが重要です。
利用に必要なライセンスは?
Microsoft Defender for Endpoint / Businessを利用できる主なプランは以下の通りです。
Microsoft Defender for Endpoint Plan 1
「次世代の保護」や「攻撃面の縮小」など、エンドポイントへの脅威の侵入を防ぐ基本的なセキュリティ機能を利用できます。
単体ライセンスのほか、Microsoft 365 E3プランにも付属しています。
Microsoft Defender for Endpoint Plan 2
Plan 1の機能に加えて、「EDR」や「自動調査・修復」、「脆弱性管理」など、侵入後における脅威の検知・対応まで行う高度なセキュリティ機能を利用できます。
単体ライセンスのほか、Microsoft 365 E5プランにも付属しています。
Microsoft Defender for Business
「次世代の保護」や「攻撃面の縮小」、「EDR」、「自動調査・修復」など、Defender for Endpoint Plan 2の主要機能を、中小企業向けに提供するプランです。最大300ユーザーまで利用できます。
単体ライセンスのほか、Microsoft 365 Business Premiumプランにも付属しています。
無料トライアル期間はあるか?
Microsoft Defender for Endpoint Plan 2では、90日間(3ヶ月間)の無料トライアルが提供されており、Plan 2が持つ「EDR」や「自動調査・修復」機能などを実際に体験できます。
7.まとめ
いかがでしたでしょうか?
Microsoft Defender for Endpoint(MDE)は、侵入前の予防から、EDRによる侵入後の検知・対応まで、PCやサーバー等のエンドポイントを包括的に保護できるセキュリティソリューションです。
必要なセキュリティ機能に応じてPlan 1とPlan 2が用意されており、企業の規模やニーズに合わせて選択できます。
また、既存のMicrosoft製品と組み合わせることで、エンドポイントを含めた組織全体のセキュリティ対策を強化することも可能です。
自社のエンドポイントセキュリティ対策を見直す際の参考情報として、ぜひ本記事をお役立てください。
なお、Microsoft Defender for Endpointの導入に際して不安を感じている企業様は、ぜひお気軽に当社へご相談ください。
当社コンピュータマネジメントでは、超上流のシステム企画・要件定義から、下流工程のシステム運用・保守、インフラ構築、セキュリティ対策まで幅広くサポートする「情シス支援サービス ION」を提供しております。
「どのプランが自社に適しているのか分からない・・・」
「初期設定や構築作業が大変そう・・・」
「使いこなせるかどうか不安・・・」
「何かあった時に相談できる相手が欲しい・・・」
など、Microsoft Defender製品の導入から運用までを幅広くサポートいたします。
ほかにも、お客様の状況に合わせたセキュリティ対策のご提案など、IT関連のあらゆる業務に対応可能ですので、ITまわりで何かお困りごとがございましたら、ぜひお気軽に当社コンピュータマネジメントへご相談ください。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
お電話・FAXでのお問い合わせはこちら
03-5828-7501
03-5830-2910
【受付時間】平日 9:00~18:00
フォームでのお問い合わせはこちら
この記事を書いた人
Y.M(マーケティング室)
2020年に株式会社コンピュータマネジメントに新卒入社。
CPサイトのリニューアルに携わりつつ、会社としては初のブログを創設した。
現在は「情シス支援」をテーマに、月3本ペースでブログ更新を継続中。