最終更新日:2026年9月30日
「最近、サイバー攻撃のニュースをよく聞くけど、自社のセキュリティ対策は十分だろうか・・・」
「ファイアウォールを導入しているから安心、とは言えないらしい・・・」
近年、サイバー攻撃の手口は年々多様化・巧妙化しており、従来のファイアウォールだけでは防ぎきれない脅威が増えています。
そこで注目されているのが、「UTM(統合脅威管理)」です。
UTMは、ファイアウォールやアンチウイルス、Webフィルタリングなど、複数のセキュリティ機能を1台に集約し、効率的にネットワーク全体を保護できる仕組みです。
今回は、UTMの概要やファイアウォールとの違い、具体的な機能、導入のメリット・デメリット、製品選びのポイントまで、専門知識がない方にも分かりやすく解説します。
UTMについて詳しく知りたい方や、自社のセキュリティ対策を見直したい方は、ぜひ最後までご覧ください。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
目次
1.UTM(統合脅威管理)とは?
UTMとは「Unified Threat Management」の略で、日本語では「統合脅威管理」と訳されます。
その名の通り、多様化するサイバー攻撃の脅威(Threat)を、統合的(Unified)に管理(Management)するためのセキュリティ手法、またはその機能を持つ製品のことを指します。
複数のセキュリティ機能を1台に集約
UTMは、従来それぞれ個別の機器で提供されていた複数のセキュリティ機能を、1台のハードウェアに統合したものです。
ファイアウォールやアンチウイルスなどの多様なセキュリティ機能を搭載しており、ネットワークの「門番」として、外部からのサイバー攻撃や組織内部からの情報漏えいを防ぐ役割を持っています。
複数のセキュリティ製品を個別に導入・管理する場合と比べて、運用の負担を抑えながら、効率的にセキュリティ対策を行える点が特徴です。
特に、予算やIT人材が限られる中小企業にとって、UTM1台で複数のセキュリティ機能をまとめて導入・管理できることは、非常に大きなメリットといえます。
UTMが必要とされる理由
近年、企業を狙ったサイバー攻撃は増加の一途をたどっており、その手口も年々多様化・巧妙化しています。
かつてはファイアウォールでネットワークの入り口さえ守っていれば、ある程度の安全性は確保できました。
しかし現在では、メールの添付ファイルやWebサイト、USBメモリなど、脅威の侵入経路は多岐にわたり、ファイアウォールだけでは十分に対応できないケースも増えています。
こうした複合的な脅威に対抗するには、さまざまなセキュリティ対策を組み合わせる必要がありますが、製品を個別に導入すれば、コストや運用・管理の負担もそれだけ増えてしまいます。
そこで役に立つのが、複数のセキュリティ機能を1台に集約できる「UTM(統合脅威管理)」です。
複数のセキュリティ対策をまとめて導入できるため、コストや管理の負担を抑えながら、幅広い脅威に備えることができます。
特に、限られた予算や人員でセキュリティ対策を行う必要がある中小企業にとって、UTMは有効な選択肢の1つといえるでしょう。
UTMの仕組み
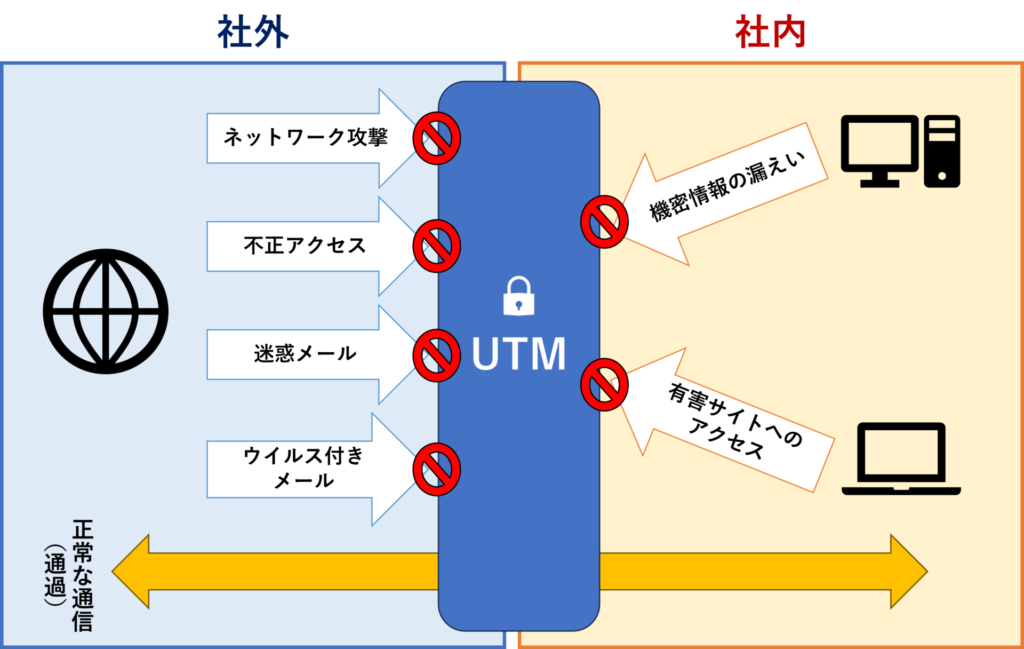
UTMは、ファイアウォールやアンチウイルス、Webフィルタリングなど、複数のセキュリティ機能を1台に集約し、ネットワークを外部・内部の両方の脅威から守る仕組みです。
一般的には、ネットワークの出入り口であるルーターやモデムの直下にUTMを設置します。
これにより、インターネットと社内ネットワークの間で行われる通信はすべてUTMを経由するようになり、通信内容を常時リアルタイムで監視できます。
万が一、外部から不正なアクセスや異常な通信を検知した場合は、管理者への通知や通信のブロックを行い、被害の拡大を防ぎます。
また、UTMは外部からの攻撃を防ぐだけでなく、社内から外部への通信も監視・制御できます。
例えば、従業員が有害なWebサイトにアクセスした場合や、機密情報の漏えいにつながる通信が発生した場合にも、通信をブロックして被害の拡大を防ぐことが可能です。
2.UTMの主な機能
UTMには、具体的にどのような機能が搭載されているのでしょうか。
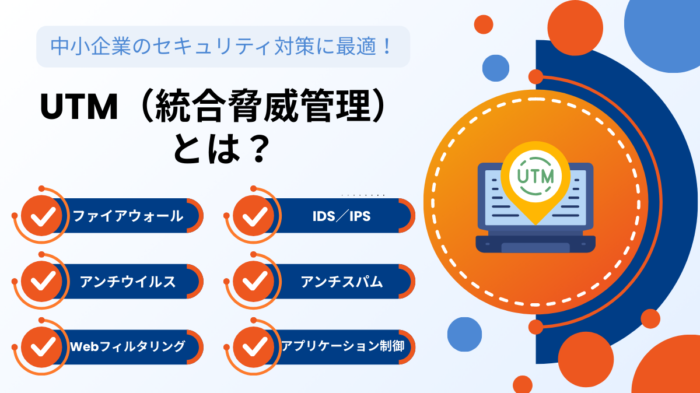
ここでは、代表的な6つの機能についてご紹介します。
外部からの脅威をブロックする機能
| 機能 | 概要 |
|---|---|
| ファイアウォール | ネットワークの通信を監視し、不正なアクセスを防ぎます。 |
| アンチウイルス | メールやWebサイトから侵入するウイルス/マルウェアを検知・駆除します。 |
| IDS/IPS(不正侵入検知・防御システム) | 不正なアクセスやその兆候を検知し、必要に応じて通信をブロックします。 |
| アンチスパム | 迷惑メールや悪意のあるメールを検知・ブロックします。 |
内部からの脅威をブロックする機能
| 機能 | 概要 |
|---|---|
| Webフィルタリング | 危険なWebサイトや業務に関係のないサイトへのアクセスを制限します。 |
| アプリケーション制御 | 不要なサービスやアプリケーションの利用を制限します。 |
ファイアウォール
ネットワークの「門番」として、外部ネットワークからの不正な通信や攻撃を防ぐ、最も基本的なセキュリティ機能です。
インターネットと社内ネットワークの間を通過する通信を監視し、あらかじめ設定したルールに基づいて、通信の許可・拒否を判断します。
主な機能
- フィルタリング機能
通信の発信元や宛先のIPアドレス、ポート番号などに基づき、通信の許可・拒否を判断します。
- IPアドレス変換機能(NAT)
内部ネットワークのプライベートIPアドレスを、外部との通信に使用するグローバルIPアドレスに変換します。
- 監視・分析機能
ネットワーク上の通信を監視・分析し、異常な通信や不正アクセスの兆候を検知します。
アンチウイルス
ネットワーク内へのウイルスやマルウェアの侵入・感染を防ぐセキュリティ機能です。
メールの添付ファイルやWebサイトからダウンロードしたファイルなどをスキャンし、不正なプログラムが含まれていないかを確認します。
万が一脅威を検知した場合は、その通信を自動的にブロックし、社内ネットワークへの侵入を防ぎます。
UTMのアンチウイルス機能は、PCやスマートフォンなどの各端末にインストールするウイルス対策ソフトとは別に、ネットワークの出入り口で動作します。
そのため、端末側の対策と組み合わせて、二重の防御が可能です。
サンドボックス
UTMによっては、マルウェア対策として「サンドボックス機能」を搭載している製品もあります。
サンドボックス(sandbox)とは、疑わしいプログラムやファイルを、通常のシステムから隔離された仮想環境で実行し、安全性を確認するセキュリティ機能です。
従来の方法では判別が難しい未知のマルウェアも、仮想環境で実際に動作を調べたうえで、安全性を確かめることができます。
通常のシステムとは環境が切り離されているため、万が一ファイルにマルウェアが含まれていた場合でも、社内ネットワークや他のシステムへの影響を最小限に抑えられます。
IDS/IPS(不正侵入検知・防御システム)
ネットワーク上の通信を監視し、不正アクセスや攻撃の兆候を検知した場合に管理者へ通知、もしくは自動的に通信をブロックするセキュリティ機能です。
IDS(Intrusion Detection System)は「不正侵入”検知”システム」、IPS(Intrusion Prevention System)は「不正侵入”防御”システム」の略です。
IDSは検知した内容を管理者に通知するのみですが、IPSは検知・通知に加え、不正な通信を自動的にブロックします。
例えるなら、IDSは火災の発生を検知して警報を出す「火災報知器」、IPSは火災を検知すると自動的に消火活動を行う「スプリンクラー」のようなものです。
| 項目 | IDS(不正侵入検知システム) | IPS(不正侵入防御システム) |
|---|---|---|
| 役割 | 不正な通信を検知し、管理者に通知する | 不正な通信を検知し、管理者への通知や通信のブロックを行う |
| メリット | 不正アクセスを早期に発見し、迅速な対応につなげられる | 不正な通信を自動的にブロックし、被害の拡大を抑えられる |
| デメリット | 検知後の対応を管理者が行う必要がある | 誤検知により、正規の通信まで遮断するリスクがある |
アンチスパム
広告メールや詐欺メール、フィッシングメールなどの迷惑メール(スパムメール)を自動的に検知し、受信をブロックするセキュリティ機能です。
大量に送り付けられる迷惑メールの処理にかかる時間を削減するだけでなく、マルウェア感染やフィッシング詐欺の入り口となる危険なメールから従業員を守ります。
近年増加している「ビジネスメール詐欺(BEC)」のような標的型攻撃への対策としても有効です。

Web(URL)フィルタリング
WebサイトのURLや内容などをもとに、特定のWebサイトへのアクセスを制限するセキュリティ機能です。
ウイルスが仕込まれた有害なWebサイトや、実在する企業・サービスを装った偽サイトへのアクセスをブロックし、マルウェア感染やフィッシング詐欺による情報漏えいのリスクを低減できます。
また、業務に関係のないWebサイトへのアクセスも制限することで、セキュリティの強化だけでなく、従業員の業務効率向上にもつながります。
Webフィルタリングには、主に次の3つの方式があります。
これらの方式を単独、または組み合わせて利用すると、企業の目的や運用方針に応じた柔軟なWebフィルタリングが可能です。
- ブラックリスト方式
アクセスを禁止するWebサイトのURLをリスト化し、該当するサイトへのアクセスをブロック
- ホワイトリスト方式
アクセスを許可するWebサイトのURLをリスト化し、それ以外のサイトへのアクセスをブロック
- カテゴリフィルタリング方式
Webサイトを「ギャンブル」「SNS」「アダルト」などのカテゴリに分類し、指定したカテゴリへのアクセスをブロック
アプリケーション制御
あらかじめ許可されたアプリケーション以外の使用を制限するセキュリティ機能です。
FacebookやX(旧Twitter)などのSNS、動画配信サービス、ファイル共有ソフトなど、業務に関係のないアプリケーションや、情報漏えいのリスクが高いアプリケーションの利用を制限できます。
これにより、従業員による機密情報の不正な持ち出しや、業務に不要なアプリケーションの利用によって生じるセキュリティ上のリスクを抑えられます。
また、企業が把握していないアプリケーションの利用も制限できるため、従業員が無許可でアプリを導入・利用する「シャドーIT」の対策にもなります。
3.UTMとファイアウォールの違い
UTMとよく混同されるものとして「ファイアウォール」があります。
どちらも「外部からの不正なアクセスを防ぐ」という点で共通していますが、その役割の広さには明確な違いがあります。
簡単に言えば、ファイアウォールは「不正な通信を防ぐ」機能に特化しているのに対し、UTMはファイアウォールを含む複数のセキュリティ機能をまとめて利用できます。
| 機能 | ファイアウォール | UTM |
|---|---|---|
| 不正アクセス遮断 | 〇 | 〇 |
| ウイルス・マルウェア対策 | × | 〇 |
| 迷惑メール・スパム対策 | × | 〇 |
| Web(URL)フィルタリング | × | 〇 |
| アプリケーション制御 | × | 〇 |
ファイアウォール:「不正な通信の遮断」に特化
ファイアウォールは、外部ネットワークと社内ネットワークの境界に設置し、ネットワークを行き来する通信をリアルタイムで監視・制御するセキュリティ製品です。
IPアドレスやポート番号などの情報をもとに、あらかじめ設定したルールに従って、通信の可否を判断します。
イメージとしては、「建物の入口で出入りする人をチェックする警備員」のような役割です。
UTM:複数のセキュリティ機能で幅広い脅威に対応
UTMは、ファイアウォールの機能に加え、アンチウイルスやアンチスパム、Webフィルタリングなど、複数のセキュリティ機能を備えています。
そのため、不正アクセスだけでなく、マルウェア感染や危険なWebサイトへのアクセスなど、ファイアウォールだけでは防ぎきれない多様な脅威に対応できます。
また、ファイアウォールとは異なり、メールやWebサイトのコンテンツなど、通信データの「中身」まで踏み込んで細かく検査できる点も特徴です。
例えるなら、建物への出入りをチェックするだけでなく、「持ち込まれた荷物の中身まで確認する警備員」のようなイメージです。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
4.UTMの種類
UTM製品は、提供形態(導入タイプ)によって、「アプライアンス型(ハードウェア型)」「クラウド型」「ゼロトラスト/SASE型」「マネージド型」の4種類に分けられます。
| 種類 | 特徴 | 向いている企業 |
|---|---|---|
| アプライアンス型(ハードウェア型) | 専用の物理機器をネットワークの出入り口に設置して利用 | 自社でネットワークを管理したい企業 |
| クラウド型 | クラウド上でセキュリティ機能を提供 | 複数拠点やクラウドサービスを利用する企業 |
| ゼロトラスト/SASE型 | 場所や端末を問わず、アクセス単位でセキュリティを管理 | リモートワークやクラウド利用が多い企業 |
| マネージド型 | 運用・監視・保守まで専門の事業者に任せられる | セキュリティ運用の負担を減らしたい企業 |
アプライアンス型(ハードウェア型)
社内ネットワークの出入り口に、UTMの機能を搭載した専用の物理機器を設置して利用するタイプです。
従来から広く利用されている、最も主流な導入タイプです。
- メリット
安定した処理性能が期待でき、自社のネットワーク環境に合わせた細かな設定を行いやすい。
- デメリット/注意点
機器の設置スペースが必要で、初期費用やメンテナンス費用、ハードウェアの老朽化に伴う定期的な更新(リプレイス)費用がかかる。
クラウド型
クラウド上でUTMの機能を提供するタイプです。
- メリット
社内に専用の物理機器を設置する必要がなく、機器のメンテナンスやアップデートもベンダー側によって自動で行われる。
- デメリット/注意点
サービス側で障害が発生すると影響範囲が広がる可能性があるほか、月額料金などのランニングコストが継続的に発生する。
ゼロトラスト/SASE型
従来の社内・社外という「境界」の概念にとらわれず、ゼロトラストの思想に基づき、ユーザーや端末のID単位でセキュリティを管理する最新の形態です。
リモートワークやクラウドサービスの利用が広がる中、場所を問わずアクセスを管理できるため、従来の境界型セキュリティに代わる選択肢として注目されています。
- メリット
社内・社外を問わず、ユーザーや端末単位で柔軟にアクセスを管理できる。
- デメリット/注意点
既存ネットワーク環境からの移行や導入に手間・コストがかかる場合があり、運用には専門知識が必要になる。
マネージド型
UTMの導入・運用・監視・保守などを、専門の外部事業者に一任できるサービス形態です。
- メリット
セキュリティ人材や専門知識が不足している企業でも、安定した運用体制を維持できる。
- デメリット/注意点
自社で直接管理・設定できる範囲が限られる場合があり、委託費用などのランニングコストが継続的に発生する。
5.UTMを導入する3つのメリット
UTMを導入することで得られるメリットとしては、主に次の3つが挙げられます。
- 初期の導入コストを抑えられる
- セキュリティ担当者の運用負担を軽減できる
- 複数の機能による多層防御を実現できる
初期の導入コストを抑えられる
UTMが持つ複数のセキュリティ機能を個別の製品で揃えようとすると、それぞれに機器の購入費用やライセンス費用が発生します。
UTMなら、1台で複数の機能を利用できるため、必要な製品を個別に揃える必要がありません。
そのため、複数の製品を導入する場合と比べて、初期の導入費用を大幅に削減できます。
セキュリティ担当者の運用負担を軽減できる
UTMは、複数のセキュリティ機能を1つの管理画面でまとめて管理できるため、セキュリティ担当者の運用負担を大幅に軽減できます。
複数のセキュリティ製品を個別に導入した場合、それぞれの機器について設定や監視、アップデート、障害発生時の対応などが必要となり、運用の手間が増えてしまいます。
UTMなら、ファイアウォール、アンチウイルス、IDS/IPS、Webフィルタリングなどの機能を一元管理でき、製品ごとに毎回設定画面を切り替える必要がありません。
複数の機能による多層防御を実現できる
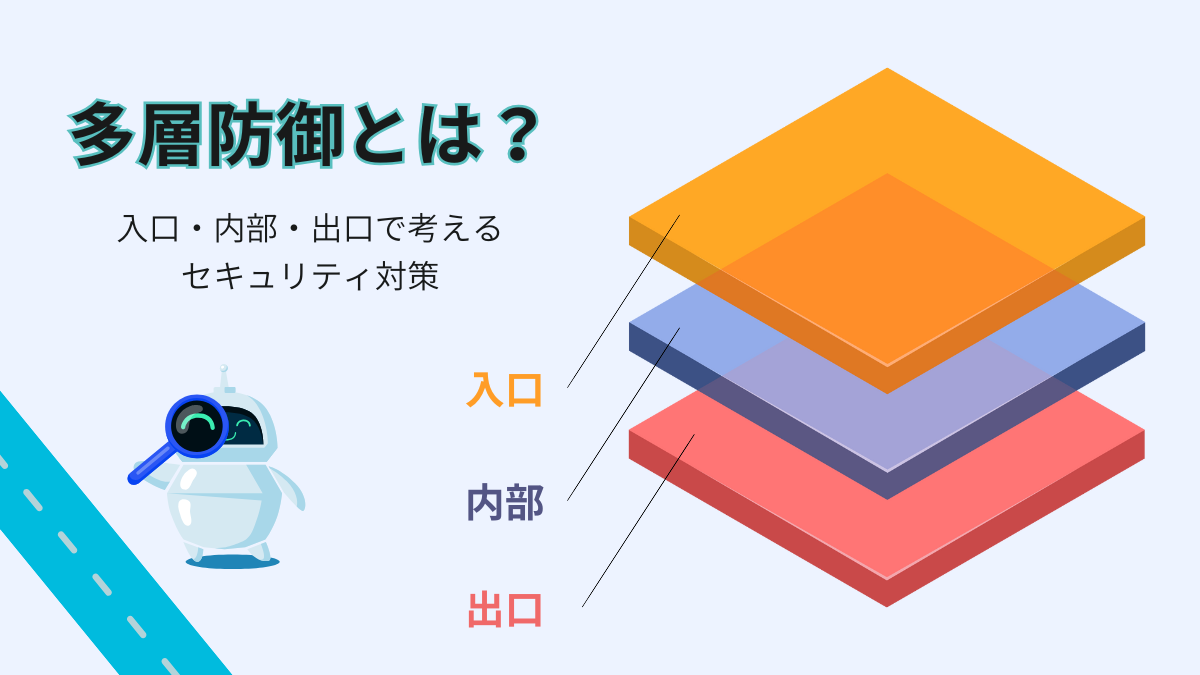
UTMは、ファイアウォール、アンチウイルス、IDS/IPSなど、役割の異なる複数のセキュリティ機能を組み合わせて利用できます。
例えば、ファイアウォールで不正な通信を制御し、アンチウイルスでマルウェアを検知・駆除するなど、それぞれの機能で異なる脅威に対応できます。
複数の対策を組み合わせることで、万が一1つの対策をすり抜けた場合にも別の対策でカバーする「多層防御」を実現できます。
6.UTM導入の注意点とデメリット
多くのメリットがあるUTMですが、導入前には知っておきたい注意点やデメリットも存在します。
- ネットワーク全体の障害ポイントになる可能性がある
- 通信速度が低下するケースがある
- 各機能の性能が専門製品に劣る場合がある
- すべての脅威に対応できるわけではない
ネットワーク全体の障害ポイントになる可能性がある
UTMは、社内ネットワークの出入り口に設置され、基本的にすべての通信がUTMを経由します。
そのため、万が一UTM本体に障害が発生してしまうと、社内のすべての端末がインターネットに接続できなくなるなど、業務に深刻な影響が出る可能性があります。
1台の機器に複数のセキュリティ機能を集約することで、障害時の影響範囲が大きくなりやすい点には注意が必要です。
障害発生時の影響を極力抑えるためにも、以下のような対策をあらかじめ検討しておきましょう。
- 冗長構成にする
UTMを複数台設置し、障害発生時に自動で切り替えられるようにする
- 代替機を準備する
故障時にすぐ交換できるよう、バックアップ機器を用意しておく
- 保守・サポート体制を確認する
障害発生時に迅速な対応を受けられる製品・ベンダーを選ぶ
通信速度が低下するケースがある
UTMは、通信データの中身を詳細にチェックするなど、多くの処理を同時に行うため、ネットワークに一定の負荷がかかります。
そのため、利用人数や通信量に対してUTMの処理性能が不足していると、通信速度やレスポンスが低下する可能性があります。
特に、暗号化通信の検査など、高い処理能力が求められる機能を利用する場合は注意が必要です。
導入時には、現在の利用状況だけでなく、今後のユーザー数や通信量の増加も考慮し、自社のネットワーク環境に合ったスペックの製品を選ぶことが重要です。
各機能の性能が専門製品に劣る場合がある
UTMは多機能であることが魅力ですが、1つの機能に特化した専用製品と比べると、性能が若干劣る場合があります。
例えば、アンチウイルスの検知率やWebフィルタリングのデータベースの更新頻度などです。
そのため、導入前に自社が特に重視する機能を明確にし、必要な性能を備えているかをよく確認することが大切です。
特定の機能により高い性能や専門性を求める場合は、UTMと単機能製品を組み合わせる方法もあります。
すべての脅威に対応できるわけではない
UTMは、ネットワークの外から持ち込まれるマルウェアや、端末そのものを狙った攻撃まで、すべての脅威を防げるわけではありません。
例えば、社外でウイルスに感染したPCを社内ネットワークに接続したり、ウイルスが混入したUSBメモリをPCに直接差し込んだ場合、UTMだけでは被害を防げない可能性があります。
そのため、UTMだけに頼るのではなく、端末側にもセキュリティ対策を実施することが重要です。
- ネットワークの保護:UTM
- 端末の保護:ウイルス対策ソフトやEDR
ネットワークの出入り口と端末の両方を保護し、UTMを突破した、あるいはUTMを経由せずに内部へ入り込んだ脅威にも対応できる体制を整えましょう。
ICT × Optimization × Navigator = ION(イオン)
情シスが「1人で抱え込まない」環境を実現します
情シスの「誰か手伝って・・・」を現実に。
あなたの頼れる”ナビゲーター”として、共に最適解を見つけ出します。
システム企画から運用・保守、インフラ管理、セキュリティ対策、Microsoft 365活用まで、ITまわりの「困った」を幅広くサポートいたします。
「全部任せたい」も、
「この部分だけ手伝ってほしい」もOK。
専門性の高いものから定常的な作業まで、情シス業務の中から必要な部分だけを柔軟にご依頼いただけます。
7.失敗しないUTMの選び方4つのポイント
自社に最適なUTMを導入するためには、どのような点に注意すればよいのでしょうか。
ここでは、選定時に確認したい4つのポイントをご紹介します。
- 自社に必要な機能が揃っているか
- ユーザー数や通信量に適した処理性能か
- サポート体制は充実しているか
- 導入形態は自社に適しているか
ポイント1:自社に必要な機能が揃っているか
UTMにはさまざまなセキュリティ機能が搭載されていますが、利用できる機能や対応範囲は製品によって異なります。
まずは、自社をどのような脅威から守りたいのか、どのようなセキュリティ対策が必要なのかを明確にしましょう。
そのうえで、必要な機能がすべて揃っているかを確認することが重要です。
また、機能が多ければ多いほど良いとは限りません。
必要以上の機能が搭載されている製品だと、設定や運用が複雑になる場合もあります。
自社の課題やリスクに照らし合わせ、必要な機能が過不足なく搭載されている製品を選びましょう。
ポイント2:ユーザー数や通信量に適した処理性能か
UTMは、製品によって処理性能や利用できるユーザー数が異なります。
自社の利用状況に合わない製品を選ぶと、通信速度の低下など、業務に大きな影響を及ぼす可能性があります。
UTMの処理性能を比較する際は、「スループット」という指標を確認しましょう。
スループットとは、単位時間あたりに処理できるデータ量を示す指標です。
特に、複数のセキュリティ機能を同時に有効にした状態でのスループットを確認することが重要です。
また、UTMを利用するユーザー数やネットワークの通信量が増えると、より高い処理性能が必要になります。
現在のユーザー数や通信量だけでなく、将来的な増員や通信量の増加も見込んで、余裕のあるスペックの製品を選びましょう。
ポイント3:サポート体制は充実しているか
UTMはネットワークの要となる重要な機器です。
万が一障害やトラブルが発生した際に、迅速な対応を受けられるサポート体制が整っているか確認しましょう。
問い合わせ窓口については、電話・メール・Webなど複数の窓口が用意されているか、日本語で問い合わせできるかを確認しておくと安心です。
また、24時間365日対応しているか、土日祝もサポート対象となっているかなど、対応時間も確認しておきましょう。
障害発生時の対応については、復旧までの対応フローが明確になっているか、必要に応じて駆け付け対応や代替機の貸し出しを受けられるかなどを確認することも重要です。
ポイント4:導入形態は自社に適しているか
UTMは主に、専用の物理機器を自社内に設置して利用する「アプライアンス型」と、クラウド上でUTMの機能を利用する「クラウド型」の2種類があります。
自社の環境や運用体制、予算、今後の拡張予定などを踏まえ、適した導入形態を選びましょう。
アプライアンス型
専用のハードウェアを自社に設置して利用するタイプです。
自社のネットワーク環境に合わせて細かな調整が可能で、安定した通信環境を構築できます。
一方で、ユーザー数や通信量が増えた場合は、機器の増設や交換が必要になることがあります。
また、機器の設置場所や保守・管理の負担も考慮する必要があります。
クラウド型
クラウド上でUTMの機能を利用するタイプです。
専用の機器を購入・設置する必要がないため、初期費用を抑えやすく、ユーザー数や通信量の増減にも柔軟に対応できます。
また、インターネット環境があれば場所を問わず利用でき、複数拠点のセキュリティ対策を一元管理しやすい点もメリットです。
一方で、インターネット回線の安定性によって、利用環境が左右される点には注意が必要です。
8.UTMに関するよくある質問(FAQ)
UTMの導入に際し、よく挙げられる疑問を4つピックアップしました。
Q1. 「UTMはもう古い、必要ない」と言われるのはなぜ?
リモートワークの普及やクラウドサービスの利用拡大、サイバー攻撃の多様化などを背景に、「従来のUTMだけでは十分な対策ができないのではないか」と考えられるようになったためです。
ただし、こうした変化によってUTMが不要になったわけではありません。
UTMは、複数のセキュリティ機能をまとめて備えているため、現在も中小企業などのネットワークセキュリティ対策として広く活用されています。
一方で、UTM単体ですべての脅威に対応することは難しいため、ネットワークや端末、クラウドなど、それぞれの領域に応じて複数のセキュリティ対策を組み合わせる「多層防御」の考え方も求められます。
Q2. ウイルス対策ソフトがあればUTMは必要ない?
UTMとウイルス対策ソフトは、それぞれ守る対象や役割が異なるため、組み合わせて利用すると効果的です。
- UTM:ネットワーク全体を守る
- ウイルス対策ソフト:個々の端末(PCやスマートフォンなど)を守る
UTMはネットワークの出入り口で不正な通信を防ぎ、ウイルス対策ソフトはPC内部に侵入したマルウェアなどを検知・駆除します。
外部からの攻撃をまずはUTMで食い止め、UTMをすり抜けて端末に侵入した脅威をウイルス対策ソフトでカバーすることで、二重の防御体制を構築できます。
Q3. ファイアウォールとUTMは何が違う?
ファイアウォールは、外部からの不正なアクセスや通信を防ぐことに特化した機能です。
一方UTMは、ファイアウォールに加え、ウイルス対策や不正侵入検知・防止(IDS/IPS)、Webフィルタリングなど、複数のセキュリティ機能をまとめて利用できます。
Q4. UTMを導入するとネットワークが遅くなることはある?
UTMの処理能力を超える通信量が発生した場合や、ネットワーク負荷の大きいセキュリティ機能を有効にした場合、通信速度が低下する可能性があります。
導入後にネットワークが遅くなった場合は、以下の点を確認してみましょう。
- 接続する端末数が多すぎないか
- Web会議や動画視聴などで通信量が増えていないか
- 有効にしているセキュリティ機能が多すぎないか
- 一時的な負荷によってフリーズしていないか
導入前に、自社の利用人数や通信量に適した処理性能の製品を選ぶことも重要です。
9.まとめ -UTMで効率的にセキュリティを強化しよう
いかがでしたでしょうか?
UTM(統合脅威管理)は、ファイアウォールやアンチウイルス、IDS/IPSなど、複数のセキュリティ機能を1台に集約し、効率的に社内ネットワークを保護できる仕組みです。
特に、IT人材や予算が限られる中小企業にとって、複数のセキュリティ対策を個別に導入・運用する負担を抑えながら、ネットワークのセキュリティを強化できる点がメリットです。
一方で、UTMだけですべての脅威に対応できるわけではありません。
ネットワークや端末、クラウドなど、それぞれの領域に応じて複数の対策を組み合わせる「多層防御」によって、より強固なセキュリティ体制を構築できます。
重要なのは、自社の環境や課題に合わせて、必要な対策を無理なく整えていくことです。
当社では、UTMとアンチウイルスに関連して、以下2つのセキュリティサービスを提供しております。
もしセキュリティ対策の進め方にお悩みでしたら、ぜひ当社コンピュータマネジメントまでご相談ください。
■IONセキュリティ対策サービス(UTM)
ハードウェア型の「専用BOX(UTM)」と、プロによる「サポート」を組み合わせ、ウイルス対策ソフトだけでは防げないさまざまな脅威から社内ネットワークを守ります。
▼こんな方におすすめ
- 最近、サイバー攻撃や情報漏えいのニュースが多くて不安を感じている
- ウイルス対策ソフトだけで十分なのか気になっている
- 何を優先して対策すべきか分からず困っている
- 万が一のトラブル時にすぐ相談できる相手がほしい

■IONセキュリティ対策サービス(アンチウイルス)
「ウイルス対策ソフト」による検知・防御、「EDR」による早期発見・感染拡大防止、プロによる「サポート」を組み合わせ、ウイルス感染の被害を最小限に抑えます。
▼こんな方におすすめ
- 不審なメールやランサムウェアへの対策に不安を感じている
- ウイルス対策ソフトの更新漏れやライセンス切れを防ぎたい
- ウイルスに感染してもすぐに検知できる仕組みを整えたい
- 万が一ウイルスに感染したら、どのように対応すればよいか分からない

お電話・FAXでのお問い合わせはこちら
03-5828-7501
03-5830-2910
【受付時間】平日 9:00~18:00
フォームでのお問い合わせはこちら
この記事を書いた人
Y.M(マーケティング部)
2020年に株式会社コンピュータマネジメントへ新卒入社。
コーポレートサイトの運営を担当する傍ら、会社初となるブログを創設した。
現在も情シス業務やセキュリティ対策に役立つ情報を中心に、ブログ更新を継続中。